Artigos
Incidentes de Segurança Cibernética no Brasil em 2026: perdas, falhas e lições
Panorama dos principais incidentes cibernéticos no Brasil em 2026, com perdas financeiras, impactos operacionais, falhas de controle e medidas de proteção. […]

Panorama dos principais incidentes cibernéticos no Brasil em 2026, com perdas financeiras, impactos operacionais, falhas de controle e medidas de proteção. […]
A CVE-2026-32996 permite que um usuário local de baixo privilégio alcance NT AUTHORITY\SYSTEM em sistemas Windows com Veeam Agent vulnerável. A publicação de um PoC aumenta a urgência de atualização, mas as fontes consultadas não confirmam exploração ativa em ataques reais até 22 de setembro de 2026. […]
Nova investigação sobre o BTMOB RAT confirma atividade recente e correlação pública do caminho /yaarsa/ com infraestrutura histórica do malware; gruporota segue sem confirmação independente. […]
Inteligência artificial já faz parte da rotina corporativa, mas ferramentas não autorizadas, compartilhamento de informações sensíveis, agentes autônomos e integrações com sistemas internos estão criando uma nova superfície de ataque. […]
Publicação em fórum de cibercrime atribui a um agente chamado Grim a divulgação de milhares de arquivos supostamente ligados à FAB. Até agora, não há confirmação independente de invasão, autenticidade ou origem do material. […]
Pesquisador conhecido como Nightmare Eclipse publicou provas de conceito para vulnerabilidades envolvendo CrowdStrike Falcon, Avast e componentes da NVIDIA. Os casos reforçam um problema particularmente sensível: softwares instalados profundamente no endpoint para protegê-lo também podem […]
Falhas críticas no VMware Workstation e Fusion permitem escapar da máquina virtual e executar código no host Broadcom corrige duas vulnerabilidades no VMware Workstation e Fusion que podem romper o isolamento entre máquina virtual […]
Zero-day no Avast transforma antivírus em caminho para privilégios SYSTEM no Windows Um código de prova de conceito publicado por um pesquisador de segurança revelou uma vulnerabilidade de elevação local de privilégios no Avast Antivirus […]
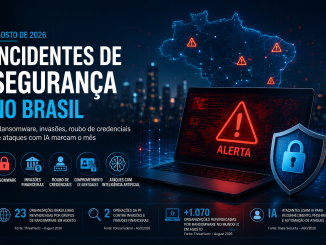
Agosto de 2026 expõe a diversidade dos ataques cibernéticos no Brasil: ransomware, invasões financeiras e roubo de credenciais De estaleiros ligados à indústria de defesa a instituições financeiras, prestadores de serviços, empresas de tecnologia e […]
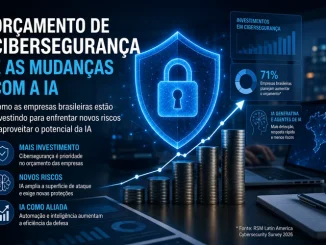
Orçamento de Cibersegurança no Brasil: a IA está mudando não apenas quanto as empresas gastam, mas onde precisam investir Inteligência artificial amplia a capacidade de defesa, mas também cria novos ativos, identidades, aplicações e dados […]
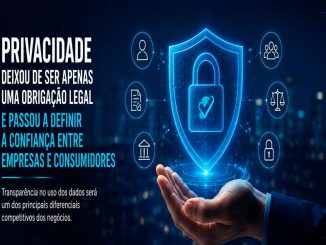
Privacidade deixou de ser apenas uma obrigação legal e passou a definir a confiança entre empresas e consumidores Em meio ao aumento dos vazamentos de dados e ao avanço da inteligência artificial, especialistas defendem que […]
Aumento do “Shadow AI” no Brasil: 40% dos profissionais usam suas próprias ferramentas de IA no trabalho, revela estudo da KnowBe4 Pesquisa aponta que proibições definitivas de IA falham: 51% das empresas tiveram sua postura […]
O excesso de alertas está tornando as empresas mais vulneráveis? Quanto mais ferramentas de segurança uma empresa implementa, maior tende a ser o volume de alertas recebidos diariamente. Em teoria, isso deveria significar mais controle […]
Além do isolamento da chave privada: CertiK descobre grave vulnerabilidade de gravação fora dos limites em carteira de hardware BitBox A CertiK, identificou uma vulnerabilidade de gravação fora dos limites (out-of-bounds write, OOB na […]
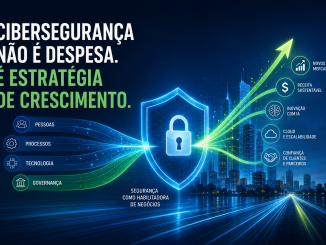
Cibersegurança não é despesa. É estratégia de crescimento. À medida que operações, receitas, inovação e relacionamento com clientes se tornam digitais, o orçamento de segurança deixa de financiar apenas proteção. Ele passa a sustentar resiliência, […]
@ MindSec Segurança e Tecnologia da Informação Ltda.