

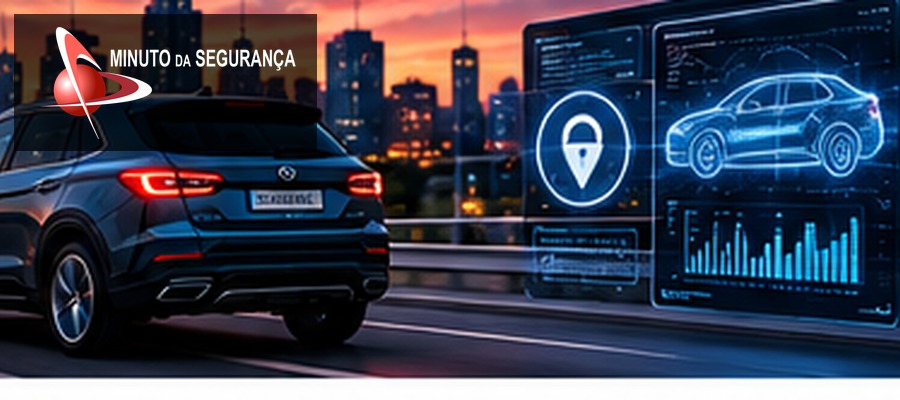
O automóvel conectado deixou de ser apenas um meio de transporte e passou a integrar um ecossistema de dados. Pesquisa da Northeastern University em colaboração com a Consumer Reports analisou 21 veículos e 30 aplicativos e identificou comunicação com terceiros, além do envio, por alguns apps, de informações como VIN, e-mail, telefone e localização.
O veículo tornou-se mais um endpoint de coleta de dados
Carros modernos combinam sensores, GPS, conectividade celular, Wi-Fi, sistemas de entretenimento e aplicativos móveis. Essa arquitetura permite navegação, diagnóstico, atualizações e serviços remotos, mas também produz uma quantidade crescente de telemetria. No estudo, pesquisadores monitoraram o tráfego de veículos de 19 marcas e analisaram aplicativos associados para entender para onde as informações eram enviadas.
Os resultados mostraram conexões com domínios de terceiros e, em alguns aplicativos, compartilhamento de identificadores e dados pessoais com serviços de publicidade, analytics ou tracking. Fabricantes consultados afirmaram que os fluxos estavam cobertos por contratos com prestadores e políticas de privacidade. O problema para o consumidor é que essa cadeia é difícil de visualizar: aceitar o serviço do automóvel pode significar interagir com diversos outros controladores ou operadores de tecnologia.
VIN, localização e identificadores de conta ganham sensibilidade quando correlacionados. O risco não depende necessariamente de um único campo ser secreto, mas da capacidade de combinar trajetos, hábitos, identidade e uso do veículo. Aplicativos móveis ampliam essa superfície porque acrescentam permissões do smartphone e SDKs de terceiros ao ambiente do carro.
No Brasil, o tema dialoga diretamente com os princípios da LGPD. Transparência, finalidade, necessidade e segurança precisam ser avaliadas em toda a cadeia de tratamento. Fabricantes, aplicativos, concessionárias e fornecedores digitais devem conseguir explicar quais dados são coletados, para qual finalidade, com quem são compartilhados e por quanto tempo permanecem armazenados.
Consumidores podem revisar permissões do aplicativo, opções de privacidade, compartilhamento de localização e contas vinculadas, evitando conceder acesso que não seja necessário para a funcionalidade desejada. Em frotas corporativas, a questão é mais ampla: políticas precisam definir quais dados de empregados são coletados, quem pode consultá-los e como telemetria e geolocalização são utilizadas.
Para organizações que desenvolvem produtos conectados, privacy by design precisa começar na arquitetura. Minimizar identificadores, limitar terceiros, documentar fluxos e oferecer controles compreensíveis ao titular reduz risco regulatório e aumenta confiança. À medida que veículos se tornam plataformas digitais, a proteção de dados precisa acompanhar a mesma evolução.
A pesquisa também evidencia uma diferença metodológica importante. O tráfego diretamente emitido pelos veículos era, em grande parte, criptografado, o que permitiu identificar destinos de comunicação sem necessariamente visualizar todo o conteúdo transmitido. Nos aplicativos móveis, os pesquisadores tinham controle dos aparelhos de teste e conseguiram observar com mais detalhe os dados compartilhados. Essa distinção evita concluir que todo veículo transmitiu todos os tipos de informação pessoal encontrados nos apps.
Entre os terceiros identificados aparecem serviços de analytics, publicidade e corretores de dados. Alguns fabricantes responderam que esses fornecedores operam sob contratos que restringem o uso independente das informações. Do ponto de vista de privacidade, porém, a existência de contrato não elimina a necessidade de transparência e governança: o titular continua precisando compreender as finalidades relevantes, enquanto a empresa deve conhecer e controlar seus operadores e subprocessadores.
Em frotas empresariais, a questão ganha uma camada trabalhista e de governança. Geolocalização pode ser necessária para logística, segurança ou gestão operacional, mas a coleta contínua cria capacidade de monitoramento individual. A organização deve definir finalidade, acesso, retenção e proporcionalidade, evitando que dados coletados para uma função sejam reutilizados indiscriminadamente para outra. Privacy by design, nesse cenário, significa reduzir a coleta ao necessário e tornar as escolhas compreensíveis antes de o dado começar a circular.
Notícias Relacionadas
Referências
Help Net Security — Connected car apps privacy research
Ars Technica — Connected car data privacy study
Be the first to comment