

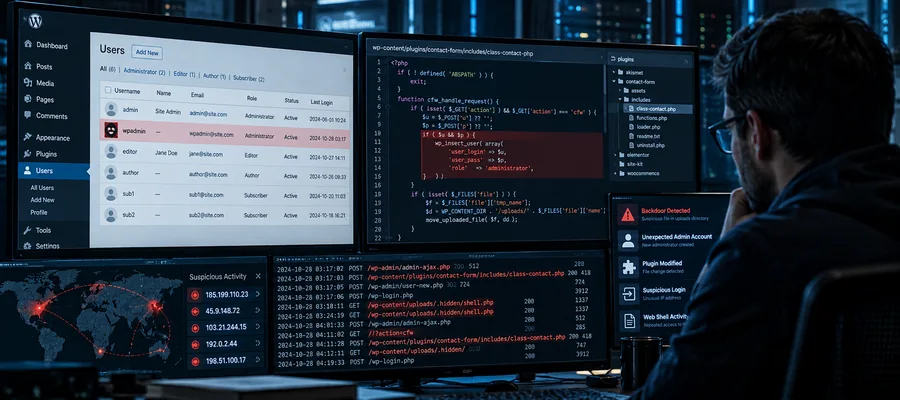
Uma campanha de ataques contra sites WordPress está aproveitando vulnerabilidades em dois plugins populares para instalar código malicioso, criar administradores que não aparecem na lista de usuários e preservar acessos clandestinos. A atividade foi documentada pela Patchstack em 6 de outubro de 2026, após tentativas observadas a partir do dia 4. Os componentes envolvidos são WPC Product Bundles for WooCommerce e Ninja Forms, utilizados respectivamente em lojas virtuais e formulários.
A descoberta é particularmente preocupante porque a atualização de um plugin vulnerável não significa necessariamente que o site tenha sido recuperado. Uma vez executado o código dentro da sessão de um administrador, os invasores conseguem criar mecanismos de permanência que sobrevivem à correção da falha inicial. A investigação, portanto, precisa examinar alterações na própria instalação, além de conferir as versões dos componentes.
A primeira tentativa observada explorava a CVE-2026-93836, um problema de cross-site scripting armazenado no WPC Product Bundles até a versão 8.6.6. O ataque permitia que conteúdo enviado por terceiros fosse preservado em informações de pedidos e exibido depois em contexto administrativo sem tratamento adequado. A versão 8.6.7 corrigiu essa vulnerabilidade. No dia seguinte, a Patchstack encontrou a mesma carga em tentativas contra a CVE-2026-94504, que atingia Ninja Forms até a versão 3.15.3 e foi corrigida na 3.15.4.
É importante separar essas duas CVEs de outro problema recente do Ninja Forms. A vulnerabilidade CVE-2026-90438, também envolvendo cross-site scripting armazenado, recebeu correção na versão 3.15.5. A Patchstack não atribuiu a essa terceira falha a campanha específica analisada em 6 de outubro, mas seu registro torna inadequado recomendar a versão 3.15.4 como suficiente para todos os problemas recentes. O procedimento mais seguro é instalar a versão estável mais atual compatível e conferir as correções aplicadas.
O administrador acessa o painel; o código malicioso aproveita sua sessão
O comportamento explorado pelos criminosos é diferente de uma tentativa direta de adivinhar senhas. O atacante insere conteúdo em um pedido ou formulário, e esse conteúdo permanece armazenado até ser visualizado por alguém autorizado. Ao abrir a informação afetada, o administrador pode executar involuntariamente um script no próprio contexto do WordPress. O navegador passa, então, a realizar ações usando permissões de uma sessão legítima, sem que a senha tenha sido roubada naquele momento.
Na análise dos ataques, a Patchstack associou as duas vulnerabilidades a um mesmo domínio externo que distribuía o código e recebia comunicações. A pesquisa identificou um plugin malicioso apresentado como ferramenta de imagens, mecanismos de administração clandestina e componentes destinados a persistir no site. A convergência entre a infraestrutura utilizada e o comportamento posterior permitiu relacionar tentativas contra plugins diferentes a uma mesma operação. Reportagens do WPDeeply e análises do CTIPilot também examinaram essa ligação.
Um dos mecanismos criava uma conta administrativa aparentemente convencional; outro criava uma segunda conta e modificava a forma como o WordPress apresentava os usuários. A conta clandestina não surgia na listagem normal nem nos contadores de administradores. Além disso, foram encontrados meios alternativos de autenticação e um componente de gerenciamento de arquivos acessível por um caminho independente. A existência de várias formas de retorno explica por que remover apenas o usuário suspeito ou atualizar o plugin explorado pode ser insuficiente.
Os investigadores também observaram alterações em componentes carregados automaticamente pela plataforma. Esses arquivos não aparecem da mesma forma que os plugins comuns no painel de administração, o que reduz a eficácia de uma checagem limitada às telas habituais. Algumas modificações recebiam datas artificialmente antigas, dificultando a descoberta por ferramentas que procuram somente arquivos alterados recentemente. O resultado é uma instalação que pode parecer normal ao administrador mesmo depois de ter sido modificada.
O alcance da campanha precisa ser apresentado com cautela. A Patchstack citou mais de 500 mil instalações ativas do Ninja Forms e mais de 30 mil do WPC Product Bundles, mas esses números não correspondem ao total de sites invadidos. O volume confirmado de exploração era limitado na telemetria disponível à pesquisadora. Também não há base para afirmar que todos os sites afetados tiveram dados de clientes copiados ou que todos os administradores foram substituídos. O impacto de cada invasão depende das ações realizadas e das informações acessíveis.
Atualização e resposta a incidentes precisam ocorrer juntas
Para os responsáveis por sites WordPress, o primeiro trabalho é identificar quais instalações utilizam os plugins, conferir as versões e aplicar as correções. WPC Product Bundles deve estar em versão posterior à 8.6.6; Ninja Forms deve receber uma versão que contemple também a correção posterior da 3.15.5. Ambientes de homologação e cópias antigas, frequentemente esquecidos, merecem a mesma atenção quando continuam acessíveis.
Quando há indícios de exploração, os registros HTTP, as alterações na aplicação e o histórico de autenticação precisam ser preservados antes de intervenções que possam apagar vestígios. A relação de administradores deve ser confrontada por um meio confiável e independente da interface possivelmente adulterada. Também é necessário examinar componentes carregados automaticamente, arquivos não reconhecidos e modificações inesperadas em configurações, sempre considerando que indicadores específicos divulgados em pesquisas podem não cobrir todas as variantes do ataque.
A recuperação de um site comprometido exige retirar os mecanismos não autorizados, invalidar sessões e credenciais pertinentes e verificar se houve alterações em arquivos ou bases de dados. Uma troca de senha não resolve a existência de componentes maliciosos que continuam ativos na instalação. Quando a integridade do ambiente não pode ser comprovada, a reconstrução a partir de artefatos confiáveis pode oferecer maior segurança do que uma limpeza parcial.
Essas medidas têm repercussões importantes para empresas que utilizam WordPress como canal de negócios. Um invasor com acesso administrativo pode alterar páginas, instalar extensões, interferir em formulários ou manipular integrações. O risco de exposição de dados pessoais também precisa ser investigado quando o site processa informações de visitantes e clientes. Entretanto, eventual vazamento deve ser confirmado por evidências antes de ser comunicado como fato.
As organizações podem reduzir futuras exposições com inventário de plugins, atualizações oportunas, restrição de privilégios, autenticação multifator e monitoramento de integridade. Nenhum desses controles, isoladamente, substitui a investigação de uma invasão já ocorrida. O caso mostra que um defeito em uma funcionalidade aparentemente limitada, como a apresentação de dados de um formulário, pode ser usado para assumir funções sensíveis e alterar o comportamento da instalação.
Notícias relacionadas: LGPD em 2026 · Incidentes de segurança cibernética no Brasil · Riscos cibernéticos no setor de saúde.
O relatório da Patchstack evidencia uma dificuldade que vai além da identificação de plugins vulneráveis. O ataque começa com conteúdo aparentemente comum, utiliza a sessão de um usuário legítimo e termina com alterações deliberadamente ocultas. A correção da vulnerabilidade inicial continua indispensável, mas recuperar a confiança no site depende de verificar contas, componentes e modificações realizadas durante o período em que esteve exposto.
Veja também
Incidentes de segurança cibernética no Brasil em 2026 · LGPD em 2026 · Riscos cibernéticos no setor de saúde
Referências
Patchstack — Four Ways Back In
Patchstack — CVE-2026-94504
Patchstack — CVE-2026-90438
Patchstack — CVE-2026-93836
WPScan — WPC Product Bundles
WPDeeply — Campanha de administradores ocultos
CTIPilot — Análise da campanha

Be the first to comment