Artigos
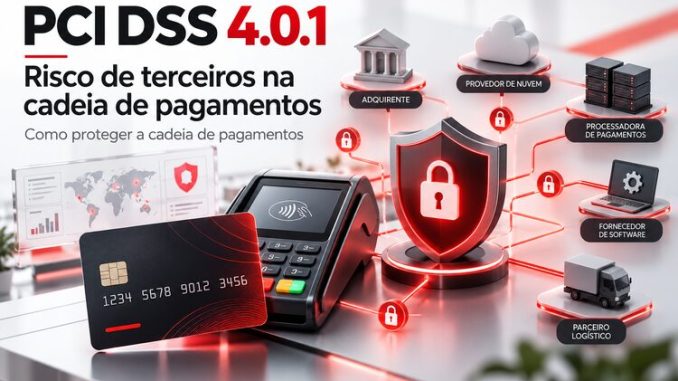
PCI DSS 4.0.1 e risco de terceiros: como proteger a cadeia de pagamentos
O PCI DSS 4.0.1 ampliou o foco sobre scripts, páginas de pagamento e terceiros. Entenda como os requisitos 6.4.3, 11.6.1 e 12.8 ajudam a reduzir riscos de supply chain e e-skimming. […] Share this: Email [...]


 Ataque à Fakturownia expõe risco de tokens e dados:
[…] Tokens de identidade na nuvem viram alvo estratégico […]