Uma vulnerabilidade crítica no BeyondTrust Remote Support foi explorada como zero-day em agosto, semanas antes de ser divulgada publicamente. Na investigação de uma invasão, a Mandiant observou que invasores usaram a falha para enviar arquivos ao appliance, estabelecer persistência e avançar até credenciais e sessões de suporte remoto ligadas a sistemas internos.
Falha crítica no BeyondTrust foi explorada antes da divulgação
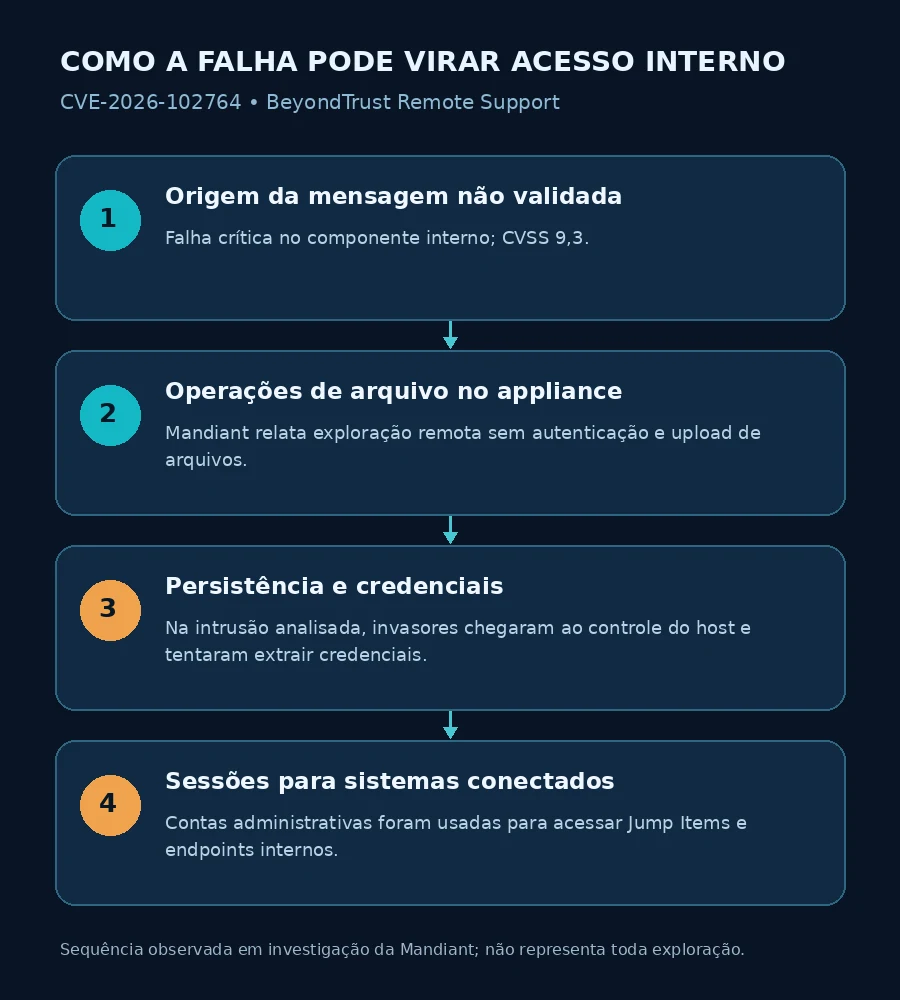
A falha, identificada como CVE-2026-102764, recebeu pontuação 9,3 de 10 no CVSS v4. A BeyondTrust publicou o alerta BT26-05 em 15 de outubro. A empresa descreve uma validação inadequada da origem das mensagens em um componente interno do Remote Support, que, em determinadas condições, permite operações de arquivo no equipamento.
O impacto interessa a organizações brasileiras que usam o produto em infraestrutura própria ou como serviço. Até a publicação deste texto, as fontes consultadas não apontavam vítimas no Brasil; o risco local decorre da presença do produto e da exposição de instâncias vulneráveis, não de um incidente brasileiro confirmado.
Do upload de arquivos ao acesso a outros sistemas
Segundo a Mandiant, o grupo rastreado como ARMORY CASTLE explorou a falha no fim de agosto. A equipe encontrou evidências nos registros do appliance e descreveu a instalação de um webshell, seguido por técnicas para elevar privilégios e manter acesso ao dispositivo. A análise também registrou tentativas de apagar rastros locais.
Em uma etapa posterior da intrusão analisada, os invasores tentaram obter credenciais armazenadas no equipamento e alteraram permissões de contas administrativas. Com isso, conseguiram iniciar sessões remotas para dispositivos que estavam configurados como Jump Items. A Mandiant relata também acesso a arquivos em endpoints internos durante essas sessões.
Notícias Relacionadas
Esse encadeamento descreve uma investigação específica, não prova que toda exploração da CVE tenha produzido os mesmos efeitos. A Mandiant atribui a atividade ao ARMORY CASTLE, que descreve como um grupo de espionagem com provável vínculo à China. Trata-se da avaliação da equipe de inteligência, baseada em ferramentas e técnicas observadas; a atribuição não deve ser apresentada como confirmação independente sobre a identidade dos operadores.
Quem precisa corrigir
A BeyondTrust lista como afetadas todas as versões do Remote Support até a 26.2.3. O patch BT26-05-RS está disponível para versões de 24.3.1 a 26.2.3; instalações anteriores à 24.3.1 precisam primeiro ser atualizadas para uma versão mais recente. A empresa informa que aplicou a correção a todos os clientes SaaS em 9 de outubro de 2026. Em instalações self-hosted, o administrador deve confirmar a aplicação automática ou instalar o patch pela interface do appliance.
Corrigir fecha a vulnerabilidade, mas não descarta uma invasão anterior. A Mandiant recomenda que organizações com appliances expostos durante o período de exploração considerem o equipamento potencialmente comprometido até concluir a análise. Os registros externos — como syslog, firewall, proxy reverso ou WAF — ganham importância porque um invasor com controle do host pode apagar logs locais.
Resposta deve incluir sessões e credenciais
Além da atualização, equipes de segurança devem revisar alterações inesperadas em contas e permissões, sessões iniciadas, transferências de arquivos e acessos a Jump Items. Diante de indícios de comprometimento, a orientação da Mandiant inclui preservar evidências antes de reiniciar ou alterar o appliance, conter acessos, reconstruir equipamentos comprometidos a partir de imagem limpa e rotacionar credenciais relacionadas, inclusive as que possam ter sido usadas em sessões de suporte.
O caso reforça o papel dos sistemas de acesso remoto como pontos de alto impacto: eles conectam equipes de suporte a diversos ambientes e podem guardar ou intermediar credenciais privilegiadas. Para organizações que operam no Brasil, inventariar instâncias self-hosted, verificar sua exposição à internet e confirmar a versão instalada são passos imediatos para dimensionar o risco.
Segurança de acessos privilegiados
Controles de acesso privilegiado ajudam a reduzir o impacto quando credenciais administrativas são expostas. 

Be the first to comment