

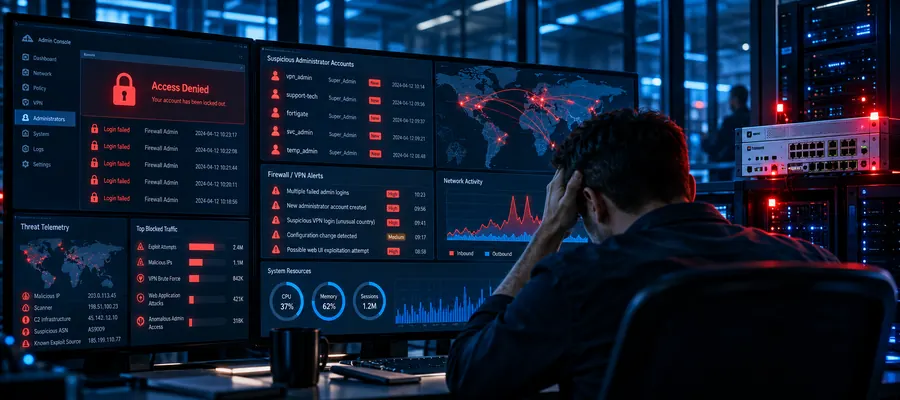
Administradores de empresas atingidas pela campanha FortiBleed estão descobrindo que perderam acesso aos próprios firewalls. Em alguns casos, criminosos modificaram senhas ou excluíram contas legítimas depois de conseguir entrar em equipamentos Fortinet FortiGate. A situação foi descrita pelo FBI e pelo Serviço Secreto dos Estados Unidos em um alerta conjunto de 6 de outubro de 2026 e representa uma dificuldade adicional para organizações que dependem desses dispositivos para proteger e administrar suas redes.
O equipamento pode continuar encaminhando tráfego enquanto a empresa já não consegue controlar sua configuração. Isso cria um problema delicado: justamente quando seria necessário suspender acessos, examinar conexões suspeitas ou isolar segmentos da rede, a equipe de segurança pode estar impedida de entrar no console. O bloqueio também favorece a permanência do invasor, que passa a dispor de mais tempo para explorar o ambiente e preparar outras ações.
O alerta identifica a FortiBleed como uma operação internacional de obtenção e comercialização de credenciais e acessos iniciais. Os alvos são principalmente firewalls FortiGate e gateways de VPN SSL expostos à internet. A campanha ganhou visibilidade em junho e continuou ao longo dos meses seguintes. Segundo os órgãos norte-americanos, pesquisadores da SOCRadar verificaram mais de 86.644 dispositivos comprometidos em 194 países. Trata-se de uma estimativa atribuída à fonte de inteligência citada pelas autoridades, e não de uma contagem independente realizada pelo Minuto da Segurança.
Há uma distinção técnica importante para a resposta das empresas. Os ataques descritos não dependem, necessariamente, da exploração de uma nova vulnerabilidade de software identificada por CVE. A campanha aproveita credenciais comprometidas anteriormente, tentativas automatizadas de autenticação e condições inadequadas de proteção das contas. Portanto, estar com o FortiOS atualizado não basta quando uma senha válida foi exposta e continua utilizável.
Como os criminosos tomam o controle administrativo
As autoridades informaram que os invasores continuam examinando sistemas acessíveis pela internet e testando credenciais obtidas em comprometimentos anteriores. Depois de entrar, podem criar contas administrativas que não existiam, alterar senhas e, em determinadas vítimas, remover os usuários originais. Esse comportamento explica por que algumas equipes só percebem a intrusão quando a autenticação normal deixa de funcionar.
Também foram descritas tentativas de persistência e movimentação lateral. Uma conta criada clandestinamente no firewall não representa apenas mais um usuário na interface de gestão: dependendo de seus privilégios, pode permitir mudanças em políticas, inspeção de rotas, administração de acessos remotos e observação de como os sistemas internos se conectam. A possibilidade de movimentação lateral depende do ambiente e não deve ser tratada como consequência automática de todo acesso ao FortiGate.
O FBI e o Serviço Secreto associaram credenciais obtidas nessa operação a atores que negociam acesso inicial com grupos de ransomware, incluindo afiliados vinculados a INC, Lynx e Payload. A relação entre corretagem de acesso e ransomware amplia o risco empresarial, mas tampouco significa que todos os equipamentos relacionados nas estimativas tenham sofrido criptografia de dados. Para estabelecer a extensão de cada incidente, será necessário examinar os vestígios efetivamente encontrados no dispositivo e nos sistemas conectados a ele.
Reportagens da SecurityWeek, do Help Net Security e da Cybersecurity Dive destacaram a continuidade da campanha e a perda de acesso dos administradores. A SOCRadar, responsável por parte da investigação sobre a dimensão global dos ataques, também descreveu a necessidade de rever contas locais, registros de autenticação e credenciais administrativas. As fontes convergem quanto ao comportamento malicioso relatado, embora diferentes levantamentos possam contabilizar dispositivos, credenciais ou exposições com metodologias distintas.
Para uma companhia com filiais, usuários remotos e sistemas hospedados em múltiplas redes, o comprometimento de um firewall de borda pode comprometer decisões operacionais urgentes. Alterações não autorizadas em políticas e acessos VPN precisam ser verificadas mesmo que aplicações corporativas continuem disponíveis. Em especial, a continuidade do tráfego normal não é evidência de integridade da camada de gerenciamento.
Recuperação e investigação precisam caminhar juntas
Antes de alterar configurações em um equipamento suspeito, a equipe responsável deve confirmar que dispõe de acesso físico, console ou outro canal de administração fora da banda, além de um backup confiável. Excluir imediatamente contas desconhecidas sem preservar evidências ou sem ter uma alternativa de recuperação pode interromper operações e dificultar a análise. O primeiro objetivo deve ser recuperar o controle com segurança, evitando destruir os registros necessários para determinar o que ocorreu.
O inventário de administradores precisa ser comparado com a relação efetivamente autorizada pela organização. Contas recentes, mudanças de privilégio, redefinições de senha, chaves de API inesperadas e sessões remotas fora do padrão exigem investigação. A revisão deve alcançar serviços de autenticação central, integrações administrativas e identidades de prestadores que tenham acesso aos appliances. Uma conta aparentemente legítima também pode estar comprometida, por isso apenas procurar nomes desconhecidos não é suficiente.
Os registros locais devem ser preservados e confrontados com fontes externas, como SIEM, autenticação VPN, registros de diretório, eventos de rede e soluções de resposta a incidentes. Se o equipamento já estava sob controle do invasor, os logs mantidos exclusivamente nele podem estar incompletos. Correlacionar horários de novos administradores, logins de endereços incomuns, alterações de política e conexões subsequentes ajuda a distinguir tentativas malsucedidas de uma intrusão com impacto real.
Quando a investigação confirmar comprometimento de credenciais, é necessário revogar sessões ativas e tokens pertinentes, redefinir senhas e substituir chaves potencialmente expostas. A ordem dessas operações deve considerar o risco de o atacante ainda estar conectado. Fazer a troca de senha sem impedir novas sessões ou sem remover a persistência instalada no dispositivo pode permitir que o acesso malicioso seja restabelecido.
O fortalecimento permanente começa pela redução da superfície de gerenciamento. Interfaces administrativas não devem permanecer abertas à internet quando puderem ser alcançadas apenas por redes de gestão controladas, endereços confiáveis ou canais privados. A autenticação multifator para administração e VPN, com preferência por métodos resistentes a phishing quando compatíveis, reduz o valor de credenciais roubadas. Contas compartilhadas e privilégios excessivos dificultam a atribuição das mudanças e devem ser eliminados gradualmente.
Também é necessário conferir o ciclo de vida das credenciais e os mecanismos de armazenamento das senhas suportados pela versão utilizada. A Fortinet publicou orientações para configurações mais resistentes; a aplicação deve seguir a documentação específica do produto e da versão instalada. A correção de vulnerabilidades conhecidas continua obrigatória, mas deve ser combinada com controle de identidade, monitoramento de configuração e capacidade de recuperar o equipamento sem depender da interface comprometida.
Há um efeito indireto que merece atenção dos gestores. A indisponibilidade do acesso administrativo pode atrasar a contenção de um incidente, afetar a comunicação entre unidades e ampliar o período de exposição de dados e serviços. Mesmo quando não existe interrupção imediata do negócio, o tempo necessário para reconstruir a confiança nas regras, nas contas e nas configurações da borda tem custo operacional e pode exigir atuação coordenada de redes, segurança, infraestrutura e fornecedores.
Notícias relacionadas: Incidentes de segurança cibernética no Brasil em 2026 e Riscos cibernéticos e continuidade de serviços essenciais.
O caso FortiBleed evidencia a fragilidade que surge quando a proteção do perímetro depende de credenciais antigas, administração exposta e pouca visibilidade sobre alterações nos próprios dispositivos de segurança. O caminho mais seguro é identificar os equipamentos acessíveis, investigar quem entrou e o que mudou, invalidar acessos comprometidos e garantir meios independentes de recuperação. Um firewall só protege a organização de maneira confiável quando ela mantém controle verificável sobre quem pode administrá-lo.
Veja também
Incidentes de segurança cibernética no Brasil em 2026 · LGPD em 2026 · Riscos cibernéticos no setor de saúde
Referências
Help Net Security — FortiBleed is still active
SecurityWeek — FortiBleed Attackers Locking Victims Out
Cybersecurity Dive — FBI warns of FortiBleed attacks
SOCRadar — FortiBleed Is Still Active
Infosecurity Magazine — FBI and Secret Service Warn
The Register — FortiBleed Still Active

Be the first to comment