

GOVERNANÇA | RISCO | COMPLIANCE
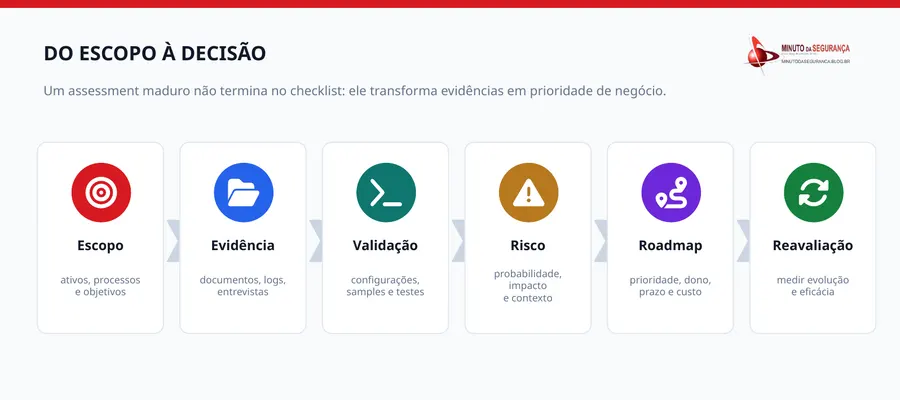
Antes de escolher NIST, ISO, CIS, PCI DSS ou qualquer outra referência, um assessment precisa responder a uma pergunta concreta: que decisão a organização pretende tomar com o resultado? A partir daí, escopo, evidências e critérios deixam de ser um checklist genérico e passam a ser escolhidos pelo problema que precisa ser entendido.
A palavra assessment aparece com frequência em projetos de Segurança da Informação, mas nem sempre significa a mesma coisa. Em algumas organizações, é usada para descrever uma revisão de políticas; em outras, uma comparação contra um framework, uma análise de maturidade, um levantamento técnico, uma verificação de conformidade ou até uma varredura de vulnerabilidades. Essa elasticidade ajuda a explicar por que dois projetos chamados de “Assessment de Segurança” podem produzir resultados muito diferentes.
Um assessment consistente começa por uma pergunta anterior ao framework: qual decisão a organização precisa tomar? Pode ser saber se o programa de segurança está maduro, preparar-se para uma certificação, reduzir riscos técnicos, responder a exigências de clientes, avaliar um ambiente de pagamento, justificar investimentos ao conselho, estruturar um plano de segurança ou medir se controles existentes realmente reduzem a exposição. A resposta define o escopo, as evidências necessárias e a referência mais adequada.
Assessment não é sinônimo de scan, pentest ou auditoria
Um dos erros mais comuns é tratar diferentes mecanismos de avaliação como equivalentes. Uma varredura de vulnerabilidades procura exposições técnicas conhecidas em sistemas, serviços e dispositivos. Um teste de penetração vai além ao tentar explorar, de forma controlada, vulnerabilidades e caminhos de ataque para demonstrar impacto. Uma auditoria examina evidências contra critérios estabelecidos e busca produzir um nível de assurance sobre conformidade ou aderência. Já o Assessment de Segurança pode combinar entrevistas, análise documental, revisão de configuração, amostragem, varreduras, testes técnicos, evidências operacionais e avaliação de processos para construir uma visão mais ampla da postura de segurança.
Essa diferença é importante porque uma organização pode passar por uma auditoria dentro de um escopo específico e ainda manter fragilidades relevantes fora dele. Também pode executar um pentest bem-sucedido e continuar sem governança de identidades, inventário confiável, processo de gestão de riscos ou capacidade de recuperação. O inverso também ocorre: programas de governança formalmente maduros podem esconder controles técnicos mal configurados. Por isso, o assessment precisa correlacionar documentação, implementação e eficácia.
Framework é ferramenta de avaliação, não ponto de partida automático
Frameworks, normas e padrões são referências para organizar a avaliação, mas não devem ser tratados como fotografias completas do risco. Cada um nasceu com objetivos, públicos e níveis de prescrição diferentes. Em vez de procurar “o melhor framework”, a abordagem madura é entender qual pergunta cada referência responde melhor e, quando necessário, combinar referências sem criar duplicidade de trabalho.
NIST Cybersecurity Framework 2.0: comunicação de risco e visão do programa
O NIST Cybersecurity Framework 2.0 organiza resultados de cibersegurança em seis funções: Govern, Identify, Protect, Detect, Respond e Recover. A inclusão explícita de Govern reforçou a ligação entre cibersegurança, estratégia, responsabilidades, política e risco corporativo. Profiles e Tiers ajudam a representar estado atual, estado-alvo e características de implementação do gerenciamento de risco.
Benefício: é particularmente útil para criar uma linguagem comum entre áreas técnicas, gestão, auditoria e alta administração. Um assessment baseado no CSF pode revelar, por exemplo, que uma empresa possui boas tecnologias de proteção e detecção, mas baixa maturidade em governança, resposta ou recuperação. Limitação: o CSF é deliberadamente orientado a resultados e não prescreve, sozinho, exatamente como cada controle deve ser implementado ou testado. Para validações mais profundas, é comum complementar a análise com catálogos e procedimentos técnicos, como publicações da família NIST SP 800-53 e NIST SP 800-53A.
ISO/IEC 27001 e 27002: sistema de gestão, risco e melhoria contínua
A ISO/IEC 27001:2022 estabelece requisitos para um Sistema de Gestão de Segurança da Informação (SGSI). A ISO/IEC 27002:2022 fornece orientação para controles de Segurança da Informação. Em um assessment, esse conjunto é forte quando a organização precisa avaliar governança, contexto, responsabilidades, gestão de riscos, seleção de controles, medição e melhoria contínua.
Benefício: a ISO 27001 força a organização a tratar Segurança da Informação como sistema de gestão e não apenas como coleção de ferramentas. Isso favorece clareza de responsabilidades, critérios formais de risco e um ciclo contínuo de melhoria. Limitação: aderência ou certificação não significa que todo o ambiente esteja livre de falhas técnicas. O resultado depende do escopo do SGSI, da qualidade da análise de risco, da implementação dos controles e da profundidade das evidências avaliadas. Um assessment técnico pode, portanto, ser necessário mesmo em organizações certificadas.
CIS Controls v8.1: priorização operacional e salvaguardas concretas
Os CIS Controls v8.1 estruturam 18 controles e 153 salvaguardas, organizadas também por Implementation Groups. Esse desenho facilita transformar o diagnóstico em backlog técnico e evoluir controles de acordo com risco, recursos e complexidade.
Benefício: o CIS costuma ser muito eficiente para organizações que precisam sair rapidamente de uma postura reativa para uma base operacional mínima, especialmente em inventário, configuração segura, gestão de contas, vulnerabilidades, logs, proteção de dados e resposta. Limitação: embora contemple governança em vários pontos, seu valor principal está na priorização prática de salvaguardas. Ele não substitui, sozinho, um sistema corporativo de gestão, um modelo completo de governança ou uma análise regulatória específica.
PCI DSS v4.0.1: profundidade para o ecossistema de pagamentos
O PCI DSS v4.0.1 é uma referência específica para proteção de dados de cartões de pagamento e para os sistemas que compõem ou afetam esse ambiente. Seus requisitos e procedimentos de teste tornam o assessment mais objetivo dentro do escopo PCI, incluindo controles de acesso, segmentação, vulnerabilidades, monitoramento, desenvolvimento seguro e testes de segurança.
Benefício: oferece critérios claros e verificáveis para um risco muito específico, permitindo evidenciar se requisitos de segurança estão implementados no ambiente de dados do portador do cartão. Limitação: conformidade com PCI DSS não equivale a uma avaliação completa da postura de segurança de toda a organização. Uma empresa pode proteger adequadamente o ambiente de pagamentos e, ainda assim, manter riscos relevantes em ativos, processos ou unidades fora do escopo.
COBIT 2019: governança, responsabilidades e valor para o negócio
O COBIT 2019 é voltado à governança e ao gerenciamento de informação e tecnologia empresarial. Em um Assessment de Segurança, sua contribuição aparece principalmente quando a pergunta envolve objetivos corporativos, estruturas de decisão, responsabilidades, desempenho, recursos e alinhamento entre tecnologia e negócio.
Benefício: ajuda a elevar a discussão do nível “qual ferramenta falta?” para “como a organização governa risco, valor e responsabilidade sobre tecnologia e informação?”. Limitação: é amplo e exige adaptação. Não funciona como substituto de benchmarks técnicos de configuração, hardening, testes de aplicação ou validação de vulnerabilidades.
Referências podem ser combinadas quando respondem a perguntas diferentes
Uma empresa SaaS em fase de estruturação pode usar o NIST CSF 2.0 para construir o mapa de risco e o estado-alvo do programa, enquanto utiliza CIS Controls e CIS Benchmarks para priorizar implementação técnica. Uma organização que busca institucionalizar o SGSI pode adotar ISO/IEC 27001 e usar o NIST ou CIS como apoio para aprofundar determinados domínios técnicos.
Em um ambiente de pagamentos, PCI DSS deve orientar os requisitos específicos do Cardholder Data Environment, mas NIST, ISO ou COBIT podem ser necessários para cobrir riscos corporativos que extrapolam esse escopo. Em outro cenário, uma diretoria que precisa relacionar tecnologia, risco e metas empresariais pode encontrar no COBIT e no NIST uma linguagem mais apropriada para governança, enquanto times operacionais trabalham com controles e benchmarks mais detalhados.
O ganho está no crosswalk: controles equivalentes podem ser mapeados uma vez e reutilizados como evidência para múltiplas referências. Isso reduz retrabalho, evita cinco assessments paralelos e permite manter uma única visão de riscos, controles, responsáveis, prazos e evidências.
Notícias Relacionadas
- Sem assessment, sua estratégia de cibersegurança começa no escuro
- NIST Cybersecurity Framework 2.0: 4 etapas para começar
- Inventário de ativos: o primeiro passo para um programa de segurança da informação eficiente
Onde assessments falham
O primeiro ponto de falha costuma ser o escopo. Avaliar “a empresa” sem definir processos críticos, ativos, unidades, ambientes, dados e dependências produz conclusões genéricas. O segundo é aceitar declaração como evidência: “temos MFA”, “fazemos backup” ou “o acesso é revisado” não comprova, por si só, cobertura, configuração, periodicidade nem eficácia.
Outro risco é transformar o framework em checklist de presença ou ausência. Dois controles aparentemente “implementados” podem ter níveis de eficácia completamente diferentes. Uma política pode existir sem ser aplicada; um EDR pode estar instalado, mas desatualizado ou sem cobertura; logs podem ser coletados sem monitoramento; backups podem existir sem teste de restauração; segmentação pode estar documentada e, mesmo assim, permitir caminhos laterais indevidos.
Também há assessments que produzem centenas de gaps sem distinguir criticidade. Isso transfere o problema para o cliente: ele recebe uma lista extensa, mas continua sem saber o que corrigir primeiro. A avaliação precisa considerar criticidade do ativo, ameaça, probabilidade, explorabilidade, alcance, impacto no negócio, dependências e esforço de remediação. O produto final não deveria ser apenas um relatório, mas um roadmap priorizado.
Fluxo visual de quatro etapas: definir escopo, coletar evidências, avaliar risco e priorizar roadmap.
Assessment de Segurança: do escopo à prioridade
Evidência técnica ganha valor quando vira risco de negócio e roadmap executável.
1. Definir escopoAtivos, processos e objetivos críticos
2. Coletar evidênciasConfigurações, acessos, logs e arquitetura
3. Avaliar riscoGap + exposição + impacto no negócio
4. Priorizar roadmapAções por risco e dependências
Resultado: um plano de redução de risco, não apenas uma nota.
Framework adequado • evidência verificável • prioridade por risco • roadmap executável
Quando uma avaliação externa acrescenta independência
Uma avaliação externa pode acrescentar independência justamente onde a rotina cria pontos cegos. Equipes internas conhecem o ambiente em profundidade, mas também convivem com decisões históricas e exceções que passam a parecer normais. Um time externo tende a questionar escopo, exigir evidências e confrontar diferenças entre política, configuração e operação.
O ganho aparece quando diferentes evidências são correlacionadas. Um achado sobre conta privilegiada, por exemplo, muda de importância quando é combinado com ausência de MFA, privilégios excessivos, logs insuficientes, dependência de Active Directory e possibilidade de movimento lateral. O problema deixa de ser apenas “não conformidade de acesso” e passa a representar um caminho de ataque plausível.
Uma consultoria também pode construir o crosswalk entre NIST, ISO, CIS, PCI DSS e outras referências utilizadas pela organização, reduzindo duplicidade e ajudando a converter evidências em um plano único. Isso é particularmente relevante quando clientes, auditorias, contratos e regulações exigem modelos diferentes.
Há, porém, uma condição: consultoria não é garantia automática de qualidade. O valor depende da experiência dos profissionais, do método, da independência, do acesso a evidências e da profundidade contratada. Um assessment superficial conduzido por terceiros continua sendo superficial. O projeto deve estabelecer escopo, método de amostragem, critérios de avaliação, evidências esperadas, forma de classificação de risco, entregáveis e etapa de validação ou reteste.
O resultado precisa dizer o que fazer primeiro — e por quê
Scores e níveis de maturidade são úteis para comunicar estado atual e medir evolução, mas não deveriam ser o objetivo final. O resultado mais valioso é a capacidade de responder: quais riscos precisam ser tratados primeiro, quais controles reduzem mais exposição, quais dependências impedem a correção, quem é o responsável, qual o prazo e como a eficácia será comprovada depois.
Por isso, um ciclo maduro passa por escopo, coleta de evidências, validação técnica, identificação de gaps, contextualização do risco, plano de remediação e reavaliação. Quando esse ciclo é repetido, o assessment deixa de ser fotografia anual e passa a funcionar como mecanismo de gestão.
Conclusão
Um assessment útil não termina na comparação com um framework. Ele mostra quais evidências sustentam cada achado, que cenário de risco pode surgir, qual dependência precisa ser resolvida antes da correção e como a organização verificará depois se o problema foi de fato reduzido.
NIST CSF, ISO/IEC 27001 e 27002, CIS Controls, PCI DSS e COBIT continuam úteis porque respondem a perguntas diferentes. O cuidado é não confundir aderência documental com eficácia defensiva. A avaliação só ganha valor quando as evidências permitem priorizar correções e, depois, verificar se o caminho de risco realmente foi reduzido.
Veja também
- Supply Chain vulnerável leva CISOs a valorizar ainda mais a ISO 27001
- Conformidade com o PCI DSS: o que é PCI DSS, requisitos e práticas recomendadas
- Hardening: o que é? porquê fazer? qual o padrão recomendado?
- Provando Conformidade para um Amplo Escopo dos Sistemas de TI
- As 10 melhores empresas de testes de penetração como serviço (PTaaS) em 2025

Be the first to comment