

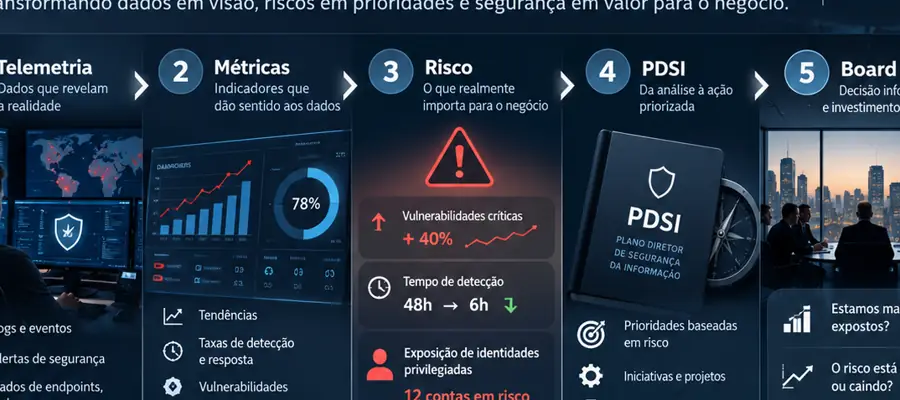
Segurança da Informação produz uma quantidade enorme de dados técnicos, mas o Board não precisa receber uma réplica do console do SOC. O desafio do executivo de segurança é transformar telemetria, vulnerabilidades, incidentes, identidades, conformidade e maturidade em uma narrativa objetiva sobre risco, tendência, impacto no negócio e decisões necessárias. Métricas bem desenhadas fazem exatamente essa ponte.
Uma métrica só é útil quando sustenta uma decisão
Conceitualmente, métricas de Segurança da Informação e Cibernética são medidas quantitativas ou qualitativas usadas para acompanhar o desempenho de controles, processos, riscos e objetivos de segurança ao longo do tempo. A definição parece simples, mas sua aplicação exige cuidado. Um número isolado pode descrever atividade sem explicar risco; um bom indicador precisa responder a uma pergunta de gestão.
O NIST SP 800-55, atualizado em dois volumes em 2024, reforça essa visão ao tratar a medição como um processo de seleção, validação, priorização, análise e comunicação de medidas. O objetivo não é criar o maior conjunto possível de indicadores, mas identificar quais informações permitem avaliar a adequação de políticas, procedimentos e controles, apoiar melhoria contínua e comunicar resultados com qualidade e incerteza conhecidas.
“Foram bloqueados 8 milhões de eventos” pode impressionar e ainda assim não responder nenhuma pergunta de gestão. Já “a exposição a vulnerabilidades críticas vencidas caiu por quatro meses consecutivos e 96% dos ativos essenciais estão dentro do prazo de correção” permite discutir tendência, cobertura e risco residual. O segundo número ajuda alguém a decidir.
O que o Board realmente precisa enxergar
O Board não deveria ser transformado em uma extensão do SOC. A alta administração precisa entender se o risco cibernético está aumentando ou diminuindo, quais processos de negócio permanecem expostos, se os investimentos estão produzindo resultados, onde existe risco residual acima do apetite definido e quais decisões exigem patrocínio executivo.
Esse é o ponto em que o CISO deixa de reportar “segurança” e passa a reportar risco empresarial habilitado por tecnologia. O NIST Cybersecurity Framework 2.0 reforça essa integração ao posicionar governança como função central e conectar cibersegurança a gestão de risco corporativo, papéis, responsabilidades, políticas e supervisão.
Uma boa apresentação executiva costuma responder, em sequência, cinco perguntas: estamos mais expostos ou menos expostos que no período anterior? quais riscos podem afetar receita, operação, clientes ou obrigações regulatórias? os controles prioritários estão funcionando? as iniciativas do plano estão no prazo e entregando o resultado esperado? qual decisão ou investimento precisa ser aprovado agora?
KPI, KRI e KCI: três lentes diferentes para a mesma realidade
Um programa maduro não trabalha apenas com KPIs. Indicadores de desempenho mostram a eficiência ou a evolução de uma atividade; indicadores-chave de risco, os KRIs, sinalizam mudança na exposição; e indicadores de controle, frequentemente tratados como KCIs, mostram se controles relevantes estão presentes e operando como esperado. Quando essas três lentes são combinadas, a organização deixa de medir apenas esforço e passa a medir efeito.
Por exemplo, “percentual de patches aplicados no prazo” é uma medida de desempenho operacional. “Quantidade de vulnerabilidades críticas vencidas em ativos essenciais” funciona melhor como indicador de risco. “Percentual de ativos essenciais cobertos por EDR e monitoramento centralizado” ajuda a avaliar a cobertura de controle. Nenhum deles, isoladamente, conta toda a história.
Exemplos de métricas que fazem sentido em uma conversa executiva
| Indicador | Leitura técnica | Tradução para o Board |
|---|---|---|
| MTTD e MTTR | Tempo para detectar e responder a incidentes. | Quanto tempo um atacante pode permanecer ativo e quanto tempo o negócio pode ficar exposto. |
| Vulnerabilidades críticas fora do SLA | Falhas graves ainda não corrigidas após o prazo. | Risco conhecido que permanece aceito, negligenciado ou bloqueado por capacidade operacional. |
| Cobertura de MFA e acesso privilegiado | Contas e acessos sensíveis protegidos por controles adicionais. | Probabilidade de uma identidade comprometida transformar-se em acesso de alto impacto. |
| Testes de restauração bem-sucedidos | Capacidade comprovada de recuperar dados e serviços. | Probabilidade de continuidade real após ransomware, erro ou indisponibilidade severa. |
| Cobertura de ativos críticos monitorados | Ativos essenciais com logs, EDR, SIEM ou telemetria adequada. | Quanto do ambiente relevante está de fato visível para defesa e investigação. |
| Risco de terceiros | Fornecedores críticos avaliados, pendências abertas e planos de tratamento. | Dependências externas capazes de interromper o negócio ou expor dados. |
Os valores absolutos importam, mas a tendência costuma importar ainda mais. Um relatório executivo deve mostrar direção, velocidade de mudança, meta, limite de tolerância e explicação para desvios. Quando possível, a métrica também precisa ter proprietário, fonte confiável, frequência de coleta e regra de cálculo estável; caso contrário, o Board pode comparar números que parecem iguais, mas foram produzidos de maneiras diferentes.
O erro do dashboard bonito que não muda nenhuma decisão
Dashboards são úteis, mas podem criar uma falsa sensação de maturidade. Um painel com dezenas de gráficos pode continuar sendo fraco se não houver relação clara entre indicador, risco, objetivo de negócio e decisão. O próprio Minuto da Segurança já discutiu esse problema em A era do dashboard perfeito acabou: visualização não substitui interpretação.
O executivo de segurança precisa resistir à tentação de apresentar tudo que consegue coletar. O Board deveria receber um conjunto pequeno e estável de indicadores estratégicos, complementado por análises específicas quando um risco muda de patamar. A camada operacional pode conter centenas de medidas; a camada executiva precisa sintetizar o que altera prioridade, apetite de risco, investimento ou responsabilidade.
A estrutura básica de um PDSI e o papel das métricas
O Plano Diretor de Segurança da Informação (PDSI) é o instrumento que organiza a jornada entre o estado atual e o estado desejado de segurança. Um exemplo público brasileiro é o PDSI 2023-2025 do INSS, que descreve o plano como mecanismo de gestão para orientar ações de Segurança da Informação, justificar recursos, reduzir desperdícios, concentrar esforços no que é relevante e alinhar o planejamento de segurança à estratégia da organização.
Não existe um único desenho universal de PDSI, porque porte, setor, regulação, criticidade e apetite de risco variam. Uma estrutura executiva consistente, porém, costuma começar por contexto e governança; avançar para diagnóstico, maturidade e análise de riscos; definir estado-alvo, objetivos e prioridades; transformar essas prioridades em roadmap com responsáveis, orçamento e prazos; e terminar com métricas, fóruns de acompanhamento e melhoria contínua.
Essa última parte é frequentemente subestimada. Um PDSI sem indicadores vira uma lista de projetos. As métricas transformam o plano em sistema de gestão porque permitem avaliar se a implementação está reduzindo risco ou apenas consumindo orçamento. Por isso, cada iniciativa relevante deveria nascer com uma hipótese de resultado mensurável.
Um projeto de PAM, por exemplo, não deveria ser acompanhado apenas pelo “percentual de implantação”. A leitura madura considera redução de contas privilegiadas permanentes, cobertura de cofres, sessões auditadas, privilégios concedidos just-in-time e exceções ainda abertas. Da mesma forma, um programa de vulnerabilidades não deve ser medido pelo número de scans realizados, mas pela velocidade de redução do risco em ativos que sustentam processos críticos.
Como conectar PDSI, risco e investimento
O orçamento de segurança ganha qualidade quando o PDSI mostra causalidade. Em vez de “comprar uma tecnologia”, a proposta passa a ser “reduzir determinado risco por meio de controles específicos, com resultado esperado medido por indicadores definidos”. Essa mudança melhora a priorização e também a prestação de contas.
Um caso hipotético ilustra bem. Imagine que uma empresa tenha alta dependência de Microsoft 365, histórico de phishing e baixa cobertura de MFA resistente a phishing. O indicador técnico pode mostrar 62% de cobertura atual. O KRI associado pode apontar 38% das identidades críticas ainda expostas. O PDSI transforma essa lacuna em iniciativa, prazo, orçamento e responsável. O Board então acompanha a redução da exposição, não apenas a compra de licenças.
Notícias Relacionadas
O resgate não é o custo do ransomware
Investimentos em cybersecurity: os 5 erros que impedem que o CISO seja bem-sucedido
Quando uma visão externa ajuda a melhorar as métricas
Uma avaliação externa pode ser útil quando a organização precisa revisar métricas criadas por quem também opera os controles. A independência ajuda a questionar fórmulas, metas e fontes de dados que já se tornaram rotina, além de comparar o que está sendo medido com o risco que a liderança realmente precisa acompanhar.
Isso é particularmente importante na definição de métricas. Indicadores ruins podem induzir decisões ruins. Uma equipe externa experiente ajuda a definir fórmulas, fontes, metas, limites de tolerância e mecanismos de validação antes de levar os números ao Board. Também pode confrontar métricas de vaidade — aquelas que sempre parecem positivas — e substituí-las por indicadores que evidenciem risco residual, dependências e eficácia real.
A responsabilidade pelo risco continua com a organização e sua liderança. Uma equipe externa pode trazer método e referências comparativas, mas não corrige um indicador mal escolhido se a empresa não souber qual decisão aquele número deve sustentar.
A própria abordagem de serviços da Mindsec posiciona o Plano Diretor como uma forma de avaliar o nível de proteção, alinhar riscos ao apetite das áreas de negócio e otimizar investimentos. Essa combinação entre visão de risco, controles, planejamento e medição é o que permite discutir ROI de segurança de forma mais responsável: não como promessa de ausência de incidentes, mas como redução mensurável de exposição, aumento de resiliência e melhor alocação de recursos.
O relatório executivo precisa terminar em decisão
Uma apresentação ao Board que termina apenas com gráficos está incompleta. O relatório executivo deve apontar riscos que mudaram, metas que ficaram fora da tolerância, iniciativas que exigem correção de rota e decisões que dependem da alta administração. Isso inclui aceitar risco, alterar prioridade, ampliar orçamento, redefinir prazo ou exigir tratamento de uma área de negócio.
A maturidade aparece quando o mesmo conjunto de indicadores consegue ser acompanhado ao longo do tempo sem manipulação de narrativa. Se a situação piorou, o painel precisa mostrar. Se o risco foi aceito, a decisão precisa ficar registrada. Se um investimento não produziu o efeito esperado, o PDSI deve ser revisado. Métrica útil não existe para provar que Segurança está certa; existe para tornar o risco visível e melhorar a decisão.
Conclusão: o Board precisa de menos números e mais contexto
Métricas de Segurança da Informação e Cibernética são a linguagem que conecta controles técnicos, riscos e decisões empresariais. Quando bem definidas, elas mostram tendência, evidenciam fragilidades, permitem avaliar eficácia e ajudam o Board a compreender onde o risco permanece acima do nível aceitável.
O PDSI oferece a estrutura para transformar essa informação em execução: diagnóstico, prioridades, projetos, responsáveis, investimentos e resultados esperados. Métricas fecham o ciclo, demonstrando se o plano realmente reduziu exposição e aumentou resiliência.
O dashboard mais sofisticado continua sendo inútil se não mostrar qual risco mudou, por que mudou e que decisão depende da liderança. Uma boa métrica termina com contexto suficiente para registrar a decisão e, no período seguinte, verificar se ela produziu o efeito esperado.
Referências
NIST — SP 800-55 Volumes 1 e 2: Measurement Guide for Information Security
NIST — Cybersecurity Framework 2.0
ISO — ISO/IEC 27004:2016
INSS — Plano Diretor de Segurança da Informação 2023-2025
Mindsec — Serviços de Segurança da Informação e Plano Diretor

Be the first to comment