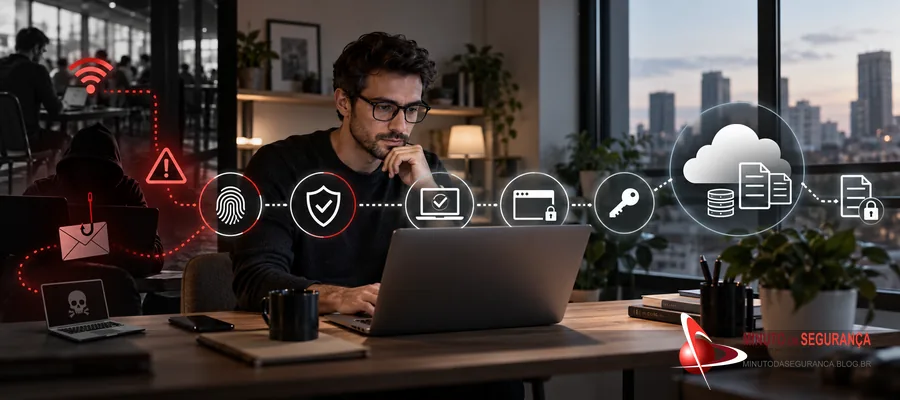
O trabalho remoto não tornou a empresa insegura por definição. Ele eliminou uma premissa antiga: a de que estar dentro do escritório significava estar em um ambiente confiável. Quando pessoas, dispositivos, aplicações e dados passaram a operar de qualquer lugar, o risco também mudou de lugar — e os controles de segurança precisam acompanhar essa transformação.
Uma análise publicada pela Crowe UAE em 22 de setembro de 2026 resume uma mudança que já aparece no desenho das redes corporativas: o usuário continua sendo da empresa, mas o acesso pode partir de uma rede residencial, de um navegador pessoal ou de um dispositivo que a TI não administra. Nesse cenário, identidade, endpoint, SaaS e sessão de navegador passam a carregar parte do risco que antes era concentrado no perímetro.
Essa leitura é coerente com o modelo de Zero Trust do NIST, que abandona confiança implícita baseada em localização de rede e passa a proteger recursos com decisões de autenticação e autorização baseadas em identidade, dispositivo e contexto. Na prática, o trabalho remoto torna visível uma mudança arquitetural que já vinha acontecendo com SaaS, nuvem, BYOD e aplicações distribuídas: a rede corporativa deixou de ser sinônimo de fronteira de segurança.
O perímetro não acabou: ele se fragmentou
Durante décadas, a segurança corporativa foi construída em torno de uma separação relativamente clara entre “dentro” e “fora”. Firewalls, proxies, redes internas e controles centralizados formavam uma barreira que permitia aplicar políticas de maneira previsível. O trabalho remoto desmontou essa simplicidade operacional. O usuário continua sendo corporativo, mas a rede pode ser doméstica. O notebook pode ser gerenciado, mas o roteador não. A aplicação pode estar em SaaS, enquanto os dados transitam entre navegador, armazenamento em nuvem e dispositivos pessoais.
A consequência é que o risco deixa de estar concentrado em um ponto. Um atacante pode explorar credenciais roubadas, uma estação desatualizada, um token de sessão, um aplicativo não autorizado ou um serviço remoto exposto. A Crowe destaca que VPNs continuam importantes para proteger conectividade, mas não resolvem phishing, roubo de credenciais, malware ou endpoints comprometidos. A CISA reforça a mesma lógica ao recomendar autenticação multifator, atualização de VPNs e dispositivos, monitoração de acessos remotos e controles adicionais de identidade.
Identidade, navegador e endpoint viraram caminhos de entrada
O primeiro risco é o comprometimento de identidade. Phishing, engenharia social, roubo de sessão e reutilização de credenciais têm impacto maior quando o acesso legítimo já ocorre pela internet. Se o atacante consegue parecer um usuário remoto válido, uma arquitetura baseada apenas em senha e VPN pode transformar autenticação bem-sucedida em porta de entrada para recursos internos.
Nos dispositivos, o problema não é apenas patching. Um notebook pessoal ou parcialmente gerenciado pode armazenar cookies de sessão, tokens, documentos sincronizados e credenciais do navegador. Se esse endpoint for comprometido, o atacante pode chegar a SaaS corporativo sem tocar a LAN da empresa. Por isso, postura do dispositivo, EDR, gestão de navegador e regras para BYOD precisam ser tratados junto com a autenticação.
O terceiro risco está na conectividade. Redes domésticas e públicas podem conter roteadores desatualizados, senhas fracas, dispositivos inseguros ou configurações que não passam pelo controle da organização. A criptografia de transporte reduz parte da exposição, mas não elimina o risco de dispositivos já comprometidos, páginas falsas, DNS malicioso, ataques ao navegador ou sequestro de credenciais.
Há ainda o risco de Shadow IT. Quando ferramentas corporativas são percebidas como lentas ou restritivas, usuários podem migrar documentos para contas pessoais, serviços de armazenamento, aplicativos de mensagem ou plataformas de IA não autorizadas. Nesse momento, o problema deixa de ser apenas acesso remoto e passa a envolver governança de dados, retenção, privacidade, exposição de propriedade intelectual e perda de visibilidade.
Notícias Relacionadas
• Seu funcionário saiu do escritório. Seus dados foram junto?
• O navegador corporativo virou uma nova fronteira de segurança
• 6 Passos para dar adeus à VPN
• Hackers visam VPNs da Check Point para violar redes corporativas
Uma das conclusões mais importantes da referência da Crowe é evitar dois extremos. O primeiro é considerar a VPN obsoleta em qualquer cenário. O segundo é tratá-la como solução suficiente para trabalho remoto. Uma VPN protege o canal de comunicação e pode continuar sendo apropriada para determinados recursos, mas ela não determina sozinha se o usuário é legítimo, se o dispositivo está íntegro, se aquela sessão é coerente com o comportamento esperado ou se o acesso solicitado é realmente necessário.
Essa diferença explica por que arquiteturas modernas combinam controles de identidade, autenticação forte, postura do dispositivo, políticas de acesso condicional e monitoramento contínuo. O NIST descreve Zero Trust justamente como uma mudança do foco em segmentos de rede para usuários, ativos e recursos. Em vez de confiar porque a conexão veio de uma VPN, a decisão passa a considerar quem solicita acesso, de qual dispositivo, em qual condição e para qual recurso.
Como reduzir o risco sem destruir a flexibilidade
A primeira prioridade é fortalecer identidade e acesso. MFA deve ser exigida para e-mail, acesso remoto, aplicações críticas e contas privilegiadas, preferencialmente com métodos resistentes a phishing quando viável. Privilégios precisam ser concedidos de acordo com necessidade real e revisados periodicamente. Contas antigas, acessos temporários e permissões acumuladas criam caminhos que permanecem abertos muito depois de perderem sua justificativa operacional.
A segunda prioridade é tratar o endpoint como parte do controle de acesso. Gestão de patches, EDR, criptografia de disco, inventário, políticas de configuração e capacidade de resposta remota deixam de ser controles “de TI” para se tornar condições para continuidade do negócio. Um equipamento que perdeu conformidade, deixou de receber atualizações ou apresentou indicadores de comprometimento não deveria ter exatamente o mesmo nível de confiança de um endpoint saudável.
A terceira prioridade é proteger a camada onde grande parte do trabalho realmente ocorre: o navegador. Aplicações SaaS, portais administrativos, correio eletrônico, colaboração, armazenamento e ferramentas de IA são consumidos cada vez mais pelo browser. Isso torna sessão, extensões, downloads, uploads, DNS, identidade federada e políticas de uso elementos críticos. O Minuto da Segurança já discutiu essa mudança ao analisar por que o navegador corporativo se tornou uma nova fronteira de segurança.
A quarta prioridade é estabelecer políticas claras para BYOD, trabalho em redes públicas, armazenamento pessoal, compartilhamento externo, impressão, uso de aplicações não homologadas e tratamento de incidentes. O controle técnico funciona melhor quando a organização reduz ambiguidade. O colaborador precisa saber o que pode fazer, quais ferramentas deve utilizar e como agir quando identificar algo suspeito.
A quinta prioridade é visibilidade. A Crowe chama atenção para a necessidade de observar atividades de usuários e dispositivos remotos. Isso envolve telemetria de autenticação, endpoint, SaaS, e-mail, DNS e acessos privilegiados, além de correlação no SOC. Sem visibilidade, a organização pode ter controles distribuídos, mas continua incapaz de identificar rapidamente uma conta comprometida, um endpoint anômalo ou uma exfiltração de dados.
Trabalho remoto aumenta a dependência de canais digitais e reduz parte das validações informais que acontecem no escritório. Uma solicitação urgente enviada por e-mail, uma mensagem em aplicativo corporativo ou uma chamada de vídeo podem parecer suficientes para induzir alguém a executar uma ação. Campanhas de phishing, vishing, engenharia social e falsificação de identidade exploram justamente confiança e pressão por velocidade.
Por isso, conscientização não deve ser tratada como treinamento anual. Simulações, comunicação recorrente, exercícios por função e mecanismos simples de reporte ajudam a transformar usuários em sensores capazes de interromper cadeias de ataque. A Crowe também inclui cultura de segurança entre as prioridades para líderes e RH, reforçando que o tema não pertence apenas à área de Tecnologia.
Quando o trabalho depende de serviços distribuídos, uma falha de segurança pode interromper vendas, atendimento, operações financeiras e processos internos mesmo sem atingir um datacenter corporativo. O comprometimento de uma identidade privilegiada pode abrir acesso a SaaS; o roubo de um notebook pode expor documentos; uma conta de e-mail pode ser usada para fraude; um endpoint infectado pode capturar sessões; e um serviço remoto vulnerável pode permitir movimento lateral.
Também existe impacto de conformidade. Dados pessoais ou confidenciais acessados fora do ambiente controlado continuam sujeitos às mesmas obrigações de proteção. A organização precisa saber onde esses dados estão, quem os acessa e quais medidas reduzem risco de divulgação indevida. Trabalho remoto não transfere a responsabilidade pela segurança para o funcionário; ele exige que a governança alcance contextos que antes estavam fora do perímetro tradicional.
Uma arquitetura adequada acompanha o usuário, não o endereço IP
A arquitetura precisa acompanhar a sessão de acesso. Identidade forte confirma quem solicita o recurso; o dispositivo fornece sinais de postura; o navegador e o ZTNA limitam o que pode ser alcançado; aplicações SaaS recebem políticas próprias; e os eventos precisam chegar à detecção e resposta. Tentar recriar o antigo escritório com um túnel de VPN para tudo mantém confiança demais em um único ponto.
Essa arquitetura não depende de um produto único. Pode combinar IAM, MFA, EDR, ZTNA, VPN, controles de navegador, CASB/SSE, gestão de dispositivos, proteção de e-mail, DNS, DLP e SIEM, dependendo do risco, do porte e do ambiente tecnológico. O importante é que as camadas trabalhem de forma coerente e não criem lacunas entre usuário, dispositivo, rede, aplicação e dado.
Conclusão
O trabalho remoto não eliminou a segurança de perímetro; ele mostrou que o perímetro sozinho já não era suficiente. O ambiente corporativo tornou-se distribuído e, com ele, também se distribuíram as superfícies de ataque. A resposta não é voltar ao escritório nem bloquear flexibilidade, mas modernizar a arquitetura para operar com identidade, contexto, endpoints confiáveis, acesso mínimo, proteção de dados e visibilidade contínua.
Trabalho remoto deixou de ser uma exceção operacional. A segurança precisa assumir que usuários, dispositivos e aplicações estarão fora da rede tradicional e projetar controles para esse cenário como padrão. O resultado esperado não é recriar o escritório à distância, mas limitar o alcance de uma identidade ou dispositivo comprometido.
Veja também
• Seu funcionário saiu do escritório. Seus dados foram junto?
• O navegador corporativo virou uma nova fronteira de segurança
• 6 Passos para dar adeus à VPN
• Citrix é invadida em ataque de spray de senhas
Referências
Cybersecurity in the Age of Remote Work — Crowe UAE
NIST SP 800-207 — Zero Trust Architecture
Require Multifactor Authentication — CISA
#StopRansomware Guide — CISA
Be the first to comment