Notícias
WordPress: plugins explorados criam administradores ocultos e mecanismos de persistência
Campanha explora XSS no Ninja Forms e WPC Product Bundles para ocultar administradores e manter acesso a sites WordPress. […]
Campanha explora XSS no Ninja Forms e WPC Product Bundles para ocultar administradores e manter acesso a sites WordPress. […]
Hospital Einstein confirmou acesso indevido a dados de pacientes. PF investiga extorsão; hospital detalha notificações e proteção aos titulares. […]
Três vulnerabilidades corrigidas no cPanel & WHM incluem execução de comandos como root e XSS armazenado em sessões administrativas. Veja os riscos, versões corrigidas e medidas de proteção. […]
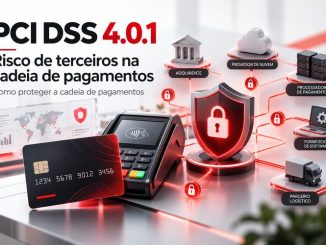
O PCI DSS 4.0.1 ampliou o foco sobre scripts, páginas de pagamento e terceiros. Entenda como os requisitos 6.4.3, 11.6.1 e 12.8 ajudam a reduzir riscos de supply chain e e-skimming. […]
Pesquisa com 21 veículos e 30 aplicativos encontrou fluxos de dados para terceiros e envio de identificadores, contatos e localização por alguns apps. […]
Levantamento da Fiesp coloca os crimes digitais entre os principais problemas enfrentados pela indústria paulista e reforça a necessidade de integrar cibersegurança à gestão de riscos. […]
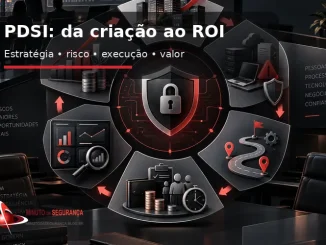
PDSI transforma riscos técnicos em prioridades executivas, roadmap, orçamento, métricas e retorno. Entenda como estruturar o planejamento da Segurança da Informação. […]
Ocultar o SSID não torna uma rede Wi-Fi invisível e pode criar riscos de privacidade e desempenho. Entenda como funciona e quais controles realmente protegem a rede. […]
Ataque a uma das principais plataformas de faturamento da Polônia pode ter exposto dados de contas, hashes de senhas, informações bancárias e tokens de integração. […]
Backlog de vulnerabilidades pode esconder falhas de ownership, autoridade e capacidade. Entenda como priorizar, cobrar e corrigir o risco. […]
Métricas de Segurança da Informação transformam dados técnicos em risco, tendência e decisão executiva. Entenda KPIs, KRIs, PDSI e como reportar ao Board. […]
Falha de command injection no Zimbra pode ser acionada por mensagem especialmente criada em servidores com SNMP habilitado. Microsoft observou exploração antes da divulgação pública. […]
Grupo por trás do Warlock continua explorando SharePoint e atingiu água, telecomunicações, governo e educação, inclusive em países de língua portuguesa e espanhola. […]
Pesquisa encontrou mais de 13 mil imagens internas de centenas de organizações publicadas em repositórios acessíveis, mostrando um novo risco operacional de agentes de programação. […]
Assessment de Segurança vai além do checklist. Entenda diferenças entre NIST, ISO 27001/27002, CIS Controls, PCI DSS e COBIT, limitações, benefícios e como transformar evidências em prioridades de risco. […]
@ MindSec Segurança e Tecnologia da Informação Ltda.