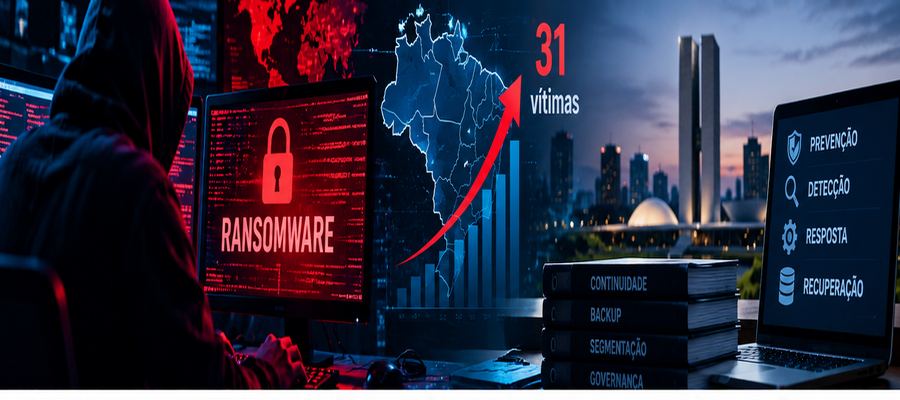
O Brasil registrou 31 vítimas contabilizadas por plataforma de monitoramento de ransomware em setembro de 2026, ante 27 em agosto. A alta de 14,8% contrasta com a queda observada no levantamento global, mas não deve ser confundida com o número total de invasões ocorridas no país.
O Brasil passou da sexta para a terceira posição no ranking mensal divulgado em 9 de outubro com base na plataforma Ransomware.live, segundo reportagens da Inforchannel, IPNews e Tecflow. O indicador brasileiro subiu de 27 vítimas em agosto para 31 em setembro, enquanto o total mundial recuou de 1.212 para 881 no mesmo intervalo, uma redução de aproximadamente 27,3%.
A comparação ajuda a dimensionar a pressão exercida pelos grupos de extorsão digital, mas o universo medido precisa ser explicitado. Plataformas desse tipo acompanham principalmente reivindicações e divulgações públicas associadas a grupos criminosos. Parte dos incidentes nunca é anunciada; algumas reivindicações podem ser incorretas, duplicadas ou não confirmadas pela vítima. Portanto, a série é um termômetro da atividade observável, não um censo de todos os ataques bem-sucedidos.
Em agosto, a TI Inside e a Convergência Digital já haviam destacado a terceira alta mensal consecutiva do Brasil, então com 27 registros. A evolução para 31 em setembro reforça a necessidade de acompanhar tendências por vários meses, evitando conclusões baseadas em uma única variação estatística.
O que os números significam para as empresas
O ransomware moderno frequentemente combina acesso inicial por credenciais comprometidas, exploração de vulnerabilidades e movimentação lateral antes de criptografar arquivos ou ameaçar divulgar informações. Nem toda campanha segue essa sequência, e os dados agregados de vítimas não permitem atribuir um vetor específico aos 31 casos brasileiros. Ainda assim, os controles capazes de limitar acesso indevido e propagação continuam relevantes.
Para organizações de médio porte, o risco operacional aparece quando o invasor alcança serviços de identidade, servidores de virtualização, sistemas de gestão ou repositórios de backup. A resposta não depende apenas de impedir a execução de um arquivo malicioso: requer monitoramento de comportamento, redução de privilégios, segmentação, correção de falhas exploráveis e testes reais de restauração.
Uma avaliação consistente deve confrontar o tempo necessário para detectar movimentação suspeita com o tempo de recuperação dos serviços essenciais. Backups isolados e imutáveis reduzem a exposição à sabotagem, mas não eliminam a possibilidade de extorsão por dados copiados. A gestão também precisa conhecer quais informações sensíveis são armazenadas, quem pode acessá-las e como comunicar um incidente sem comprometer a investigação.
O crescimento registrado no Brasil merece atenção, sobretudo por ocorrer enquanto o indicador global recuou. O dado, isoladamente, não comprova que empresas brasileiras estejam menos protegidas; sinaliza, porém, que a exposição nacional continua relevante e deve orientar exercícios de resposta e decisões de investimento baseadas no risco real.
Referências
Na contramão global, ataques de ransomware cresceram em setembro no Brasil
Brasil sobe para terceiro lugar em ranking global de vítimas de ransomware
Brasil registra aumento de 14,8% nos casos de Ransomware em setembro
Ataques ransomware no Brasil crescem pelo 3º mês consecutivo
Be the first to comment