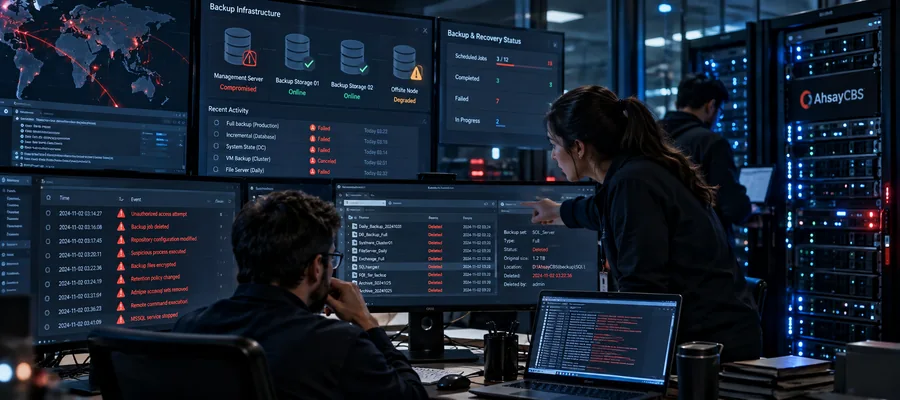
Servidores de backup AhsayCBS estão sendo explorados por criminosos que combinam duas vulnerabilidades para executar comandos sem autenticação e instalar programas maliciosos. A Huntress identificou as primeiras tentativas em seus ambientes monitorados na noite de 7 de outubro de 2026, em horário UTC, e relatou pelo menos cinco organizações atingidas até o dia seguinte. A atividade inclui webshells, mecanismos de persistência e mineração clandestina de criptomoedas. O incidente preocupa especialmente provedores de serviços gerenciados e integradores que utilizam a plataforma para administrar cópias de segurança de diferentes clientes.
A investigação envolve as falhas CVE-2026-105133 e CVE-2026-105134, publicadas em 4 de outubro. A primeira permite contornar verificações de autenticação em uma função da API do AhsayCBS. A segunda afeta o componente Replication Receiver, responsável por operações de replicação, e possibilita injeção de comandos no sistema operacional. Os registros da NVD atribuem à segunda vulnerabilidade uma pontuação CVSS 4.0 de 9,3, considerada crítica; a primeira recebeu 5,5. Essa diferença de severidade não diminui o papel da falha de autenticação, que integra a sequência de exploração observada.
O encadeamento descrito pela Huntress começa com o desvio da autenticação e chega à execução de comandos por meio de uma interface de replicação. Nos casos analisados, o atacante conseguiu executar ações com privilégios elevados no Windows e gravar uma webshell JSP na estrutura atendida pela aplicação. Isso cria a possibilidade de manter acesso remoto mesmo depois da tentativa inicial, tornando insuficiente uma verificação limitada às tarefas de backup ou ao funcionamento aparente do serviço.
Existe uma divergência de informação que exige atenção imediata das equipes de segurança. Os registros inicialmente publicados na NVD indicavam que a versão 10.3.4 corrigia as vulnerabilidades conhecidas nas versões até 10.3.2. Entretanto, a Huntress revisou seu boletim em 8 de outubro, às 18h no horário do leste dos Estados Unidos, após concluir que a versão 10.3.4 também era vulnerável. A empresa informou ter comunicado a descoberta à Ahsay e recomendou restringir o acesso à interface de gerenciamento enquanto não houvesse correção efetivamente validada. Assim, não seria correto recomendar a atualização para 10.3.4 como solução suficiente neste momento.
Da invasão do console ao controle persistente do servidor
Depois de obter execução de comandos, os invasores usaram processos associados ao serviço cbssvcX64.exe para iniciar utilitários do Windows e baixar arquivos externos. Alguns componentes foram gravados em pastas temporárias, onde é menos provável que equipes de operação encontrem rapidamente um executável inesperado. A presença de um processo filho do serviço de backup não demonstra, isoladamente, uma invasão, mas combinações com downloads incomuns, alterações de serviços e arquivos JSP recentes justificam uma investigação imediata.
A análise identificou o XMRig, ferramenta legítima de mineração que pode ser utilizada de forma indevida para consumir recursos de máquinas comprometidas. Na campanha, o minerador apareceu renomeado como edge.exe, sugerindo associação com o navegador Microsoft Edge. Outro arquivo, msedge.exe, era uma versão modificada do utilitário NSSM, empregado para manter programas em execução. Os atacantes criaram ainda um serviço chamado MicrosoftEdgeUpdateSvc, semelhante ao nome de serviços de atualização legítimos, para assegurar que o programa voltasse a funcionar após interrupções e reinicializações.
Havia também uma tentativa de ocultar o comportamento malicioso de quem examinasse o servidor. O script PowerShell Taskgmr.ps1 monitorava a abertura do Gerenciador de Tarefas e interrompia o serviço de mineração enquanto a ferramenta estivesse visível, retomando-o depois. Em certos horários, tentava encerrar o próprio Gerenciador de Tarefas. A Huntress observou ainda, em um dos incidentes, o download do driver vulnerável WinRing0x64.sys, utilizado para permitir maior acesso ao hardware e favorecer a atividade de mineração. O uso desse driver não deve ser confundido automaticamente com desativação de antivírus: a função observada nessa campanha estava relacionada aos recursos da máquina empregados pelo minerador.
As reportagens publicadas pelo The Hacker News e pela BleepingComputer confirmaram a exploração ativa relatada pelos pesquisadores, assim como a utilização de webshells e executáveis disfarçados. A BleepingComputer também chamou atenção para a controvérsia sobre as versões corrigidas. Os relatos convergem sobre a existência dos ataques, mas a confirmação de um patch deve seguir as atualizações técnicas mais recentes, porque o resultado da Huntress contradiz a indicação inicial de versões não afetadas nos registros públicos.
O impacto potencial ultrapassa o custo de eletricidade e a perda de desempenho provocados pela mineração clandestina. Um servidor AhsayCBS concentra cadastros de usuários, políticas de backup, tarefas de replicação e caminhos de armazenamento. Dependendo da arquitetura adotada, pode utilizar credenciais e conexões que alcançam outros sistemas. O acesso indevido não comprova que cópias foram apagadas nem que houve ransomware em todos os ambientes investigados; ainda assim, obriga a verificar se o invasor conseguiu observar, modificar ou enfraquecer os mecanismos de recuperação.
Recuperar a confiança no backup exige mais do que remover o minerador
Para organizações que utilizam AhsayCBS, a providência mais urgente é identificar os servidores instalados, seus endereços de gerenciamento e a exposição à internet. Enquanto a versão 10.3.4 continuar considerada vulnerável pelos pesquisadores e não houver uma correção confirmada, o acesso web de administração deve ficar restrito a redes e endereços confiáveis, preferencialmente por VPN. O controle de acesso não substitui a atualização futura, mas reduz as oportunidades de exploração remota durante a janela de risco.
A investigação deve preservar registros do sistema operacional, do serviço AhsayCBS, de autenticação e de conexões de rede. A Huntress publicou indicadores de comprometimento e quatro regras Sigma voltadas aos processos filhos inesperados do serviço de backup, à execução de binários disfarçados de Edge, ao comportamento do PowerShell que acompanha o Gerenciador de Tarefas e ao download do driver WinRing0. Esses materiais ajudam a formular hipóteses de detecção, mas não eliminam a necessidade de analisar o contexto de cada alerta.
Quando uma webshell ou outro indicador forte for confirmado, a recomendação da Huntress é reconstruir completamente o servidor a partir de uma imagem confiável. Apenas excluir edge.exe ou encerrar o serviço de mineração não garante a remoção de acessos adicionais instalados pelo invasor. Antes da reconstrução, a organização deve coletar evidências, inventariar credenciais acessíveis ao equipamento e planejar sua rotação em ambiente seguro. A operação exige cuidado para não comprometer a disponibilidade das cópias e dos repositórios de recuperação.
A segregação entre produção e backup continua decisiva. Credenciais administrativas exclusivas, privilégios limitados, repositórios imutáveis quando disponíveis e cópias protegidas em outro domínio de segurança reduzem os efeitos de uma intrusão. Também é necessário testar a restauração em ambiente isolado e verificar a integridade do catálogo, das políticas e dos dados recuperados. Um relatório informando que os agendamentos foram concluídos não demonstra, por si só, que o material armazenado poderá ser restaurado após um incidente.
Para prestadores de serviços gerenciados, a concentração de diferentes clientes em uma console de backup torna ainda mais importante segmentar permissões e procedimentos operacionais. Um comprometimento do servidor central pode gerar múltiplas investigações e obrigações de comunicação, mesmo quando não há prova de acesso aos dados de todas as organizações atendidas. A extensão do incidente depende dos privilégios existentes e das evidências coletadas, e deve ser apurada cliente por cliente.
Notícias relacionadas: Incidentes de segurança cibernética no Brasil em 2026 · Riscos cibernéticos no setor de saúde · LGPD em 2026.
O episódio mostra que a infraestrutura responsável pela recuperação de dados precisa receber proteção e monitoramento tão rigorosos quanto os sistemas de produção. A cadeia de exploração observada no AhsayCBS transforma falhas no plano de gerenciamento em acesso ao sistema operacional e oferece condições para persistência. O esforço de resposta deve combinar redução imediata da exposição, investigação de comprometimento, recuperação de hosts afetados e acompanhamento dos avisos do fabricante, sem considerar resolvido um problema para o qual os pesquisadores ainda apontam versões vulneráveis.
Veja também
Incidentes de segurança cibernética no Brasil em 2026 · Riscos cibernéticos no setor de saúde · LGPD em 2026
Referências
Huntress — Threat Actors Exploit Critical AhsayCBS Flaws
NVD — CVE-2026-105133
NVD — CVE-2026-105134
The Hacker News — AhsayCBS Flaws Exploited
BleepingComputer — Unpatched AhsayCBS Flaws

Be the first to comment