Uma vulnerabilidade crítica identificada pela JFrog no LMCache expõe uma parte pouco visível das plataformas de inteligência artificial: o serviço responsável por compartilhar dados de cache entre processos que executam modelos de linguagem. Registrada como CVE-2026-105192 e divulgada em 7 de outubro de 2026, a falha recebeu pontuação 9,8 no CVSS 3.1. Quando o transporte multiprocessos está acessível pela rede, mensagens não autenticadas podem provocar execução de código no servidor. O risco não depende de enganar o modelo por meio de um prompt; ele está na infraestrutura que sustenta o processamento.
O LMCache é utilizado para reduzir trabalho repetido durante a inferência de grandes modelos de linguagem. Ao reaproveitar partes do cache de chaves e valores, conhecido como KV cache, diferentes componentes conseguem aproveitar cálculos anteriores e atender solicitações com menor consumo de recursos. A eficiência é especialmente relevante em ambientes com múltiplas GPUs, servidores e aplicações de IA que atendem a muitos usuários. Essa arquitetura, entretanto, exige comunicação entre processos, e o canal escolhido passa a integrar a superfície de ataque da aplicação.
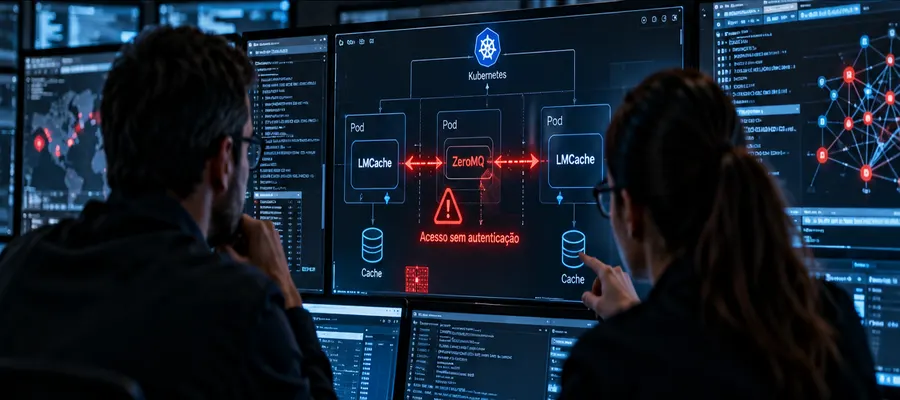
A descrição publicada pela JFrog no registro da CVE aponta dois problemas que se combinam: ausência de autenticação em uma função crítica e desserialização de dados não confiáveis. No modo multiprocessos, o LMCache utiliza um serviço ZeroMQ para coordenar processos que compartilham blocos de cache. Parte das mensagens é codificada com MessagePack, mas determinado tipo de conteúdo encaminha dados ao mecanismo Python pickle. Esse formato pode executar operações enquanto reconstrói objetos e não deve ser utilizado para interpretar informações enviadas por remetentes não confiáveis.
O processamento problemático acontece antes mesmo de o programa chegar ao tratamento normal da solicitação. Por essa razão, validar permissões apenas nas funções que atenderiam a requisição não impediria necessariamente a execução provocada pela desserialização. A condição decisiva é a possibilidade de um agente não confiável alcançar o transporte vulnerável. O serviço multiprocessos normalmente utiliza a porta 5555, embora seu endereço efetivo dependa da configuração realizada pelo operador.
Um serviço interno também pode ser alcançado por quem invade a rede
O alcance da vulnerabilidade não é idêntico em todas as instalações. O registro técnico explica que o transporte é vinculado ao endereço local por padrão. Quando o LMCache opera apenas nesse contexto, sem tornar o canal acessível a outras máquinas, um atacante remoto não encontra o mesmo caminho de exploração. Em implantações distribuídas, porém, é comum configurar um endereço roteável para permitir que diferentes nós se comuniquem. Isso amplia a possibilidade de acesso ao serviço e exige controles explícitos de rede.
Um ambiente Kubernetes ilustra a dificuldade. Um serviço pode estar protegido contra conexões diretas da internet e, ainda assim, permitir comunicação entre pods, namespaces ou servidores internos. Caso uma aplicação menos protegida seja comprometida, o invasor poderá tentar alcançar recursos que eram considerados privados. Não é necessário que a porta do LMCache esteja publicada em um endereço público para existir risco; basta que uma origem não confiável consiga enviar tráfego ao canal vulnerável.
Há uma particularidade adicional: a descrição da JFrog informa que imagens oficiais de contêiner podem executar o processo como usuário root. Nessa configuração, uma exploração bem-sucedida poderá operar com os privilégios do processo comprometido. O alcance real depende dos controles de execução, das permissões de montagem, dos segredos expostos ao contêiner e de sua capacidade de acessar outros recursos do cluster. Seria incorreto afirmar que qualquer ataque obtém automaticamente controle de todo o ambiente, mas a possibilidade de execução privilegiada aumenta a gravidade da exposição.
A CVE foi registrada com as categorias CWE-306, ausência de autenticação para função crítica, e CWE-502, desserialização de dados não confiáveis. A documentação pública indica versões afetadas a partir da 0.3.9 e, até a verificação realizada em 10 de outubro, não identifica uma versão corrigida. Isso exige cautela com recomendações genéricas de atualização: antes de considerar a falha resolvida, o administrador deve confirmar uma correção específica publicada pelo projeto, pelo mantenedor ou no aviso de segurança correspondente.
Também é necessário distinguir gravidade técnica de exploração confirmada. A pontuação CVSS 9,8 considera as consequências e condições do problema descrito, mas não demonstra, por si só, que houve ataques reais contra organizações. Nas referências primárias consultadas não há confirmação de uma campanha de exploração ativa associada a essa CVE. Qualquer investigação local deve partir de evidências observadas nos serviços, e não de uma suposição de que todos os servidores vulneráveis já foram comprometidos.
O que verificar enquanto não houver correção confirmada
A primeira medida é localizar os componentes LMCache em execução e identificar quais utilizam o modo multiprocessos. Não basta conhecer a versão instalada em um único servidor: arquiteturas de inferência frequentemente incluem workers, serviços auxiliares e configurações diferentes entre desenvolvimento e produção. O levantamento deve registrar os endereços em que o transporte ZeroMQ está escutando, suas rotas de acesso, os segmentos de rede autorizados e os privilégios dos processos que recebem mensagens.
Se a comunicação distribuída não for necessária, restringir a interface ao endereço local reduz diretamente a possibilidade de exploração remota. Quando diferentes nós precisam se comunicar, recomenda-se limitar o tráfego aos participantes estritamente necessários, com políticas de rede no cluster, filtragem entre servidores e isolamento de ambientes. Esses controles diminuem a superfície exposta, mas não corrigem a desserialização insegura: qualquer origem ainda autorizada a alcançar o serviço exige proteção e monitoramento adequados.
Executar o componente com privilégios mínimos é outra providência relevante. Contêineres que não precisam de acesso privilegiado ao sistema operacional não devem receber permissões elevadas por conveniência. O acesso a credenciais de nuvem, tokens de serviços, diretórios montados e outros segredos precisa ser limitado conforme a função do processo. A segmentação e a redução de privilégios não tornam a biblioteca segura, mas podem restringir os recursos alcançados se houver comprometimento.
O monitoramento deve observar comportamentos incompatíveis com a rotina do serviço, como a criação de processos inesperados, alterações não autorizadas em arquivos, conexões de saída anormais ou acesso indevido a segredos. Como a própria plataforma utiliza mensagens ZeroMQ durante a operação legítima, a simples presença de tráfego na porta do transporte não demonstra exploração. Registros de execução e telemetria de contêineres ajudam a diferenciar comunicação habitual de efeitos que merecem uma investigação.
Para empresas que utilizam IA em processos de negócio, o impacto potencial vai além da indisponibilidade de um cache. O servidor de inferência pode acessar modelos, dados intermediários, credenciais de serviços e recursos de computação de alto custo. A execução remota de código pode permitir modificar processos, interromper atendimento ou acessar informações disponíveis ao componente vulnerável. A extensão dessas consequências dependerá das permissões e das conexões existentes, razão pela qual o tratamento da CVE deve envolver tanto segurança de aplicações quanto infraestrutura e operação de IA.
Notícias relacionadas: Incidentes de segurança cibernética no Brasil em 2026 · LGPD em 2026.
O caso do LMCache ajuda a explicar uma mudança importante na avaliação de riscos de inteligência artificial. É necessário observar não apenas o comportamento do modelo e as informações apresentadas ao usuário, mas os componentes de comunicação, armazenamento e orquestração que permitem ao sistema funcionar em escala. Enquanto uma correção não estiver confirmada, a proteção depende de conhecer como esses serviços foram implantados, limitar quem pode alcançá-los e acompanhar as orientações técnicas do projeto.
Veja também
Incidentes de segurança cibernética no Brasil em 2026 · LGPD em 2026: obrigações e riscos
Referências
JFrog — LMCache Unauthenticated Remote Code Execution
CVE Program — CVE-2026-105192
NVD — CVE-2026-105192
GitHub Advisory Database — LMCache
LMCache — Security Advisories

Be the first to comment