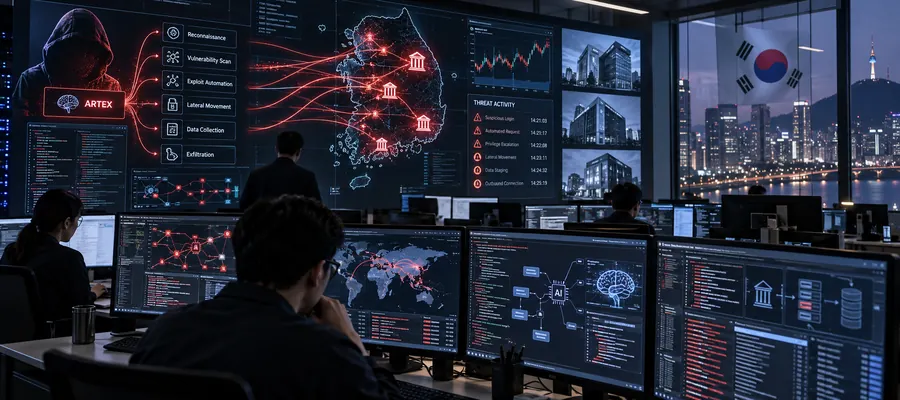
Uma investigação da CrowdStrike revelou como um operador utilizou o ARTEX, ferramenta aberta de testes de intrusão apoiada por inteligência artificial, em uma campanha contra instituições financeiras da Coreia do Sul. A atividade ocorreu entre o fim de setembro e o início de outubro de 2026 e foi associada a incidentes que resultaram em exposição de dados. Ao contrário de investigações limitadas aos vestígios encontrados nas vítimas, os pesquisadores conseguiram examinar documentos e históricos de sessões deixados em diretórios acessíveis na infraestrutura usada pelo próprio atacante.
Publicado em 7 de outubro, o relatório descreve o emprego conjunto de ferramentas ofensivas convencionais, agentes de IA e modelos de linguagem. A CrowdStrike identificou uma instância do ARTEX, arquivos de configuração e registros do Claude Code que permitiram reconstruir parte da operação. Os dados indicam que o operador se apoiava em automação para acelerar atividades de reconhecimento e pesquisa, mas não comprovam que todas as decisões e etapas dos ataques ocorreram sem intervenção humana.
O caso ganhou repercussão em meio a denúncias de acesso indevido a informações de clientes de instituições sul-coreanas. Segundo reportagens da Yonhap e do Financial Times, autoridades investigavam incidentes envolvendo bancos e empresas financeiras, alguns associados a serviços auxiliares e sistemas de terceiros, e não necessariamente aos sistemas centrais de transações. As reportagens citaram sete instituições com dados comprometidos e dezenas de milhares de pessoas potencialmente afetadas. Essas contagens refletem o conjunto de incidentes noticiados, não uma relação individual de vítimas comprovadamente comprometidas pelo ARTEX.
A CrowdStrike evitou atribuir a operação a um grupo conhecido. Seus analistas avaliaram, com confiança moderada, que o responsável provavelmente utilizava o idioma chinês e tinha motivação financeira, com base nos comandos examinados e no uso de ferramentas desenvolvidas na China. Esses indícios não demonstram participação do governo chinês nem permitem identificar a nacionalidade de uma pessoa. A distinção importa especialmente porque o setor financeiro sul-coreano também é alvo histórico de outros grupos, e associar episódios diferentes sem evidências pode distorcer a investigação.
O que os arquivos do próprio atacante revelaram
O ARTEX é um projeto de pentest com arquitetura baseada em agentes, concebido para auxiliar avaliações de segurança. Seu uso autorizado permite que profissionais executem tarefas de reconhecimento e análise de forma controlada, respeitando escopo e permissão. Na campanha analisada, entretanto, a mesma capacidade foi incorporada a operações não autorizadas. O risco decorre da finalidade atribuída à ferramenta e dos acessos obtidos pelo operador, não da simples existência de recursos de inteligência artificial em um software de segurança.
A infraestrutura identificada pela CrowdStrike apresentava dois papéis distintos. Um servidor hospedava a instância do ARTEX, enquanto outro, localizado em Hong Kong, concentrava arquivos operacionais e históricos de sessões do Claude Code. Diretórios abertos permitiram recuperar documentos de configuração e registros que mostravam como o atacante organizava tarefas. Essa exposição acidental ofereceu uma visão rara do ambiente de comando do agressor, embora os registros disponíveis não representem necessariamente tudo o que ocorreu nas redes atingidas.
O ARTEX utilizava o modelo DeepSeek v4.1-flash como mecanismo principal, enquanto sessões complementares do Claude Code recorriam aos modelos GLM-5.3 e Grok 4.6, segundo os arquivos examinados. A investigação também identificou o uso de endereços de proxy durante a atividade. Essa combinação sugere um fluxo de trabalho em que diferentes serviços eram acionados conforme a tarefa, com servidores intermediários para conectar o operador à infraestrutura de ataque. Não é correto, porém, atribuir capacidade ou intenção maliciosa aos modelos por terem sido utilizados nesse contexto.
Entre as informações mais reveladoras estavam perguntas feitas ao Claude sobre locais em que dados resultantes de violações na Coreia poderiam ser comercializados e sobre grupos do Telegram associados a esse mercado. Essas consultas ajudam a explicar por que a CrowdStrike avaliou a motivação financeira como provável. Não demonstram, isoladamente, que os dados foram efetivamente vendidos nem que todas as informações obtidas estavam sob controle do mesmo operador. São pistas que precisam ser relacionadas a outras evidências de exfiltração e movimentação de dados.
Os pesquisadores encontraram ainda uma solicitação para preparar um currículo de pesquisador de segurança que incluía resultados das atividades com o ARTEX. O documento trazia informações pessoais e um identificador de Telegram, mas a CrowdStrike advertiu que não era possível vincular definitivamente esses dados à identidade real do responsável. A presença de nomes e contatos em um histórico de IA é evidência sobre o conteúdo da sessão, não prova suficiente de autoria ou atribuição criminal.
Por que esse tipo de ataque preocupa o setor financeiro
O principal efeito da automação sobre uma operação ofensiva está no ritmo com que tarefas podem ser preparadas, executadas e revisadas. Modelos e agentes podem auxiliar a interpretação de respostas de sistemas, a organização de resultados e a formulação de hipóteses para novas verificações. Isso não elimina os erros dos modelos, a dependência de permissões e a necessidade de intervenção humana; torna, contudo, mais acessível a coordenação de diversas atividades que anteriormente exigiam maior esforço manual.
Para bancos e empresas financeiras, o incidente reforça a importância dos serviços que ficam ao redor dos sistemas centrais. Plataformas usadas por correspondentes, interfaces de consulta de crédito, sistemas de apoio a funcionários e integrações com fornecedores podem tratar dados relevantes sem executar diretamente uma transação bancária. A invasão de um desses ambientes pode gerar impacto sobre clientes, obrigações de comunicação e custos de investigação, ainda que o processamento principal de pagamentos permaneça íntegro.
O relatório específico da CrowdStrike descreve a utilização de infraestrutura de terceiros, proxies e ferramentas de IA, mas não oferece uma descrição completa de todos os passos técnicos que levaram à obtenção dos dados em cada instituição. Por isso, seria inadequado afirmar que o ARTEX executou sozinho uma cadeia completa de comprometimento ou atribuir a essa campanha técnicas específicas de movimentação lateral sem comprovação. O que está documentado é o emprego dessas capacidades no contexto de ataques ao setor financeiro.
Os riscos empresariais vão além de uma eventual perda financeira direta. Consultas expostas podem revelar informações pessoais e comerciais sensíveis, prejudicar a confiança em canais digitais e exigir verificações em diferentes ambientes de fornecedores. O alcance da exposição depende do tipo de dado acessado e das integrações envolvidas. Nesse cenário, a resposta precisa identificar o sistema originalmente atingido, as credenciais utilizadas e os fluxos de informação que ele mantinha com outras plataformas.
Notícias relacionadas: Incidentes de segurança cibernética no Brasil em 2026 · LGPD em 2026 · PDSI na prática: priorização e resultado.
Como melhorar a detecção e a capacidade de resposta
As instituições devem começar pelo inventário de aplicações expostas, interfaces auxiliares e conexões mantidas com prestadores de serviços. Sistemas que fazem consultas de clientes e empregados precisam receber o mesmo rigor de autenticação, atualização e registro de atividades exigido dos serviços centrais, proporcionalmente aos dados que processam. A segmentação deve impedir que uma credencial obtida em uma aplicação periférica seja reutilizada livremente em outros ambientes.
Também é necessário correlacionar eventos em vez de procurar apenas o nome ARTEX. Atores podem alternar ferramentas, modelos e servidores intermediários sem modificar o objetivo do ataque. Tentativas de autenticação incomuns, aumento inesperado de consultas, padrões de enumeração, criação de sessões privilegiadas e extração concentrada de informações oferecem sinais mais duradouros, sobretudo quando analisados em conjunto com eventos de API, identidade e rede. Os endereços publicados pela CrowdStrike são úteis à investigação contextual, mas seu bloqueio isolado não constitui uma estratégia completa.
Para serviços com APIs e integrações de parceiros, limites de requisições, privilégio mínimo, credenciais exclusivas e monitoramento de consultas em massa ajudam a reduzir oportunidades de abuso. Controles de identidade resistentes a phishing e proteção de sessões administrativas complementam essas medidas. As equipes também devem exercitar planos de resposta que envolvam fornecedores, pois a identificação da origem de uma consulta indevida depende frequentemente de registros que estão distribuídos entre organizações distintas.
O uso de ferramentas de IA pela defesa pode contribuir para triagem e investigação, mas exige governança sobre acesso a dados, qualidade das evidências e decisões automatizadas. Não há vantagem em acelerar alertas se a organização não consegue explicar o que foi observado ou reconstruir a sequência de acontecimentos. Preservação de logs, telemetria de aplicações e capacidade de análise humana continuam determinantes para avaliar o alcance de uma intrusão.
A investigação do ARTEX descreve uma mudança relevante na maneira como recursos já conhecidos podem ser combinados. Ferramentas de pentest, servidores alugados e modelos de linguagem não são novidades isoladas; a novidade está em sua integração em uma operação que produziu registros suficientes para revelar parte do método empregado. Para os responsáveis pela segurança do setor financeiro, a resposta deve concentrar-se nos caminhos reais de acesso aos dados e na capacidade de reconhecer comportamentos ofensivos, mesmo quando a ferramenta usada muda.
Veja também
Incidentes de segurança cibernética no Brasil em 2026 · LGPD em 2026 · PDSI e priorização de investimentos em segurança
Referências
CrowdStrike — Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance
Yonhap — Chinese-speaking hacker possibly linked to AI-driven attacks on S. Korean banks
Financial Times — AI models used in bank cyber attacks
CrowdStrike — 2026 Financial Services Threat Landscape Report
CrowdStrike — 2026 Threat Hunting Report


Be the first to comment