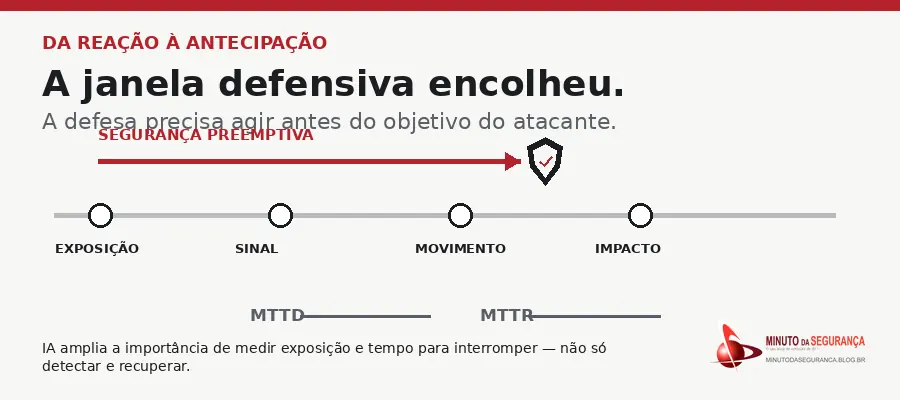
Nem toda prevenção é preemptiva, e nem toda resposta automatizada acontece cedo o bastante para receber esse nome. A ideia de segurança preemptiva é agir sobre um caminho de ataque ainda em formação: reduzir exposição, negar uma rota provável, enganar o adversário ou interromper progressão antes de movimento lateral, exfiltração ou outro impacto relevante.
Durante décadas, a operação de cibersegurança foi organizada principalmente em torno de uma sequência conhecida: prevenir o que fosse possível, detectar o que atravessasse os controles, responder ao incidente e recuperar o ambiente. Esse modelo continua necessário, mas a velocidade atual dos ataques está pressionando uma mudança importante. O Gartner passou a tratar segurança preemptiva como uma das tendências centrais da defesa moderna e projeta que soluções dessa categoria poderão representar metade dos gastos de segurança de TI até 2030, contra menos de 5% em 2024.
A projeção de mercado é secundária. A distinção útil está no momento da ação: a abordagem preemptiva tenta alterar o ambiente antes que o atacante complete etapas decisivas. Para isso, pode combinar contexto de exposição, inteligência de ameaças, comportamento, deception e automação. Se a ação só acontece depois de o incidente produzir impacto, trata-se de detecção e resposta rápida — valiosa, mas não preemptiva.
O que é segurança preemptiva
Segurança preemptiva reúne capacidades destinadas a antecipar, negar, enganar ou interromper ações maliciosas antes que elas alcancem o objetivo final. Ela não substitui prevenção tradicional, detecção, resposta ou recuperação. A diferença é usar contexto suficiente para agir antes que a cadeia ofensiva produza o dano que a operação normalmente esperaria detectar.
O Gartner descreve esse movimento por meio de três verbos: deny, deceive e disrupt — negar, enganar e interromper. Isso pode envolver gestão contínua de exposição, inteligência preditiva de ameaças, tecnologias de deception, defesa com alvos móveis, segmentação, alteração dinâmica da superfície exposta e automação capaz de aplicar controles em resposta a sinais precoces. A lógica é reduzir a vantagem do atacante antes que ele estabeleça persistência, movimento lateral ou acesso aos dados críticos.
Há uma diferença importante entre segurança preemptiva e a ideia genérica de “ser proativo”. Proatividade pode signific corrigir vulnerabilidades antes que sejam exploradas, revisar privilégios ou executar exercícios de resposta. A abordagem preemptiva vai além ao combinar observação contínua, correlação de contexto e execução rápida de controles para alterar o ambiente defensivo enquanto o ataque ainda está em formação.
Ataques rápidos deixam pouco espaço para processos defensivos em fila
A mudança é impulsionada por um problema operacional: a janela entre acesso inicial e impacto está encolhendo. O CrowdStrike Global Threat Report 2026 apontou que o tempo médio de breakout do eCrime caiu para 29 minutos em 2025, com o caso mais rápido observado em apenas 27 segundos. Breakout time mede o intervalo entre o acesso inicial e o movimento do atacante para outro sistema, portanto não equivale ao tempo total do incidente, mas mostra quanto espaço resta para a defesa antes que a intrusão se espalhe.
O Unit 42 Global Incident Response Report 2026 reforça a mesma tendência por outro indicador. No primeiro quartil dos incidentes analisados, o tempo até a exfiltração caiu de aproximadamente 285 minutos em 2024 para 72 minutos em 2025. O relatório também associa parte dessa aceleração ao uso de IA em reconhecimento, phishing, geração de scripts e execução operacional.
Esses números não significam que todos os ataques ocorrerão em segundos ou minutos. O próprio Unit 42 registra um tempo mediano de dois dias para exfiltração. O que muda a estratégia é a existência de uma parcela relevante de ataques que progride rápido demais para processos baseados em filas manuais, correlação tardia e decisões que dependem de várias aprovações sucessivas.
A inteligência artificial funciona simultaneamente como acelerador ofensivo e defensivo. No lado do atacante, amplia a capacidade de automatizar reconhecimento, personalizar engenharia social, analisar ambientes, gerar código, adaptar ferramentas e operar várias etapas com menos intervenção humana. O relatório de 2026 da CrowdStrike registrou aumento de 89% nas operações de adversários habilitados por IA em relação ao ano anterior.
No lado defensivo, a mesma tecnologia permite correlacionar sinais de identidade, endpoint, nuvem, SaaS, rede e vulnerabilidades em volume e velocidade que seriam impraticáveis apenas com análise manual. Agentes de segurança podem enriquecer alertas, reconstruir cadeias de ataque, investigar contexto e executar ações previamente autorizadas. A Microsoft, por exemplo, descreve o uso de agentes do Security Copilot para triagem, investigação e execução de fluxos de segurança.
O efeito mais relevante para a gestão é que a IA começa a reduzir o valor de métricas exclusivamente reativas. Se o atacante pode automatizar etapas e comprimir o ataque de horas para minutos, melhorar o Mean Time to Detect (MTTD) de algumas horas para menos horas pode continuar insuficiente. A organização precisa medir também quanto tempo permanece exposta antes de um controle ser aplicado e quantas cadeias de ataque são interrompidas antes do impacto.
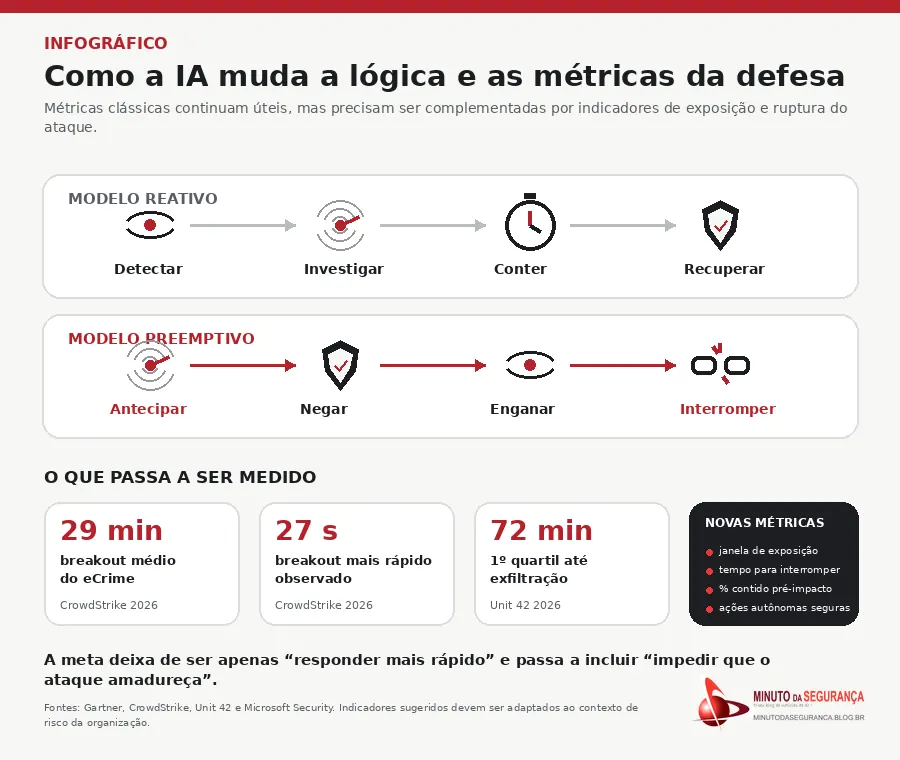
MTTD e MTTR permanecem úteis porque mostram quanto tempo a organização leva para perceber e tratar eventos relevantes. A própria documentação da Microsoft sobre métricas de agentes continua usando esses indicadores para operações de cibersegurança. O problema surge quando eles são analisados isoladamente.
Um SOC pode reduzir seu MTTR e ainda continuar permitindo que o invasor alcance sistemas críticos antes do primeiro alerta significativo. Da mesma forma, um MTTD baixo não garante que os controles estejam evitando o uso de credenciais roubadas, bloqueando caminhos de ataque ou removendo exposições antes que sejam exploradas.
Por isso, ambientes que adotam segurança preemptiva precisam complementar métricas clássicas com indicadores ligados à exposição e à capacidade de ruptura. Entre os indicadores que fazem sentido estão o tempo entre a identificação de uma exposição crítica e a aplicação de um controle, o tempo necessário para interromper uma cadeia de ataque depois do primeiro sinal de risco, a proporção de tentativas contidas antes de movimento lateral ou exfiltração e o percentual de caminhos de ataque críticos eliminados antes de serem usados.
Essas métricas não possuem ainda um padrão universal de mercado e devem ser adaptadas ao contexto de risco da organização. O valor está em deslocar a medição para mais perto da pergunta que realmente importa: o que foi impedido antes de virar incidente relevante?
Da prevenção estática para a prevenção orientada por contexto
A prevenção tradicional costuma depender de regras, assinaturas, políticas e controles relativamente estáveis. Esse modelo continua essencial, mas enfrenta dificuldade quando o contexto muda mais rápido do que a configuração. Uma identidade pode ser legítima e ainda assim estar sendo usada por um atacante. Um processo pode estar assinado e ainda participar de uma cadeia maliciosa. Um endereço pode ser novo e nunca ter aparecido em uma lista de bloqueio.
A IA permite que a defesa combine sinais que isoladamente parecem normais. Uma autenticação válida fora do padrão, seguida por acesso a um serviço incomum, consulta de dados sensíveis e criação de uma nova credencial pode formar um cenário de alto risco antes que exista um IoC clássico. A segurança preemptiva usa essa correlação para alterar privilégios, exigir nova autenticação, isolar um ativo, bloquear uma rota ou introduzir mecanismos de deception antes que o atacante complete a sequência.
Esse funcionamento aproxima segurança preemptiva de disciplinas como Continuous Threat Exposure Management, Zero Trust, gestão de identidade, microsegmentação, detecção comportamental, inteligência de ameaças e attack path management. O diferencial está em transformar essas informações em ação antecipada, e não apenas em relatórios.
A IA amplia a capacidade de medir comportamentos que antes eram difíceis de acompanhar. Em vez de contar apenas número de alertas ou incidentes fechados, equipes podem avaliar a latência entre exposição e controle, ou seja, quanto tempo um ativo crítico permanece vulnerável depois que a organização aprende que existe risco relevante. Também podem acompanhar a taxa de contenção pré-impacto, separando incidentes interrompidos antes de movimento lateral, privilégio elevado ou exfiltração daqueles que só foram tratados depois.
Outro indicador importante é a latência para fechamento de caminhos de ataque. Uma vulnerabilidade isolada pode ter pouca relevância; já a combinação de vulnerabilidade, privilégio excessivo, conectividade e ativo crítico pode representar um caminho real. A métrica passa a observar quanto tempo a organização leva para quebrar essa cadeia, e não apenas quanto tempo demora para instalar um patch.
Em ambientes com automação autônoma ou semiautônoma, surge ainda uma classe de métricas de segurança da própria resposta: percentual de ações executadas sem intervenção humana, taxa de reversão, número de ações bloqueadas por políticas, falsos positivos com impacto operacional e quantidade de casos escalados para decisão humana. A automação só é vantajosa quando reduz risco sem criar um novo risco operacional.
A adoção de IA na defesa pode criar a tentação de automatizar tudo. Esse caminho é perigoso. Uma decisão equivocada de um agente com privilégios para bloquear identidades, isolar servidores ou alterar políticas pode produzir indisponibilidade em escala. O desafio não é escolher entre automação e controle humano, mas definir limites de autonomia compatíveis com o impacto de cada ação.
Ações de baixo risco e facilmente reversíveis podem ser automatizadas com mais liberdade. Operações que afetam sistemas críticos, identidades privilegiadas, produção ou dados sensíveis devem exigir políticas explícitas, trilha de auditoria, mecanismos de rollback e, quando necessário, aprovação humana. Segurança preemptiva eficiente depende de governança tão forte quanto sua capacidade técnica.
Esse ponto se conecta ao conteúdo do Blog sobre governança de IA e ao caso em que agentes podem modificar o próprio modelo sem ordem explícita. Quanto maior a autonomia, maior a necessidade de definir identidade, autorização, escopo, supervisão e evidências.
Como estruturar uma estratégia preemptiva
A transição não começa pela compra de uma plataforma. Começa pela identificação dos cenários em que o tempo de resposta atual é incompatível com a velocidade do risco. Uma organização pode analisar seus ativos críticos, principais caminhos de ataque, identidades de alto privilégio, exposições externas, dependências de terceiros e sequências de ataque que poderiam produzir impacto rapidamente.
Depois, deve verificar quais sinais estão disponíveis antes do incidente: mudanças de exposição, comportamento de identidades, criação de tokens, acesso anômalo, movimentação entre ambientes, tentativas de reconhecimento, falhas de configuração e atividade em serviços críticos. Esses sinais precisam ser correlacionados com contexto de negócio. Um alerta sobre um servidor de laboratório e outro sobre um sistema de pagamentos não podem receber a mesma prioridade apenas porque compartilham a mesma severidade técnica.
A automação entra na etapa seguinte. Para cada cenário, é necessário definir quais respostas podem ocorrer automaticamente, quais dependem de confirmação e quais são proibidas sem intervenção humana. O objetivo é construir playbooks que sejam rápidos o suficiente para competir com o atacante, mas controlados o suficiente para não transformar a defesa em fonte de indisponibilidade.
Para a administração, a principal vantagem da segurança preemptiva não deve ser apresentada como uma tecnologia mais sofisticada. O resultado esperado é a redução do período em que o negócio permanece vulnerável a uma sequência de ataque capaz de produzir interrupção, fraude, perda de dados ou exposição regulatória.
Essa lógica também muda a conversa sobre retorno de investimento. Em vez de avaliar segurança apenas por número de incidentes tratados, a organização pode demonstrar quantos caminhos críticos foram eliminados, quanto tempo de exposição foi reduzido, quais ataques foram interrompidos antes da exfiltração e quanto risco residual permaneceu depois da intervenção.
A tendência ganha ainda mais relevância porque a própria IA criará novos incidentes. Em março de 2026, o Gartner projetou que, até 2028, metade dos esforços corporativos de resposta a incidentes de cibersegurança estará relacionada a incidentes envolvendo aplicações customizadas orientadas por IA. Portanto, a IA não apenas acelera o ambiente de ameaça; ela amplia a própria superfície que precisa ser protegida.
Conclusão
Segurança preemptiva não elimina a necessidade de SOC, SIEM, EDR, resposta a incidentes, backups ou recuperação. O que ela faz é alterar o ponto em que a organização tenta ganhar a batalha. Em vez de depender apenas de detectar e responder depois que o ataque já produziu evidências claras, passa a usar exposição, contexto e automação para reduzir as opções do adversário antes do impacto.
A IA acelera essa mudança porque aumenta simultaneamente a velocidade dos ataques e a capacidade de defesa. Nesse cenário, organizações maduras precisarão continuar acompanhando MTTD e MTTR, mas também medir quanto tempo ficam expostas, quão rápido conseguem quebrar caminhos de ataque e quantas ações maliciosas são interrompidas antes de virar incidente relevante. Além da velocidade de resposta, a organização precisa medir se conseguiu reduzir exposição ou quebrar o caminho de ataque antes de movimento lateral, exfiltração ou impacto. Essa evidência separa antecipação real de automação apenas mais rápida.
Referências
- Gartner Says that in the Age of GenAI, Preemptive Capabilities, not Detection and Response, are the Future of Cybersecurity
- Gartner Identifies the Top Strategic Technology Trends for 2026
- 2026 CrowdStrike Global Threat Report
- 2026 Unit 42 Global Incident Response Report
- From alert overload to decisive action: How Security Copilot agents are transforming security and IT
- Agent metrics reference
- Gartner Predicts AI Applications Will Drive 50% of Cybersecurity Incident Response Efforts by 2028
Solução Mindsec — Proteção de endpoints e segurança corporativa
Be the first to comment