

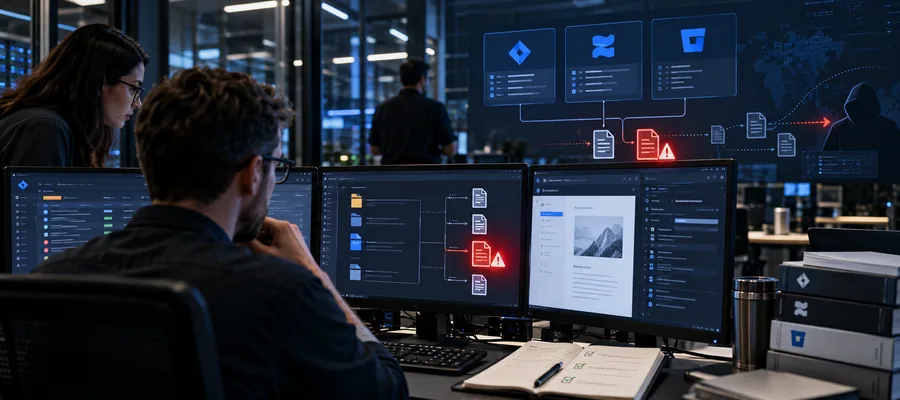
A Atlassian divulgou em 5 de outubro uma vulnerabilidade crítica que afeta oito produtos de sua linha Data Center, incluindo Jira, Confluence e Bitbucket. Identificada como CVE-2026-21589 e classificada com 9,3 pontos no CVSS 4.0, a falha permite que alguém sem autenticação solicite determinados arquivos localizados no diretório raiz da aplicação web. O alerta não se limita a instalações antigas: todas as versões anteriores às compilações corrigidas indicadas pela fabricante precisam ser avaliadas.
A abrangência chama atenção porque essas plataformas costumam ocupar posições privilegiadas dentro das empresas. O Jira organiza projetos e atividades; o Confluence abriga documentação; o Bitbucket concentra processos de desenvolvimento; o Bamboo executa fluxos de integração e entrega. Uma exposição de arquivos nesse ambiente pode revelar detalhes que dificilmente apareceriam em um serviço público comum. É também por isso que uma vulnerabilidade de leitura merece tratamento urgente, embora não seja, por definição, uma falha de execução remota de código.
O mecanismo descrito pela Atlassian tem uma restrição importante. O invasor precisa conhecer previamente o nome exato e o caminho do arquivo desejado. A CVE não permite listar diretórios nem descobrir, por si só, todos os arquivos existentes no servidor. Essa limitação reduz determinadas possibilidades de exploração, mas não elimina o risco quando nomes, estruturas de implantação ou localizações de arquivos podem ser conhecidos por documentação, padrões de instalação ou outras fontes.
O que poderá ser acessado depende de cada implementação. O boletim não afirma que bancos de dados completos, repositórios ou todos os anexos possam ser extraídos indiscriminadamente. Seu alerta é mais específico: arquivos presentes na raiz da aplicação web podem ficar expostos e, em algumas configurações, conter informações sensíveis. Para uma organização, a diferença entre um arquivo de configuração sem segredos e outro que revele credenciais ou caminhos internos é suficiente para mudar substancialmente a gravidade do incidente.
O que a divulgação revela sobre a exposição
Além de Jira Software Data Center, Jira Service Management Data Center, Confluence e Bitbucket, a relação oficial inclui Bamboo, Crowd, Crucible e Fisheye. A fabricante declarou que os produtos Atlassian Cloud afetados já receberam correções e que sua investigação não encontrou evidências de exploração nesses serviços. Essa declaração se refere ao ambiente Cloud e não comprova, por extensão, que instalações Data Center mantidas pelas organizações estejam livres de tentativas ou comprometimentos.
O registro público CVE, mantido com informações fornecidas pela própria Atlassian, confirma a natureza da vulnerabilidade e identifica as linhas de versões corrigidas. Em 7 de outubro, o CERT-EU publicou orientação às instituições europeias, reforçando a atualização imediata, especialmente para sistemas acessíveis pela internet, e a verificação dos registros de acesso. O entendimento das fontes converge sobre o risco técnico, sem autorizar a afirmação de que já exista uma campanha de exploração em larga escala. Até a conclusão desta edição, não foi identificada nas fontes consultadas uma confirmação pública dessa situação.
Uma empresa que utiliza Confluence para registrar procedimentos de administração ou Bamboo para automatizar entregas deve verificar se a estrutura de diretórios expõe arquivos que não deveriam estar acessíveis pela aplicação web. Caso contenham senhas, tokens, parâmetros de integração ou outras informações reservadas, a leitura não autorizada pode facilitar uma segunda etapa de ataque. Isso é uma possibilidade de impacto, condicionada ao conteúdo do arquivo obtido; não significa que a CVE, isoladamente, conceda controle administrativo sobre todos esses sistemas.
Também importa compreender o alcance dos acessos externos. Uma aplicação que exige login do usuário, mas permanece disponível na internet, continua exposta ao problema porque o comportamento vulnerável dispensa autenticação. O uso de SSO e autenticação multifator protege os fluxos legítimos de acesso, mas não neutraliza sozinho uma requisição indevida tratada antes dessas verificações. Redes privadas, VPNs e políticas rigorosas de publicação podem diminuir a superfície acessível enquanto a correção é planejada.
Atualização exige atenção a cada produto e versão
A recomendação principal da Atlassian é instalar uma versão corrigida, preferencialmente dentro da linha LTS suportada. Para o Bitbucket Data Center, as compilações indicadas são 9.4.26, 10.2.8 e 10.5.1; para Confluence, 9.2.26 e 10.2.19. No Jira Software Data Center, as versões de referência são 9.12.40, 10.3.26 e 11.3.12. O Jira Service Management possui sua própria sequência: 5.12.40, 10.3.26 e 11.3.12. Não se deve aplicar a numeração do Jira Software a outro produto apenas porque compartilham componentes.
O quadro divulgado inclui ainda Bamboo 10.2.24 e 12.1.12, Crowd 6.3.7, 7.0.3, 7.1.7 e 7.2.4, além de Crucible e Fisheye na versão 4.9.15. Essas referências ajudam a identificar o caminho de atualização, mas cada equipe precisa conferir a linha instalada, as dependências, os aplicativos adicionais e os procedimentos de manutenção antes de executar a mudança. Instalações fora do ciclo de suporte também exigem atenção, pois não devem ser consideradas seguras pela ausência de um pacote específico para sua versão antiga.
Nem sempre é possível atualizar imediatamente sistemas envolvidos em suporte, desenvolvimento e operação. Nesse caso, a Atlassian orienta retirar temporariamente a aplicação da internet ou restringir seu acesso externo. O fabricante também disponibilizou uma regra para WAF ou proxy capaz de bloquear padrões de navegação entre diretórios, incluindo formas codificadas da requisição. Essa proteção requer testes de funcionamento e cobertura adequada na borda; copiar uma expressão sem validar o tratamento de URLs pelo equipamento pode criar uma falsa sensação de segurança.
Há orientações complementares por tecnologia. Para Confluence, Jira, Jira Service Management, Bamboo e Crowd, a documentação descreve o uso do RewriteValve do Tomcat, com configuração aplicada em cada nó. No Bitbucket, a mitigação temporária utiliza regras em urlrewrite.xml e precisa contemplar nós e espelhos. Todas essas alterações exigem cópia de segurança, execução controlada e validação posterior. A própria Atlassian ressalta que medidas de mitigação são provisórias e não substituem a instalação das versões corrigidas.
A investigação não termina quando o patch é instalado
O boletim também apresenta um procedimento de busca por possíveis tentativas de exploração nos registros HTTP. A análise deve considerar sequências de navegação entre diretórios, como .. adjacente a barras ou outras formas de separação de caminhos, e versões codificadas dos mesmos caracteres. A Atlassian recomenda decodificar as requisições dos logs, quando apropriado, antes da inspeção, ou pesquisar as linhas originais com a expressão indicada no alerta oficial. O CERT-EU acrescenta que evidências suspeitas devem levar a uma avaliação de comprometimento.
Esse trabalho precisa levar em conta a retenção e a qualidade dos registros. Se o proxy guarda apenas parte da URL, se os logs de diferentes nós não estão centralizados ou se foram preservados por poucos dias, a ausência de indicadores não permite concluir que nenhuma tentativa ocorreu. Também convém relacionar requisições suspeitas com respostas do servidor e identificar que tipo de arquivo poderia estar disponível naquele caminho. Um retorno de sucesso não confirma, sozinho, o conteúdo recebido, mas ajuda a orientar a apuração.
Quando houver indício consistente de exposição, a resposta deve incluir a identificação do arquivo atingido, avaliação dos dados contidos nele e revisão de credenciais ou segredos potencialmente revelados. Dependendo da informação, podem ser necessárias rotação de tokens, atualização de configurações, verificação de acessos subsequentes e acionamento dos processos corporativos de resposta a incidentes e privacidade. A correção do componente vulnerável interrompe o caminho conhecido de ataque, mas não invalida credenciais que possam ter sido copiadas antes da atualização.
Para a gestão de segurança, o episódio também mostra a necessidade de conhecer onde estão as instâncias Data Center, quais permanecem acessíveis externamente e quem responde por suas atualizações. Ambientes de homologação esquecidos, espelhos de repositórios e instalações com versões antigas podem escapar de inventários centrados somente nos serviços principais. Uma avaliação consistente combina gestão de vulnerabilidades, exposição de ativos, registro de mudanças e revisão periódica do conteúdo que essas ferramentas podem revelar.
Notícias relacionadas: Incidentes de segurança cibernética no Brasil em 2026 e LGPD em 2026: obrigações e responsabilidades.
A urgência da CVE-2026-21589 não depende de imaginar um cenário de invasão total da plataforma. Basta considerar o valor de uma configuração, de uma credencial ou de um documento administrativo colocado ao alcance de uma requisição não autenticada. A prioridade é localizar instalações afetadas, corrigir cada produto na versão apropriada e verificar retrospectivamente os acessos. Só depois dessa verificação será possível dimensionar o risco real de cada ambiente, com base em evidências e não apenas na pontuação de severidade.
Veja também
Riscos cibernéticos no setor de saúde · Incidentes de segurança cibernética no Brasil em 2026 · LGPD em 2026
Referências
Atlassian — Security Advisory CVE-2026-21589
CERT-EU — Critical Vulnerability in Multiple Atlassian Products
CVE.org — Registro CVE-2026-21589
Atlassian Jira — JRASERVER-79546
Atlassian Community — Comunicado de segurança


Be the first to comment