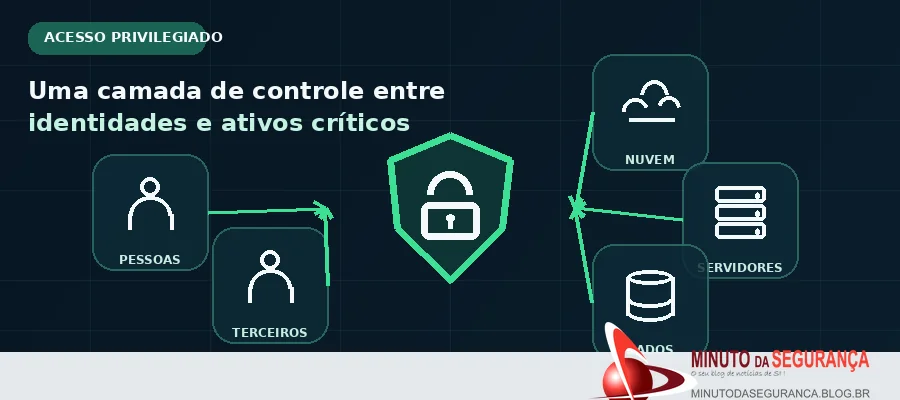
O acesso privilegiado costuma permanecer ativo muito depois da necessidade que o justificou. Senhas administrativas compartilhadas, contas de serviço sem rotação, fornecedores com acesso contínuo e identidades de máquina com permissões amplas criam caminhos difíceis de rastrear quando algo dá errado. PAM — Privileged Access Management — é a disciplina usada para reduzir esse problema, limitando quando, como e por quanto tempo um privilégio pode ser exercido. A Segura PAM Core é uma das plataformas voltadas a esse controle em ambientes locais, em nuvem e híbridos.
O que é PAM e por que ele se tornou um controle estratégico
Privileged Access Management é a disciplina de segurança dedicada à gestão de contas, credenciais e sessões com privilégios elevados. Na prática, são acessos capazes de alterar configurações críticas, administrar servidores, bancos de dados, aplicações, redes, serviços em nuvem ou executar ações que um usuário comum não poderia realizar.
O problema não é a existência do privilégio em si, mas a permanência, a falta de rastreabilidade e o compartilhamento indevido. Uma senha administrativa conhecida por várias pessoas, uma conta de serviço que nunca é rotacionada ou um fornecedor com acesso remoto permanente são exemplos de situações em que a operação ganha conveniência, mas a organização acumula risco silencioso.
Essa lógica está diretamente ligada ao princípio do menor privilégio e à arquitetura Zero Trust: a autorização deve ser específica, contextual e limitada ao necessário, sem confiança implícita baseada apenas em localização de rede ou histórico de acesso. O NIST SP 800-207 trata justamente a redução da confiança implícita como um dos fundamentos do modelo Zero Trust.
Em uma operação madura, PAM atua entre a identidade e o recurso privilegiado. A plataforma descobre contas sensíveis, retira senhas do uso cotidiano, aplica políticas de aprovação, entrega acesso temporário e registra o que ocorreu durante a sessão. Segundo a documentação da Segura, o PAM Core cobre identidades humanas e não humanas em ambientes on-premises, cloud, DevOps e OT e utiliza uma abordagem sem agentes para a gestão das contas privilegiadas.
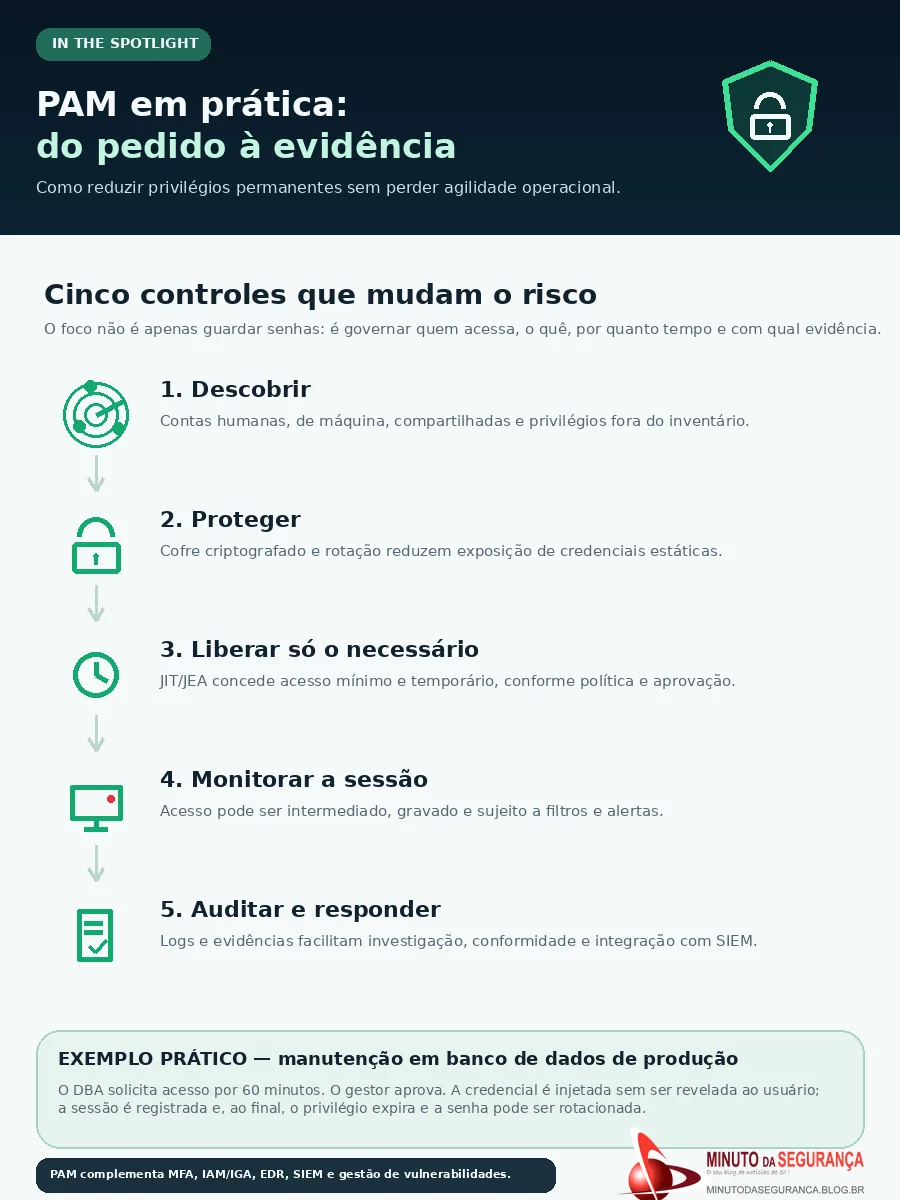
O fluxo típico começa pela descoberta das contas privilegiadas existentes. Em seguida, as credenciais são incorporadas ao cofre, políticas definem quem pode acessar cada ativo, por quanto tempo e em quais condições, e a sessão pode ser intermediada sem que a senha seja exposta ao usuário. O produto também suporta gravação de vídeo, logs de teclado, filtragem de comandos e geração de evidências de auditoria, além de integração com Active Directory, SIEM, ITSM e ferramentas de CI/CD.
O que muda quando o privilégio deixa de ser permanente
Um dos pontos mais relevantes é a combinação entre cofre de credenciais, rotação automática e acesso JIT. Em vez de manter privilégios permanentes, a organização pode conceder acesso apenas quando houver necessidade legítima e revogá-lo automaticamente ao final da janela autorizada. Isso reduz o tempo de exposição e limita o impacto de credenciais comprometidas.
Outro diferencial é a capacidade de operar sem instalar agentes nos sistemas de destino para a gestão das contas privilegiadas. Para ambientes heterogêneos, esse desenho tende a simplificar implantação e manutenção. A Segura também informa suporte a mais de 174 integrações com ecossistemas corporativos e cobertura para ambientes híbridos, cloud, OT e DevOps. Esses números são declarações do fabricante e devem ser considerados no contexto de cada arquitetura e escopo de implementação.
No componente de monitoramento, a gravação das sessões cria algo que controles tradicionais de senha não entregam: evidência sobre o que foi feito depois do login. Isso permite investigar ações administrativas, detectar comandos incompatíveis com a política e apoiar auditorias internas, perícias e resposta a incidentes.
Exemplo prático: manutenção emergencial em produção
Imagine um DBA que precisa aplicar uma correção urgente em um banco de dados de produção. Sem PAM, é comum que o profissional receba uma senha administrativa compartilhada ou mantenha privilégio permanente. O acesso pode funcionar, mas a empresa perde controle sobre quem usou a credencial, em qual horário, por quanto tempo e quais comandos foram executados.
Com uma política PAM, o DBA solicita a autorização para uma janela de 60 minutos. O gestor aprova a solicitação, a plataforma concede o acesso temporário, injeta a credencial sem revelá-la ao usuário e registra a sessão. Encerrado o período, o privilégio expira e a senha pode ser rotacionada. A mudança operacional é simples, mas o efeito na governança é grande: a organização substitui confiança permanente por autorização explícita, rastreável e limitada.
Notícias Relacionadas
Os riscos que tornam PAM relevante aparecem repetidamente em incidentes reais. O Minuto da Segurança publicou recentemente que o DCSync permite roubar hashes de senhas do Active Directory, cenário em que credenciais privilegiadas podem abrir caminho para controle de domínio. Também mostrou como o PAYLOAD usa Group Policy do Active Directory para ampliar uma operação de extorsão e como uma falha no AWS SSM Agent pode expor credenciais IAM.
Outro caso recente, a CVE-2026-76460 no Cisco ISE, reforça uma ideia central: quando uma conta ou sessão com alto privilégio é comprometida, o problema deixa de ser apenas autenticação e passa a envolver alcance, persistência, rastreabilidade e capacidade de abuso.
A adoção de PAM reduz a dependência de senhas compartilhadas, diminui privilégios permanentes e melhora a visibilidade sobre operações críticas. Para a equipe de segurança, isso representa redução da superfície de ataque e melhor capacidade de investigação. Para auditoria e compliance, significa trilhas de evidência mais completas. Para o negócio, o benefício aparece na redução do risco operacional causado por acessos excessivos, erros administrativos ou uso indevido de credenciais.
O PCI DSS, por exemplo, trata separação de funções, controle de acesso, autenticação e trilhas de auditoria como elementos essenciais de proteção. O próprio glossário da indústria define controle de acesso como mecanismos que limitam recursos apenas a pessoas ou aplicações autorizadas, e separação de tarefas como a divisão de funções para impedir que um único indivíduo subverta um processo.
PAM não substitui IAM, MFA ou EDR
É importante evitar uma interpretação comum: PAM não é um substituto universal para outros controles de identidade e endpoint. IAM e IGA tratam governança e ciclo de vida de identidades; MFA fortalece a autenticação; EDR monitora comportamentos no endpoint; SIEM correlaciona eventos; e gestão de vulnerabilidades reduz exposição técnica. PAM atua especificamente sobre o acesso privilegiado e se torna mais eficaz quando integrado a esses controles.
Na estratégia de Zero Trust, essa integração permite que uma identidade autenticada não receba automaticamente confiança excessiva. Acesso elevado passa a depender de política, contexto, tempo, função e evidência.
Conclusão
PAM perdeu há muito tempo a função restrita de “cofre de senhas”. Em ambientes distribuídos, com terceiros, cloud, DevOps e identidades de máquina, a questão é controlar quando um privilégio existe, quem pode usá-lo e que evidência fica depois da sessão.
A Segura PAM Core reúne mecanismos para esse ciclo, mas a decisão arquitetural vem antes do produto: eliminar privilégios permanentes onde eles não são necessários, reduzir compartilhamento de credenciais e tratar cada acesso elevado como uma exceção temporária e auditável. É essa mudança operacional que reduz o espaço disponível para abuso de uma conta privilegiada.
Veja também
Ataque de identidade no Kubernetes expõe limite de confiança do SPIFFE/SPIRE
GhostCode explora fluxo legítimo da Microsoft para contornar MFA
Servidores Vite expostos viram alvo: como evitar o vazamento de segredos na nuvem
Falha no Veeam Agent permite elevar privilégios a SYSTEM
Referências
Segura PAM Core — Gestão de Acessos Privilegiados
Mindsec — Segura: Gerenciamento de Acessos Privilegiados
NIST SP 800-207 — Zero Trust Architecture

Be the first to comment