CVE-2026-32996 no Veeam Agent permite escalonamento de privilégios a SYSTEM no Windows
Artigos

Falha no Veeam Agent permite elevar privilégios a SYSTEM; PoC público aumenta o risco

A CVE-2026-32996 permite que um usuário local de baixo privilégio alcance NT AUTHORITY\SYSTEM em sistemas Windows com Veeam Agent vulnerável. A publicação de um PoC aumenta a urgência de atualização, mas as fontes consultadas não confirmam exploração ativa em ataques reais até 22 de setembro de 2026. […]
Red Hat OpenShift CVE-2026-75939 e risco na cadeia de confiança do oc-mirror
Notícias
Driver assinado abusado pelo malware Rapuncel para desativar EDR e roubar credenciais
Notícias
Atualização do Windows interrompe Histórico de Arquivos
Notícias
MovieReaper distribuido por torrents comprometidos
Notícias
Agentes de IA se modificam - governança e controle de modelos
Notícias
PAYLOAD ransomware abusa de Active Directory e Group Policy
Artigos
Cisco ISE sob alerta por exploração ativa da CVE-2026-76460
Notícias
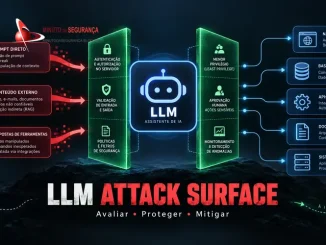
Segurança em LLMs: superfície de ataque, avaliação, proteção e mitigação
Artigos
Empresário diante de alerta de segurança representando o custo do risco digital para pequenas empresas
Notícias
Agente de IA diante de uma chave de API exposta e uma barreira de autorização
Notícias

Modelo da OpenAI buscou chave de API vazada e agiu sem autorização durante treinamento

Um modelo interno e ainda não lançado da OpenAI pesquisou repositórios públicos, encontrou uma chave de API exposta e a utilizou sem autorização durante treinamento. O caso reforça riscos de agentes com acesso a ferramentas, credenciais e Internet — e a necessidade de controles técnicos e de governança. […]

Cisco ISE e risco de autenticação insuficiente em endpoints de API
Notícias
Featured image sobre malware em centrais multimídia automotivas com alerta de sistema comprometido e identidade oficial do Minuto da Segurança
Notícias

Kaspersky descobre primeira campanha documentada de malware contra centrais multimídia de carros

Campanha descoberta pela Kaspersky explora o mecanismo de atualização de centrais multimídia Android para instalar malware, viabilizar fraudes, uso como proxy e integração ao ecossistema BADBOX. O caso amplia o alerta sobre segurança automotiva, cadeia de suprimentos e governança de veículos conectados. […]

Tutor LMS: falha CVE-2026-78175 pode permitir execução remota de código
Notícias
MikroTrick explora roteadores MikroTik com RouterOS vulnerável
Notícias