

Pesquisa da Hiscox com 6.800 responsáveis por cibersegurança em organizações com menos de 250 funcionários mostra que os incidentes deixaram de ser eventos excepcionais: o custo médio anual ficou em torno de US$ 52 mil, enquanto cada ataque bem-sucedido gerou aproximadamente 32 horas de interrupção operacional.
O risco cibernético já entrou na conta recorrente das pequenas e médias empresas. O Hiscox Cyber Readiness Report 2026, divulgado em 15 de setembro, indica que 29% das organizações pesquisadas sofreram pelo menos um ataque cibernético bem-sucedido no último ano. O estudo ouviu 6.800 responsáveis pela estratégia de segurança nos Estados Unidos, Reino Unido e países da Europa continental, todos em empresas com menos de 250 funcionários.
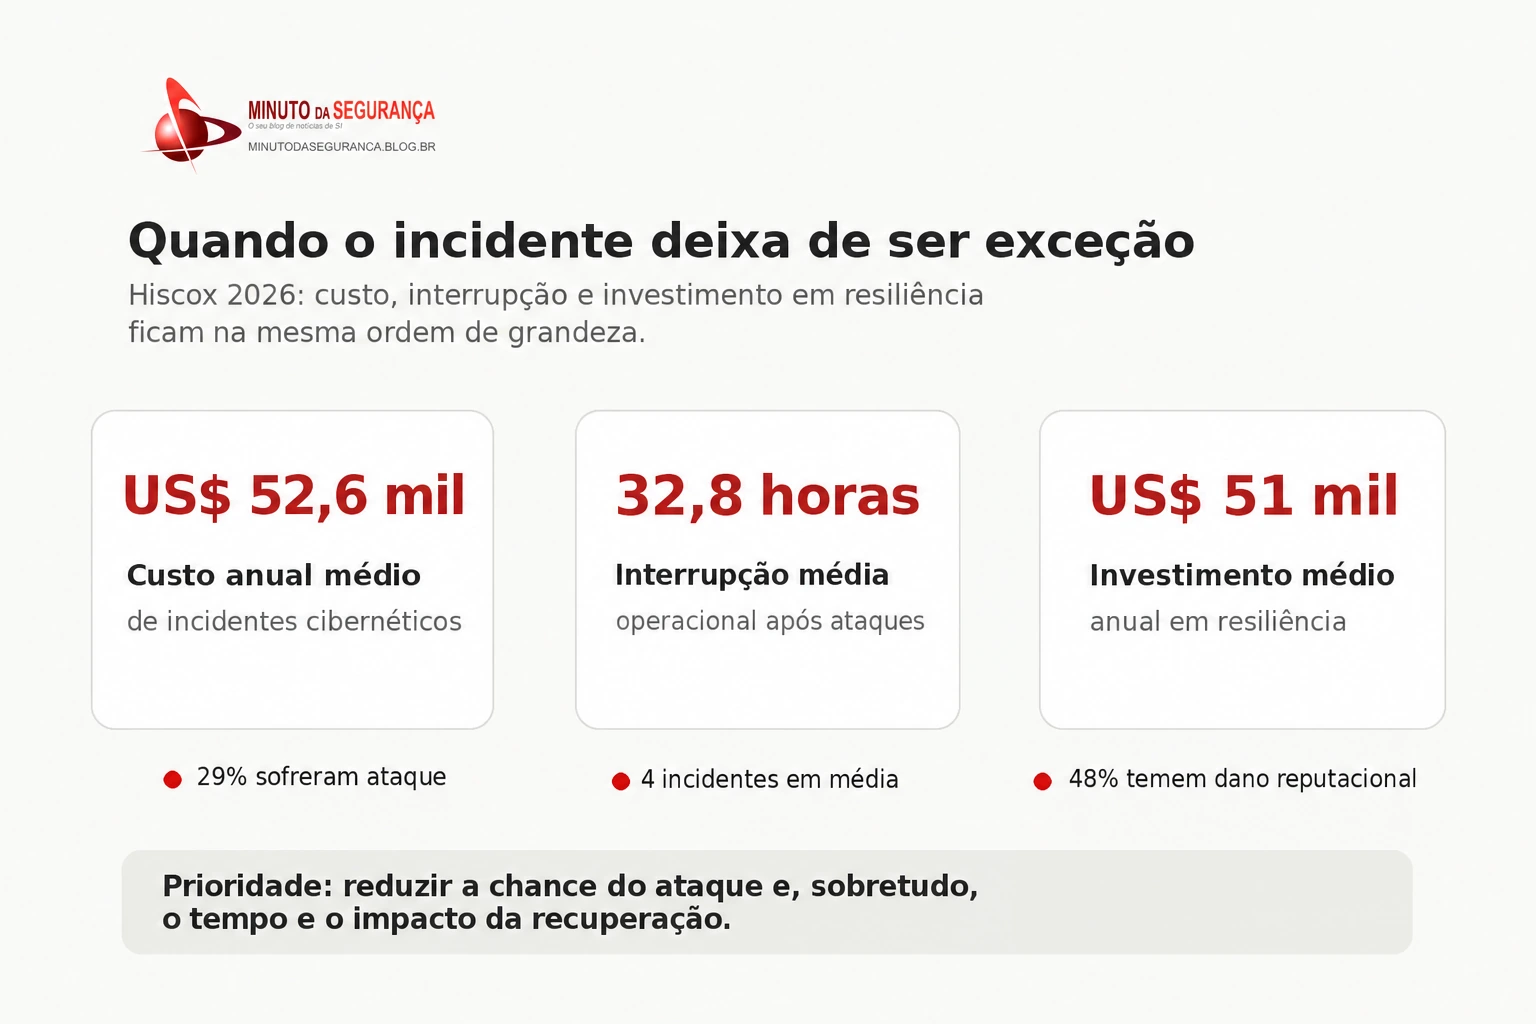
O dado que mais chama atenção é econômico: os incidentes cibernéticos custaram, em média, cerca de US$ 52 mil por ano às organizações analisadas. A pesquisa também aponta aproximadamente 32 horas de interrupção operacional por ataque. Esses números não representam uma tarifa universal para qualquer PME, mas mostram como o risco digital passou a competir diretamente com orçamento, produtividade e capacidade de crescimento.
O custo aparece muito além da recuperação técnica
O prejuízo não termina quando sistemas voltam a funcionar. Entre os entrevistados, 32% afirmaram que incidentes atrasaram planos de crescimento ou expansão; 31% relataram aumento de custos de pessoal; 30% apontaram danos financeiros e 29% perderam oportunidades de negócio. Em empresas menores, com equipes reduzidas e menor folga de caixa, uma paralisação de dezenas de horas pode desorganizar atendimento, faturamento, logística e compromissos com clientes ao mesmo tempo.
A dimensão reputacional também ganhou peso. Quase metade dos participantes — 48% — apontou reputação e confiança do cliente como a principal preocupação associada aos ataques, acima da indisponibilidade operacional. Entre empresas que passaram por incidentes, 28% sofreram penalidades financeiras e 26% enfrentaram publicidade negativa.
Resiliência começa a receber orçamento equivalente ao prejuízo
Um dos sinais mais relevantes do relatório é a aproximação entre perda e prevenção. Enquanto o custo médio anual dos incidentes ficou perto de US$ 52 mil, o investimento médio declarado em resiliência cibernética chegou a US$ 51 mil por ano. A Hiscox registrou investimentos em novas tecnologias por 51% das organizações, contratação de especialistas por 55% e atualização de treinamento de funcionários por 62%.
A leitura mais útil para pequenas empresas não é simplesmente “gastar mais”. O desafio é direcionar recursos para riscos capazes de interromper operações críticas. O guia do NIST Cybersecurity Framework 2.0 para pequenas empresas propõe uma abordagem proporcional ao porte e à maturidade da organização, estruturada nas funções Governar, Identificar, Proteger, Detectar, Responder e Recuperar. Isso permite tratar cibersegurança como risco de negócio, em vez de uma coleção desconectada de ferramentas.
Sete tendências e dicas de cibersegurança para PMEs
CISA – Orientação Cibernética para Pequenas Empresas
O resgate não é o custo do ransomware
Medidas que reduzem a probabilidade e o impacto
Para organizações com recursos limitados, a proteção mais eficiente costuma começar pelo básico bem executado. A prioridade é conhecer ativos e serviços essenciais, reduzir acessos excessivos, aplicar autenticação multifator em contas administrativas e serviços expostos, manter sistemas e aplicações atualizados e controlar dispositivos que acessam dados corporativos.
Backups precisam ser tratados como mecanismo de recuperação, não apenas como cópia. Isso significa manter versões protegidas contra alteração pelo ambiente comprometido, testar restauração e conhecer o tempo necessário para recuperar sistemas realmente críticos. Uma empresa que possui backup, mas nunca mediu quanto tempo leva para retomar faturamento, e-mail, arquivos ou sistemas de gestão, ainda desconhece seu risco operacional.
Treinamento também precisa sair do formato puramente anual. Phishing, roubo de credenciais, fraude por engenharia social e ataques apoiados por IA evoluem rapidamente. Simulações, orientações curtas e canais claros para reportar mensagens suspeitas ajudam a reduzir o intervalo entre a tentativa de ataque e a resposta interna.
Outro ponto é preparar a resposta antes do incidente. A empresa deve saber quem decide sobre desligamento de sistemas, quem aciona fornecedores, como preservar evidências, quais serviços devem ser recuperados primeiro e como comunicar clientes e parceiros. Dependência excessiva de um único prestador de tecnologia também merece avaliação: um incidente em fornecedor pode se transformar imediatamente em interrupção da própria empresa.
O risco digital precisa entrar no planejamento do negócio
O principal recado do levantamento não está apenas nos US$ 52 mil. Está na transformação do incidente cibernético em evento recorrente, capaz de consumir caixa, horas de trabalho e confiança. Para pequenas empresas, resiliência significa combinar controles proporcionais, capacidade de detecção e uma recuperação testada. Quanto menor a margem para absorver uma paralisação, maior deve ser a disciplina para reduzir seu impacto.
Continuidade de negócios é a nova prioridade das empresas
Resiliência de Dados ganha espaço nas estratégias de segurança das empresas
PMEs brasileiras estão na mira do ransomware aponta pesquisa da Arcserve
Referências
Hiscox Cyber Readiness Report 2026
One in three firms hit by cyber attacks but businesses fight back with resilience spend
The Rising Price of Digital Risk: Cyber Incidents Cost Small Businesses $52,000 Annually
NIST Cybersecurity Framework 2.0: Small Business Quick-Start Guide
Be the first to comment