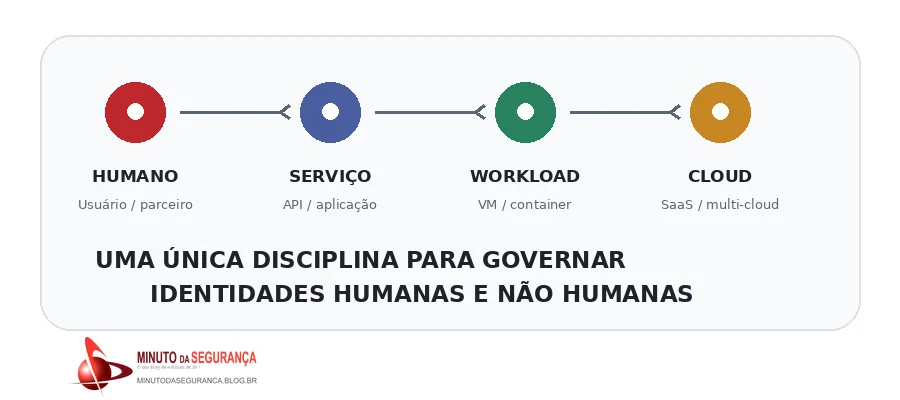
Gestão de identidade já não pode ser tratada apenas como administração de usuários, senhas e grupos. No ambiente digital contemporâneo, a confiança depende da capacidade de identificar, autenticar, autorizar e monitorar não só pessoas, mas também aplicações, APIs, workloads, dispositivos, serviços em nuvem e agentes de IA. Em um cenário distribuído e híbrido, identidade deixou de ser um detalhe operacional e tornou-se uma das principais camadas de segurança da arquitetura.
Identidade deixou de ser cadastro e virou arquitetura de confiança
Durante muito tempo, falar em gestão de identidade significava, na prática, falar sobre o ciclo de vida do usuário corporativo: criar contas, definir grupos, conceder acesso a aplicações e desativar credenciais quando a relação com a empresa terminasse. Esse modelo continua importante, mas está longe de explicar sozinho o problema atual.
Hoje, uma única transação pode envolver um colaborador autenticado por federação, uma aplicação SaaS, uma API exposta a parceiros, um microserviço rodando em container, uma função serverless e um pipeline automatizado com permissão para publicar código ou alterar infraestrutura. Em todos esses pontos, a pergunta essencial é a mesma: quem está pedindo acesso, em nome de quem, a qual recurso, com qual privilégio, por quanto tempo e sob quais condições?
Essa mudança ajuda a explicar por que identidade passou a ocupar posição central na segurança moderna. O tema já não se limita a “provar quem é” no momento do login. Ele envolve governar como a confiança é criada, como é delegada, como é restringida e como é retirada quando deixa de fazer sentido. Autenticação sem boa autorização é insuficiente; autorização sem governança de ciclo de vida também é insuficiente.
O NIST SP 800-63-4 organiza a identidade digital humana em torno de comprovação de identidade, autenticação e federação. O NIST SP 800-207, referência para Zero Trust, amplia essa visão ao rejeitar confiança implícita baseada apenas em localização de rede. Em outras palavras, estar “dentro” da rede não deveria bastar. Acesso precisa resultar de uma decisão explícita, verificável e compatível com o risco.
Do usuário humano à identidade de máquina: o problema ficou maior
O mundo digital expandiu o número de entidades que precisam de identidade própria. Usuários humanos continuam sendo o caso mais visível, especialmente em ambientes corporativos, aplicações de negócio e acesso remoto. Mas ao redor dessas pessoas existe uma quantidade crescente de identidades não humanas: contas de serviço, aplicações, APIs, pipelines de automação, workloads em nuvem, dispositivos conectados e, cada vez mais, agentes capazes de agir com algum grau de autonomia.
O erro mais comum é tratar essas identidades como se fossem variações do mesmo problema. Na prática, cada uma impõe exigências diferentes. Um colaborador pode usar federação e autenticação multifator. Uma API pode depender de OAuth 2.0, OIDC e validação rigorosa de escopo e audiência. Um workload em nuvem pode obter uma credencial temporária vinculada ao próprio ambiente de execução. Um dispositivo pode depender de certificados digitais. Um agente de IA pode precisar atuar em nome de um usuário, mas sem herdar todo o poder desse usuário de forma irrestrita.
Quando tudo isso é administrado de maneira improvisada, o ambiente começa a acumular riscos silenciosos. Um segredo colocado em código-fonte pode permanecer acessível por tempo demais. Uma API key compartilhada entre diferentes aplicações elimina rastreabilidade. Uma role excessivamente aberta pode virar caminho para movimentação lateral. E, sem um responsável claramente definido e sem prazo de validade, uma conta de serviço pode continuar ativa mesmo depois de a aplicação original já ter sido descontinuada.
O ciclo de vida continua sendo o coração da gestão de identidade
Em muitos ambientes, a atenção se concentra demais no evento de autenticação e de menos na vida completa da identidade. Só que identidade segura depende de algo mais amplo: criação correta, vínculo com um responsável, concessão de privilégios adequados, revisão periódica, observabilidade e revogação no momento certo.
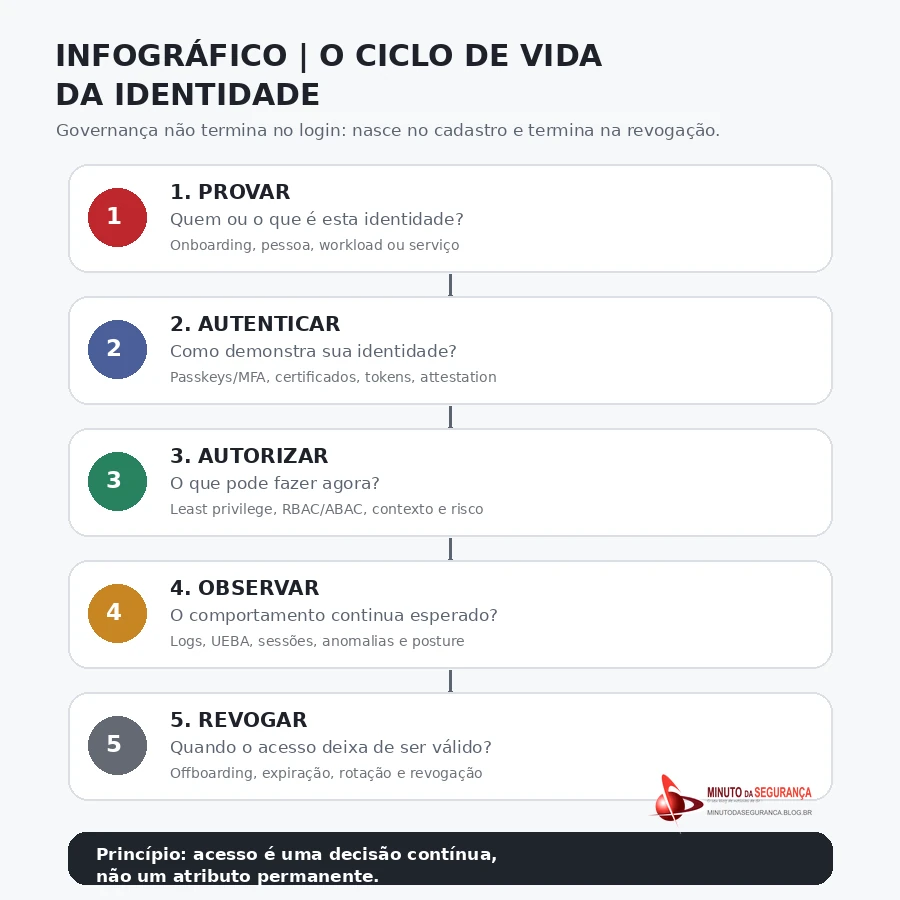
Isso vale para pessoas, mas vale também para serviços e workloads. Em usuários humanos, o modelo clássico de joiner-mover-leaver continua fazendo sentido: entrada, movimentação e desligamento precisam se refletir rapidamente nos acessos. Já no mundo técnico, o equivalente é garantir que toda identidade de aplicação, conta de serviço, client ID, role cloud ou certificado tenha propósito definido, dono, escopo mínimo e uma forma clara de renovação ou descarte.
O que torna o problema moderno mais sensível é a velocidade. Ambientes cloud e pipelines DevOps permitem criar componentes e permissões em minutos. Sem governança, essa mesma velocidade produz acúmulo de privilégios, relações de confiança mal entendidas e credenciais que se espalham por arquivos, variáveis de ambiente e integrações esquecidas.
APIs e serviços exigem uma identidade verificável, não apenas um segredo
Boa parte da transformação digital passa por APIs. São elas que ligam aplicações, conectam parceiros, viabilizam integrações e alimentam ecossistemas de negócio. Por isso, identidade de APIs e serviços não é um tema lateral: ela está no centro da segurança operacional.
O primeiro equívoco nesse campo é confundir autenticação com autorização. Uma API pode reconhecer corretamente quem a está chamando e, ainda assim, liberar acesso demais. Pode aceitar um token legítimo, mas não verificar se aquele token foi emitido para a audiência correta. Pode validar a assinatura, mas não controlar de maneira consistente o acesso a objetos, atributos e funções específicas. O OWASP API Security Top 10 chama atenção exatamente para esse tipo de falha.
Outro erro frequente é insistir em segredos permanentes como padrão. Chaves estáticas, tokens de longa duração e credenciais compartilhadas até funcionam no curto prazo, mas reduzem rastreabilidade, dificultam rotação e ampliam o impacto de um vazamento. O movimento mais maduro é o oposto: substituir segredos permanentes por identidades verificáveis, federação, credenciais efêmeras e escopo mínimo.
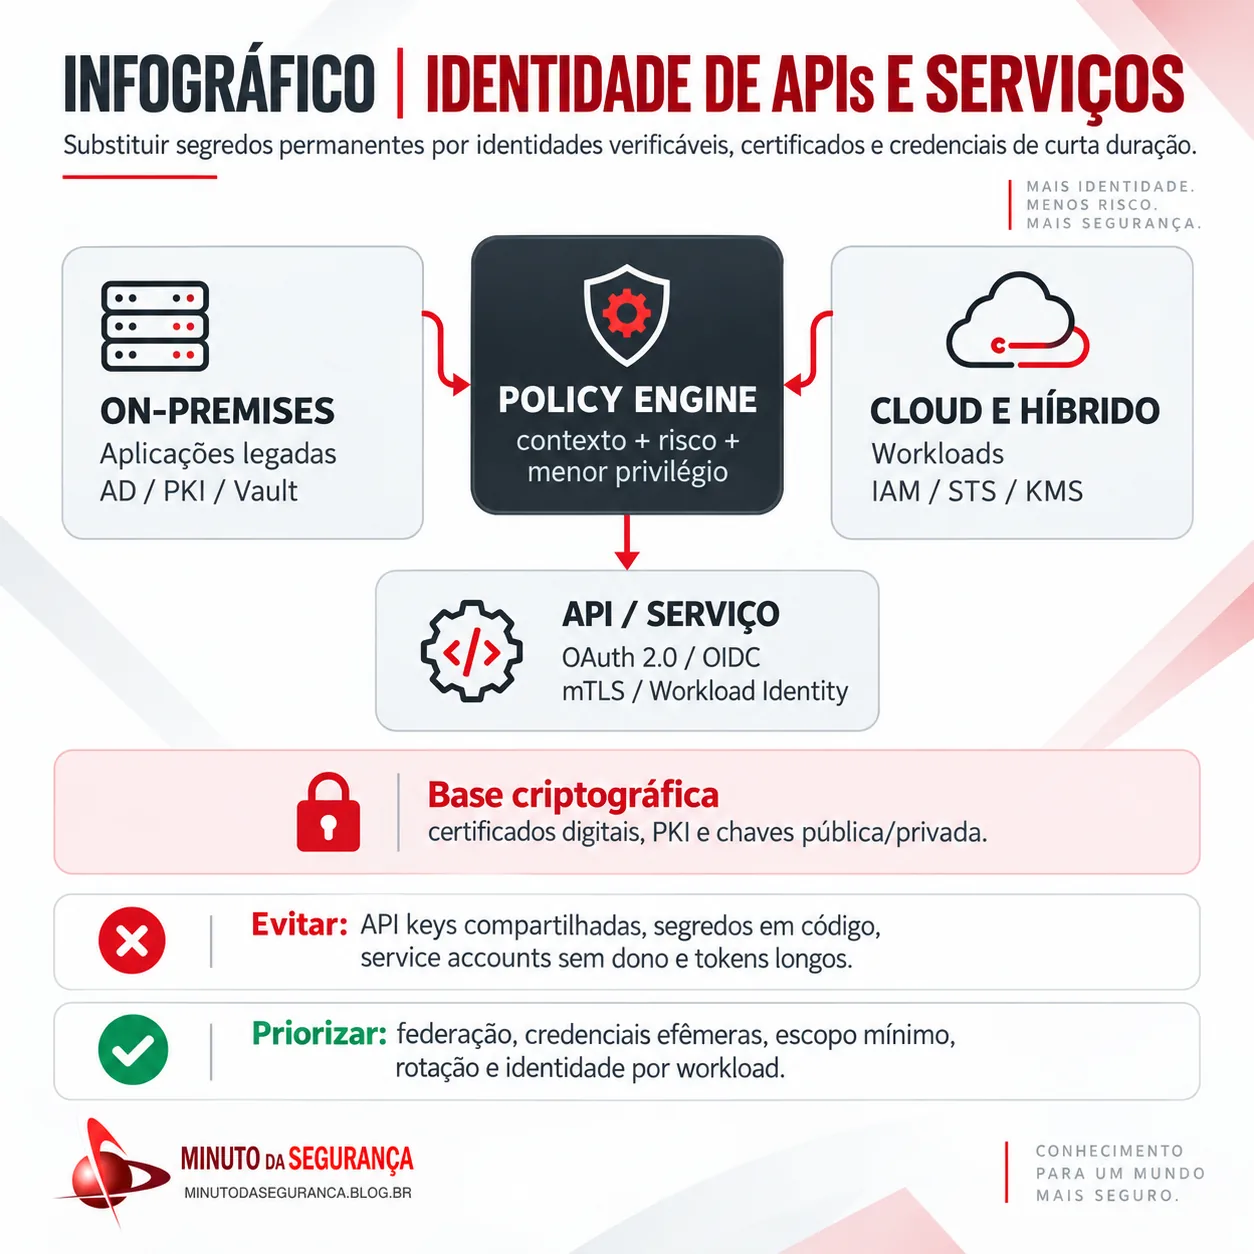
Nesse contexto, OAuth 2.0 e OpenID Connect continuam fundamentais, mas precisam ser implementados com disciplina. Não basta “usar token”. É preciso validar emissor, audiência, assinatura, expiração, escopo e contexto de uso. Em integrações mais sensíveis, o ambiente também se beneficia de mecanismos como mTLS e identidade de workload, que reforçam a confiança entre componentes.
Certificados digitais, PKI e chaves pública/privada: a base criptográfica da confiança
Quando a conversa sobre identidade se aprofunda, certificados digitais e infraestrutura de chaves públicas deixam de ser um detalhe técnico e passam a ocupar papel central. Em termos simples, esse modelo permite que uma identidade seja comprovada por meios criptográficos, com base em pares de chaves pública e privada, em vez de depender apenas de segredos compartilhados.
A chave privada permanece sob controle da entidade que precisa provar sua identidade; a chave pública pode ser distribuída e utilizada para validar assinaturas ou estabelecer relações de confiança. Um certificado digital liga uma chave pública a uma identidade e, quando emitido por uma autoridade confiável, permite que outros sistemas verifiquem essa associação. É esse princípio que sustenta muitos cenários de TLS, mTLS, assinatura digital, autenticação de dispositivos, identidade de serviços e proteção de software.
Na comunicação máquina a máquina, o ganho é especialmente importante. Em vez de dois serviços dependerem de uma senha conhecida por ambos, cada lado pode provar sua identidade por meio de certificados e posse da chave privada correspondente. Em mTLS, cliente e servidor apresentam certificados e se autenticam mutuamente. Em ambientes de maior maturidade, certificados podem ser emitidos com validade curta e renovados automaticamente, reduzindo a exposição de credenciais de longa duração.
PKI, no entanto, também precisa de governança. Emissão, armazenamento de chaves privadas, rotação, expiração, revogação e proteção de autoridades certificadoras são partes do mesmo problema. Uma chave privada copiada de forma insegura ou um certificado que continua válido após a desativação de um serviço pode comprometer a confiança que o modelo pretendia estabelecer.
Cloud e ambientes híbridos mudaram a escala — e a urgência
A nuvem expandiu a superfície de identidade em uma velocidade difícil de comparar com o modelo tradicional. Quase todo componente relevante passa a depender de algum mecanismo de identidade: usuários, grupos, roles, service accounts, managed identities, workloads, funções serverless, clusters, pipelines e integrações externas.
Isso muda a natureza do risco. O problema já não é apenas uma credencial fraca, mas a combinação entre permissões excessivas, confiança implícita, credenciais permanentes, relações de assunção de papéis mal modeladas e ausência de visão consolidada sobre quem pode fazer o quê. Um invasor que compromete uma identidade com permissão para assumir outra função pode escalar privilégios sem explorar uma vulnerabilidade tradicional.
Por isso, provedores de nuvem vêm reforçando o uso de credenciais temporárias, federação e identidades vinculadas ao próprio workload. A AWS recomenda funções e credenciais temporárias em vez de chaves permanentes sempre que possível. O Google Cloud segue a mesma direção com Workload Identity Federation. O objetivo comum é reduzir o número de segredos estáticos distribuídos pela infraestrutura.
Em ambientes híbridos, o desafio aumenta. A organização precisa manter coerência entre o que nasce no diretório corporativo, o que é sincronizado para a nuvem, o que é delegado a aplicações SaaS e o que permanece em estruturas legadas. O objetivo não deve ser replicar automaticamente tudo o que existe, mas construir uma camada coerente de identidade e autorização entre mundos diferentes.
PAM continua necessário, mas precisa conversar com IAM, cloud e automação
Acesso privilegiado merece tratamento próprio porque uma única identidade administrativa pode produzir impacto muito maior que uma conta comum. PAM acrescenta controles como cofre de credenciais, rotação, aprovação, elevação temporária, gravação de sessão e segregação de funções. Em ambientes modernos, porém, PAM não pode operar isolado de IAM, cloud e DevOps.
O modelo mais seguro reduz privilégios permanentes. Em vez de manter administradores com acesso contínuo, a organização pode adotar elevação just-in-time, aprovação para ações sensíveis e sessões monitoradas. Em cloud, o conceito se estende a roles privilegiadas e políticas de alta criticidade. Em pipelines, inclui secrets de deploy, chaves de assinatura e permissões para alterar infraestrutura.
Identidade de IA: agentes também precisam ter limites, contexto e rastreabilidade
Uma das fronteiras mais importantes da gestão de identidade é a chegada de agentes de IA com capacidade de consultar sistemas, acionar ferramentas, chamar APIs, produzir ações e operar em nome de usuários. Isso cria uma nova camada de risco: se o agente acessa recursos corporativos, ele não pode funcionar como uma extensão invisível e irrestrita do usuário ou do sistema que o disparou.
Agentes precisam de identidade própria e distinguível. Também precisam de autorização compatível com a tarefa que executam, em vez de herdarem privilégios amplos apenas porque foram acionados por uma conta já autenticada. Quando um agente atua on behalf of de alguém, o vínculo entre a identidade humana e a identidade do agente precisa continuar visível. Esse encadeamento é essencial para auditoria, responsabilização e contenção de abuso.
O NIST vem tratando esse problema explicitamente ao discutir identidade e autorização para software e agentes de IA. Entre os desafios estão autenticação do agente, gerenciamento de chaves, autorização dinâmica, menor privilégio, delegação de autoridade, vínculo com o usuário humano, trilha de auditoria e mitigação de ataques como prompt injection.
Isso ganha ainda mais relevância quando o agente usa ferramentas externas. Um agente pode consultar um CRM, chamar uma API de cloud, ler documentos, enviar mensagens ou iniciar outro processo automatizado. Se cada ferramenta aceitar a mesma credencial ampla, o agente passa a operar com um alcance muito maior do que o necessário. A arquitetura mais segura separa a identidade do agente da identidade do usuário, limita escopos por tarefa, utiliza credenciais temporárias e exige aprovação humana para ações de alto impacto.
O princípio é semelhante ao adotado para workloads: o fato de uma entidade ser legítima não significa que ela deva receber acesso irrestrito. A identidade permite reconhecer quem está agindo; a autorização define o que essa entidade pode fazer; e a governança estabelece por quanto tempo essa confiança permanece válida.
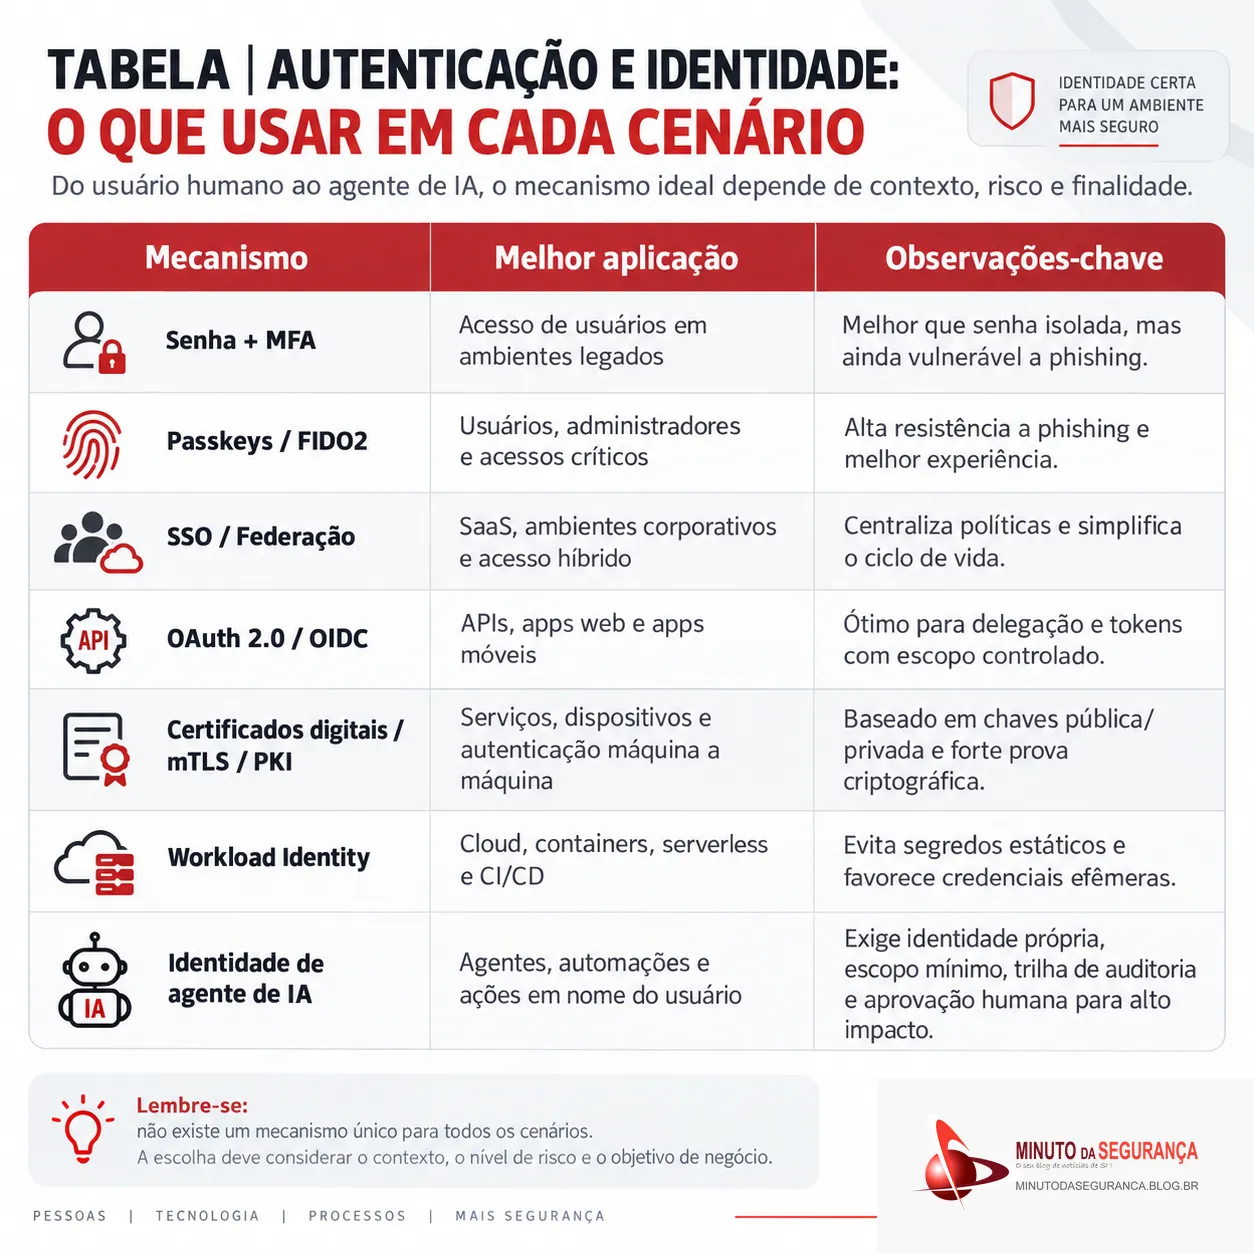
Qual mecanismo faz sentido em cada cenário?
Não existe um único mecanismo adequado para todos os casos. A escolha depende de quem ou do que precisa se autenticar, do risco envolvido, da capacidade da plataforma e do tipo de relação de confiança que se deseja estabelecer.
Mais do que tecnologia, identidade é uma decisão de governança
Uma das razões pelas quais projetos de IAM falham é a tentativa de tratar o tema como simples implantação de ferramenta. Só que identidade é, antes de tudo, uma disciplina de governança. A organização precisa decidir quem aprova acessos, quem responde por contas técnicas, qual sistema é fonte de verdade, como acessos privilegiados são concedidos, quais relações de confiança são aceitáveis e em quanto tempo uma revogação precisa se tornar efetiva.
Sem essas definições, a tecnologia apenas automatiza ambiguidade. E automatizar ambiguidade em escala normalmente significa ampliar risco em escala. Ferramentas podem facilitar o trabalho, mas não substituem o desenho de políticas, a definição de responsabilidades e a integração entre Segurança, Tecnologia, RH, Compliance, Auditoria e áreas de negócio.
Também por isso, identidade precisa ser observável. É necessário acompanhar concessão de acessos, elevação de privilégio, uso de contas técnicas, emissão de tokens, assunção de roles, criação e renovação de certificados, falhas de autenticação e atividade de agentes automatizados. Quanto maior a automação do negócio, maior a necessidade de entender quem agiu, em qual contexto e com qual direito.
Notícias Relacionadas
Identidade se torna o novo perímetro de segurança em 2026
APIs sob ataque: a importância de o CISO contar com uma estratégia de 360º
Conclusão
Gestão de identidade no mundo moderno é, acima de tudo, gestão de confiança em um ecossistema distribuído. O que antes podia ser tratado como cadastro de usuários agora precisa abranger pessoas, serviços, APIs, workloads, ambientes híbridos, dispositivos e agentes de IA.
O desafio real não está apenas em autenticar. Está em conceder o acesso certo, no momento certo, pelo tempo certo e com a capacidade de revisar, monitorar e revogar esse acesso quando necessário. Em cenários de alta automação, essa disciplina passa a ser determinante para resiliência operacional, segurança e conformidade.
As arquiteturas mais maduras caminham para um modelo em que identidade não depende de segredos permanentes, privilégios indefinidos e confiança implícita. Em seu lugar, ganham força federação, autenticação resistente a phishing, certificados digitais, chaves pública/privada, credenciais efêmeras, identidade de workload, PAM, trilhas de auditoria e governança de ponta a ponta.
No fim, a pergunta central permanece simples: cada entidade que acessa um recurso possui identidade verificável, privilégio mínimo, finalidade clara, responsável definido e capacidade real de ser monitorada e revogada? Se a resposta for não, a organização ainda está administrando acessos — mas ainda não está governando identidade.
Referências
NIST — SP 800-63-4, Digital Identity Guidelines
NIST — SP 800-207, Zero Trust Architecture
RFC Editor — RFC 9700: Best Current Practice for OAuth 2.0 Security
OWASP — API Security Top 10 2023
SPIFFE — Concepts and Workload Identity
AWS — Práticas recomendadas de segurança no IAM
Google Cloud — Best practices for Workload Identity Federation
Microsoft — O que é identidade híbrida com Microsoft Entra ID?
NIST — Accelerating the Adoption of Software and Artificial Intelligence Agent Identity and Authorization
Be the first to comment