

A descoberta mostra como um mecanismo legítimo de atualização pode se transformar em vetor de comprometimento quando a cadeia de software e os controles de integridade não são tratados como parte da segurança do veículo conectado.
Malware chega às centrais multimídia pela cadeia de atualização
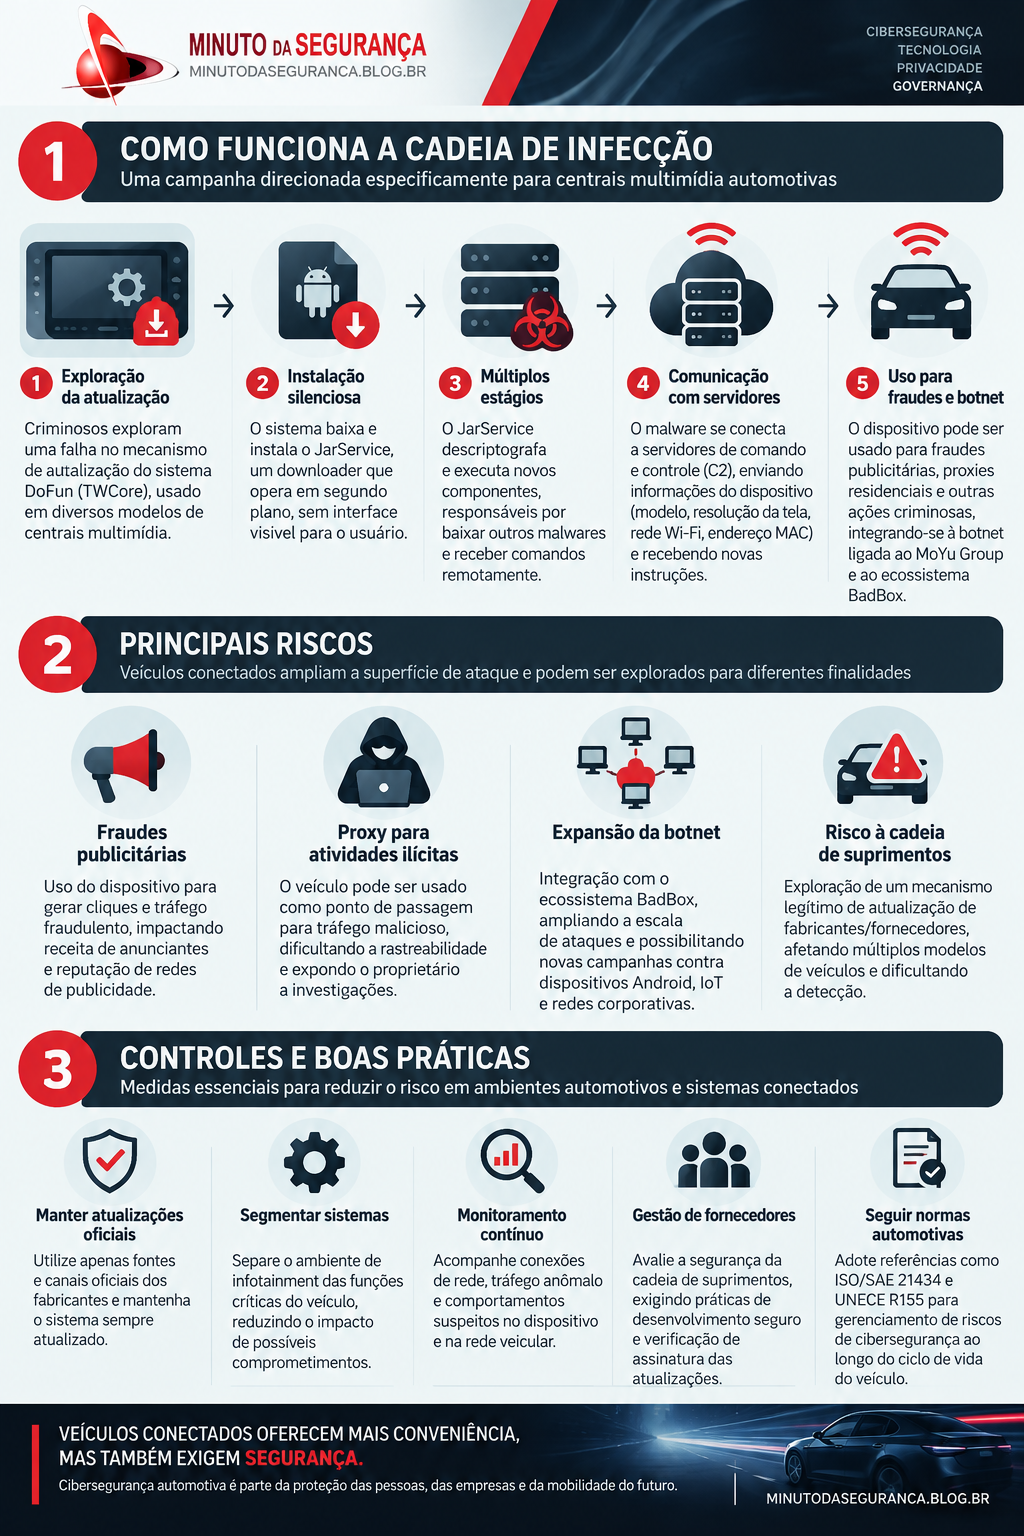
A Kaspersky documentou uma campanha direcionada a centrais multimídia automotivas baseadas em Android. O ponto mais relevante para segurança não está apenas no malware instalado, mas no caminho utilizado para chegar ao dispositivo: um mecanismo de atualização que deveria ampliar a confiabilidade do equipamento passa a funcionar como elo da cadeia de infecção.
Uma vez comprometida, a central multimídia deixa de ser apenas um componente de entretenimento. Ela se torna um ativo computacional conectado, capaz de executar código, manter comunicação externa e ser incorporado a infraestruturas utilizadas para fraude, proxy ou outras atividades maliciosas.
O risco vai além do dispositivo infectado
O episódio reforça um problema recorrente em ecossistemas conectados: fabricantes, integradores, fornecedores de software, distribuidores e serviços de atualização formam uma cadeia de confiança. Uma fragilidade em qualquer ponto pode alcançar milhares de dispositivos sem que o usuário tenha participação direta no comprometimento.
Essa dinâmica aproxima a segurança automotiva de desafios já conhecidos em IoT e ataques à cadeia de suprimentos. O Blog Minuto da Segurança já analisou esse padrão em Ataques de dentro para fora: quando a ameaça chega por uma dependência confiável. A diferença, no ambiente automotivo, é que o ativo comprometido acompanha pessoas, mantém conectividade e pode integrar diferentes serviços digitais.
BADBOX 2.0 Botnet Infecta 1 Milhão de Dispositivos Android
StreamRAT: novo trojan Android permite controle remoto de celulares
Ataques de dentro para fora: quando a ameaça chega por uma dependência confiável
Controles precisam acompanhar todo o ciclo de vida
A mitigação começa pela governança da cadeia de software. Fabricantes e fornecedores precisam controlar a origem dos componentes, proteger pipelines de desenvolvimento e distribuição, assinar artefatos, validar integridade antes da instalação e manter rastreabilidade suficiente para identificar rapidamente quais versões e veículos foram expostos.
Atualizações devem ser obtidas exclusivamente por canais oficiais e verificadas criptograficamente. A arquitetura do veículo também precisa limitar o impacto de uma central comprometida, separando funções de infotainment de redes e componentes críticos. Princípios de menor privilégio, segmentação, telemetria, monitoramento de comportamento e gestão contínua de vulnerabilidades reduzem a possibilidade de um comprometimento localizado evoluir para um incidente mais amplo.
A gestão de fornecedores merece atenção equivalente à tecnologia. Contratos e processos de homologação devem estabelecer requisitos mínimos de desenvolvimento seguro, tratamento de vulnerabilidades, atualização, resposta a incidentes e comunicação de riscos. Referências como ISO/SAE 21434 e UNECE R155 ajudam a estruturar a governança de cibersegurança ao longo do ciclo de vida automotivo.
Infográfico: da atualização comprometida ao risco operacional
Segurança automotiva passa a ser segurança da cadeia digital
O caso demonstra que a transformação digital dos veículos também transfere para o setor automotivo problemas já enfrentados por empresas de tecnologia. Quanto maior a conectividade e a dependência de software, maior a necessidade de tratar atualização, identidade, segmentação, fornecedores e monitoramento como controles permanentes de segurança.
Para fabricantes, integradores e empresas que dependem de frotas conectadas, a pergunta deixa de ser apenas se o dispositivo possui proteção local. O ponto central passa a ser se toda a cadeia que produz, distribui, atualiza e monitora esse software é capaz de demonstrar confiança continuamente.
Referências
Kaspersky — Securelist e pesquisas sobre ameaças
ISO — ISO/SAE 21434 Road vehicles — Cybersecurity engineering
UNECE — Vehicle Regulations and cybersecurity framework
BADBOX 2.0 Botnet Infecta 1 Milhão de Dispositivos Android
Ataques de dentro para fora: quando a ameaça chega por uma dependência confiável
StreamRAT: novo trojan Android permite controle remoto de celulares

Be the first to comment