

Uma vulnerabilidade de alta gravidade no Tutor LMS, plugin de ensino a distância para WordPress com mais de 100 mil instalações ativas, pode transformar uma conta de baixo privilégio em um caminho para execução remota de código no servidor. O risco cresce em plataformas que permitem cadastro público de alunos e mantêm recursos de monetização habilitados.
CVE-2026-78175 afeta o Tutor LMS até a versão 4.0.7
A falha, identificada como CVE-2026-78175, recebeu pontuação CVSS 8.8 e foi classificada como CWE-502 — desserialização de dados não confiáveis. De acordo com o registro coordenado pela Wordfence, todas as versões do Tutor LMS até a 4.0.7 estão afetadas.
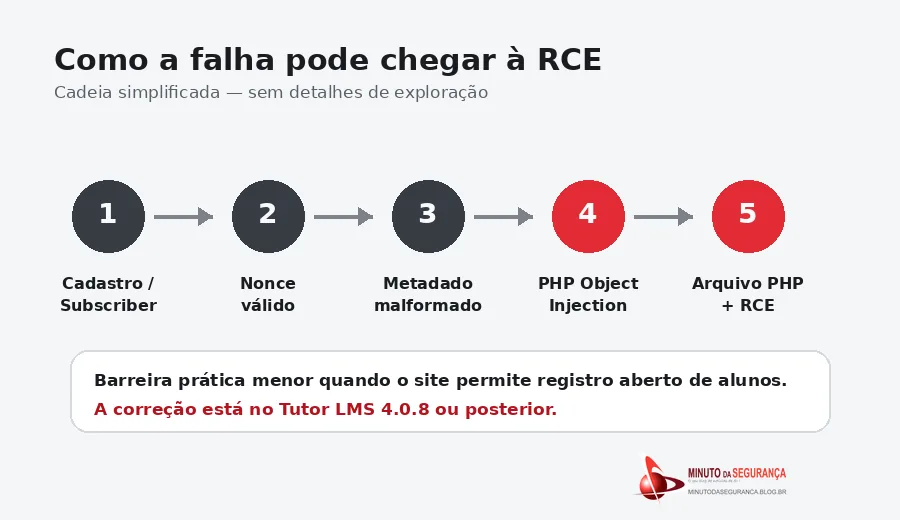
O problema está em uma rotina AJAX usada para salvar informações relacionadas a métodos de saque. A função exige um nonce válido, mas não realiza uma verificação adicional de função ou capacidade antes de aceitar determinados dados. Na prática, um usuário autenticado com nível Subscriber pode alcançar a rotina vulnerável e manipular dados que posteriormente passam por processos de serialização e desserialização no PHP.
Essa combinação cria uma condição de PHP Object Injection. Quando classes adequadas já estão carregadas pela aplicação, um atacante pode encadear objetos disponíveis no próprio ambiente para produzir efeitos não previstos pelos desenvolvedores. No cenário descrito pela Wordfence, a cadeia pode terminar na gravação de conteúdo controlado pelo atacante em arquivo no servidor e, consequentemente, em execução remota de código.
Registro aberto pode reduzir a barreira de exploração
Embora a classificação formal da vulnerabilidade exija autenticação, o contexto de um LMS muda a avaliação de risco. Plataformas de ensino frequentemente permitem que novos alunos criem contas sem intervenção administrativa. Quando esse cadastro público está disponível, o requisito de possuir uma conta deixa de representar uma barreira significativa para um atacante.
O cenário descrito no registro CVE também depende da funcionalidade de monetização do Tutor LMS. Isso significa que a exposição real não é idêntica em todas as instalações. Ambientes com registro fechado, monetização desabilitada e controles adicionais sobre usuários apresentam uma superfície menor, mas continuam exigindo atualização porque a versão vulnerável permanece instalada.
Zero-day no plugin WPGateway WordPress
Atacantes exploram vulnerabilidade no plug-in BackupBuddy do WordPress
O impacto vai além do próprio WordPress
Execução remota de código em um servidor web deve ser tratada como comprometimento potencial do ativo. Dependendo da configuração do ambiente, o invasor pode alterar páginas, implantar backdoors, acessar arquivos de configuração, capturar credenciais armazenadas, modificar conteúdos ou usar o servidor como ponto de apoio para novos ataques.
Em ambientes de treinamento corporativo, a exposição pode atingir informações de alunos, instrutores, cursos, dados de pagamento e integrações com outros serviços. O impacto operacional também pode envolver indisponibilidade da plataforma e necessidade de investigação forense, restauração, rotação de credenciais e validação de integridade do ambiente.
Atualização deve ser acompanhada de verificação de exposição
A medida prioritária é atualizar o Tutor LMS para a versão 4.0.8 ou posterior. A Wordfence relaciona a 4.0.8 à correção da vulnerabilidade, enquanto o repositório oficial do WordPress confirma que essa versão foi publicada em 10 de setembro de 2026. O changelog público do plugin não descreve explicitamente a CVE-2026-78175, por isso a correlação com a correção vem da divulgação de segurança.
Administradores também devem confirmar se o cadastro público de usuários está habilitado e se a monetização do Tutor LMS é necessária. Quando não forem essenciais, reduzir ou desativar temporariamente essas funcionalidades diminui a superfície de ataque, especialmente em instalações que ainda não puderam ser atualizadas.
Além da atualização, a equipe deve revisar usuários criados recentemente, arquivos PHP adicionados ou modificados fora do processo normal de manutenção, alterações inesperadas em plugins e temas, eventos anômalos no servidor web e requisições incomuns ao endpoint AJAX do WordPress. A simples aplicação do patch corrige a vulnerabilidade, mas não elimina a necessidade de investigar sinais de comprometimento em sistemas que permaneceram expostos.
Controles de defesa em profundidade continuam relevantes: princípio do menor privilégio, atualização automatizada ou monitorada de plugins, restrição de escrita pelo processo do servidor web, WAF com regras atualizadas, monitoramento de integridade de arquivos, backups testados e segmentação entre o WordPress e outros sistemas internos.
Falhas em plugins continuam exigindo resposta rápida
A CVE-2026-78175 mostra como uma falha em uma função aparentemente específica — neste caso, o processamento de dados de saque — pode alcançar uma consequência muito mais ampla quando se combina com serialização insegura e classes disponíveis no ambiente PHP. Para organizações que usam WordPress como plataforma de treinamento, a gestão de plugins precisa ser tratada como parte da gestão de vulnerabilidades e não apenas como manutenção de conteúdo.
Até o fechamento desta análise, não foi encontrada confirmação pública de exploração ativa em larga escala. Isso reduz a evidência de ataque observado, mas não altera a urgência de correção: existe uma cadeia técnica conhecida, a vulnerabilidade foi divulgada publicamente e versões afetadas podem estar acessíveis pela Internet.
Malware Backdoor afeta sites WordPress
Sites WordPress visados por nova campanha de malware
PostGREShell: falha no PostgreSQL pode levar ao controle do servidor
Referências
Cyber Security News — Tutor LMS Flaw
Wordfence — Tutor LMS <= 4.0.7 PHP Object Injection to Remote Code Execution


Be the first to comment