

Uma campanha descoberta pela Kaspersky transformou torrents de filmes populares em vetor para um framework malicioso modular capaz de executar código em memória, contornar controles do Windows e dar ao operador acesso remoto ao sistema de arquivos. O diferencial técnico do MovieReaper está no comprometimento de um repositório compartilhado por vários trackers e no uso da blockchain Solana para localizar infraestrutura de comando e controle.
O ataque começa antes do torrent chegar ao usuário
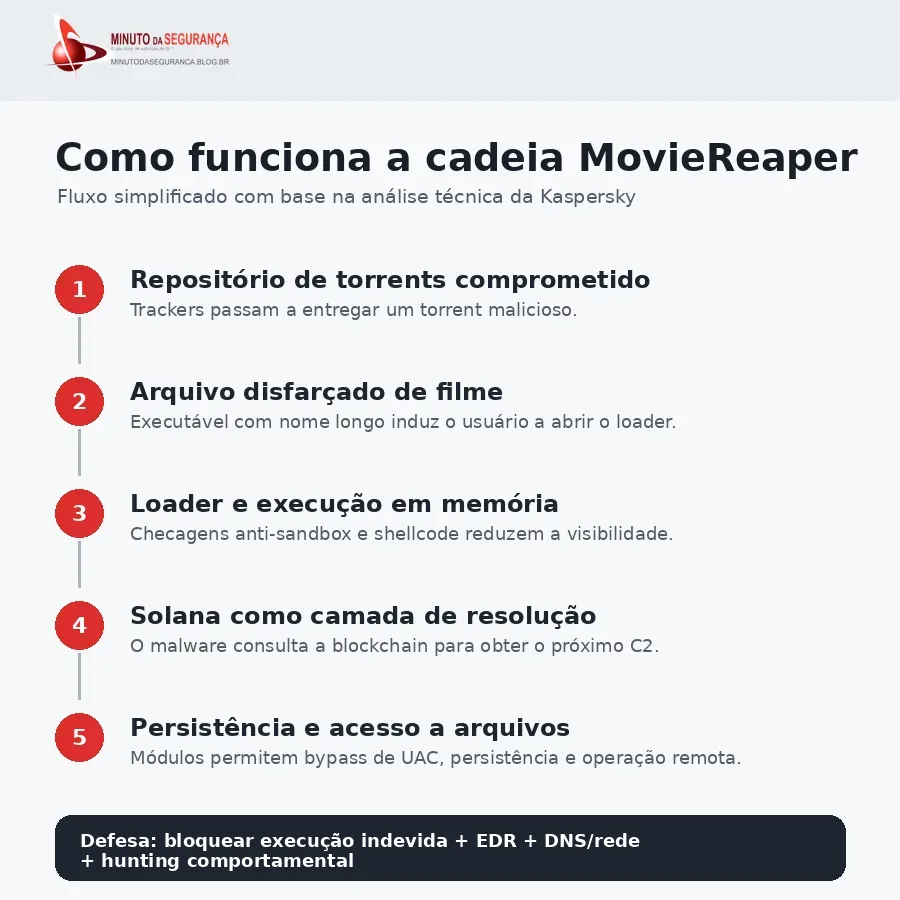
A campanha MovieReaper chama atenção não apenas pelo malware, mas pela forma como ele é distribuído. Segundo pesquisadores da Global Research and Analysis Team, da Kaspersky, a investigação começou em meados de agosto de 2026 após a identificação de infecções em diferentes países com um elemento em comum: as vítimas haviam utilizado trackers de torrent.
A análise indicou que os invasores não precisaram comprometer individualmente cada tracker. O ponto de ataque teria sido o repositório público itorrents[.]org, usado por diferentes serviços para obter arquivos torrent. Com esse repositório comprometido, plataformas dependentes dele passaram a entregar arquivos maliciosos de forma indireta. Na data de publicação da pesquisa, 17 de setembro de 2026, a Kaspersky afirmou que o repositório ainda apresentava comportamento comprometido.
O modelo amplia o alcance do ataque porque explora uma dependência compartilhada. Em vez de atacar dezenas de sites separadamente, o agente malicioso altera um componente a montante e deixa que a própria cadeia de distribuição leve o arquivo contaminado até diferentes usuários.
Executável disfarçado de filme inicia uma cadeia em múltiplos estágios
Um dos exemplos analisados foi distribuído com o nome the odyssey (2026) [1080p] [webrip] [5.1].exe. O uso de nomes extensos ajuda a empurrar a extensão executável para fora da área visível em determinados gerenciadores de arquivos, enquanto ícones conhecidos reforçam a aparência de conteúdo legítimo.
Depois da execução manual, o primeiro estágio faz verificações destinadas a evitar ambientes de análise automatizada e sandboxes. Em seguida, baixa shellcode e o executa em memória, reduzindo a quantidade de artefatos gravados em disco. A pesquisa descreve ainda o uso de técnicas alternativas para resolver funções e iniciar execução, evitando caminhos mais comuns que poderiam ser monitorados por soluções de segurança.
Solana é usada como camada de resolução do C2
No segundo estágio, o MovieReaper consulta a blockchain Solana por meio do endpoint RPC público api.mainnet.solana.com. A resposta associada a uma conta específica contém, de forma codificada, o endereço do próximo servidor de comando e controle. Essa arquitetura não transforma a blockchain em infraestrutura maliciosa por si só; o serviço legítimo é abusado como mecanismo de publicação e recuperação de informações.
Para defesa, o efeito prático é importante. Bloquear apenas um endereço IP do C2 deixa de ser suficiente quando o malware pode consultar uma fonte descentralizada para descobrir a próxima infraestrutura. O modelo aumenta a resiliência operacional do atacante e reforça a necessidade de correlação comportamental entre processo, execução em memória, consultas externas e conexões subsequentes.
Ataques de dentro para fora: quando a ameaça chega por uma dependência confiável
Zero-days contra a própria defesa: falhas ampliam alerta nos endpoints
Links legítimos do ChatGPT são usados em ataques ClickFix para instalar NetSupport RAT
Persistência, bypass de UAC e controle remoto de arquivos
Depois de obter o segundo estágio, o framework pode carregar módulos adicionais. Um dos componentes recuperados pelos pesquisadores realiza bypass do User Account Control (UAC), cria persistência e copia o executável para C:\ProgramData\Microsoft\Windows\Telemetry\msedge.exe, tentando misturar sua presença a uma estrutura de diretórios que parece legítima.
O módulo final analisado funciona como um gerenciador remoto de arquivos com 21 comandos. Entre as capacidades estão listar diretórios, ler, enviar, baixar, copiar, mover, renomear e excluir arquivos, além de gerar prévias antes da extração. Esse conjunto transforma a infecção em um ponto de acesso operacional ao endpoint e pode abrir caminho para roubo de dados, preparação de etapas posteriores ou carregamento de novos módulos.
A Kaspersky identificou várias centenas de vítimas entre usuários e organizações, com registros em países da Europa, Ásia e África. Os setores observados incluem governo, tecnologia, consultoria, varejo, transporte, agricultura e ambientes corporativos diversos. A pesquisa não representa, porém, uma contagem global completa nem indica que todos os trackers ou torrents estejam comprometidos.
Risco para empresas vai além do uso doméstico de torrents
Para organizações, o incidente reforça um problema recorrente: software ou conteúdo obtido fora de canais autorizados pode atravessar controles tradicionais usando engenharia social simples. Um usuário que executa manualmente um arquivo em um equipamento corporativo pode entregar ao atacante um ponto inicial dentro da rede, mesmo quando o malware não explora uma vulnerabilidade de software no primeiro passo.
Esse risco aumenta em ambientes onde usuários possuem privilégios administrativos locais, controles de aplicação são permissivos ou ferramentas de endpoint não monitoram adequadamente execução em memória e comportamento de processos. O comprometimento de uma dependência usada por vários serviços também aproxima a campanha de um cenário de cadeia de suprimentos, ainda que o objeto distribuído seja um arquivo torrent e não um pacote de software corporativo.
Como reduzir a exposição ao MovieReaper e campanhas semelhantes
A primeira medida é restringir a obtenção de executáveis e conteúdo por canais não autorizados em dispositivos corporativos. Controles de aplicação, listas de permissões, políticas de menor privilégio e bloqueio de execução em diretórios de risco reduzem a chance de um loader desse tipo avançar após o download.
EDR e antimalware devem estar configurados para detectar comportamento, não apenas assinaturas. Eventos como execução de binários com nomes incomuns, criação de processos em caminhos atípicos, uso de memória executável, tentativa de bypass de UAC, persistência em ProgramData e comunicação com infraestrutura recém-observada merecem correlação. Organizações que usam filtragem DNS, proxy seguro e controles de saída também podem identificar conexões anômalas associadas ao primeiro estágio e aos servidores subsequentes.
Equipes de threat hunting podem incorporar os indicadores publicados pela Kaspersky, mas devem evitar depender exclusivamente deles. A própria arquitetura modular do framework permite troca de domínio, IP, hash e módulos. O comportamento da cadeia — arquivo executável disfarçado, execução em memória, descoberta de C2 por blockchain, persistência e atividade remota sobre arquivos — oferece uma base mais duradoura para detecção.
Conclusão
O MovieReaper combina uma técnica de distribuição simples com uma arquitetura de malware mais elaborada. O comprometimento de um repositório compartilhado amplia a superfície de distribuição, enquanto execução em memória, modularidade e uso da Solana como camada de resolução de C2 dificultam bloqueios baseados apenas em indicadores estáticos.
Para as empresas, a principal lição é operacional: impedir a entrada é importante, mas visibilidade sobre execução, privilégios, persistência e tráfego de saída continua decisiva quando um usuário executa voluntariamente o arquivo malicioso. A defesa precisa acompanhar a cadeia completa, não apenas o arquivo inicial.

Noodle RAT reaparece em ataques a servidores Linux
NodeStealer evolui para spyware e amplia espionagem
Falhas no Docker Sandboxes rompem isolamento e expõem o host
Referências
IT-Connect — iTorrents.org compromised to spread a Windows malware loader instead of movies

Be the first to comment