

O trabalho deixou de acontecer apenas dentro da rede corporativa. O Sophos Workspace Protection parte dessa mudança para levar controles de acesso, proteção Web e governança de dados diretamente ao ponto em que usuários interagem com aplicações — sobretudo o navegador.
Quando aplicações SaaS, sistemas privados, ferramentas de IA generativa, e-mail e dados corporativos passam a ser acessados de casa, hotéis, aeroportos, coworkings ou dispositivos de terceiros, a fronteira tradicional entre “dentro” e “fora” da empresa perde grande parte do valor que tinha como referência de segurança. O desafio deixa de ser apenas proteger a rede e passa a ser proteger o workspace: a combinação entre usuário, identidade, dispositivo, navegador, aplicação e dados.
É nesse espaço que se posiciona o Sophos Workspace Protection. A solução reúne Sophos Protected Browser, Sophos ZTNA, DNS Protection for Endpoints e Email Monitoring, com gerenciamento integrado ao ecossistema Sophos. Segundo a fabricante, o objetivo é oferecer políticas consistentes para trabalhadores remotos e híbridos, contratados, visitantes e cenários BYOD, sem depender necessariamente do redirecionamento de todo o tráfego para uma infraestrutura intermediária de inspeção.
O que é, conceitualmente, o Sophos Workspace Protection?
Conceitualmente, o produto deve ser entendido menos como “mais um antivírus” e mais como uma camada de proteção do ambiente de trabalho digital. Ele procura controlar como o usuário chega às aplicações, quais recursos pode acessar, quais destinos Web podem ser resolvidos e o que pode acontecer com os dados dentro da sessão.
Essa lógica se aproxima do princípio de Zero Trust: a localização de rede, sozinha, não deve ser suficiente para conceder confiança. O NIST descreve arquiteturas Zero Trust como modelos que deslocam o foco de segmentos de rede para usuários, ativos e recursos, com autenticação e autorização anteriores ao estabelecimento da sessão. No Workspace Protection, essa ideia aparece principalmente por meio do ZTNA e dos controles aplicados no navegador.
O navegador deixa de ser apenas uma ferramenta e passa a ser um ponto de controle
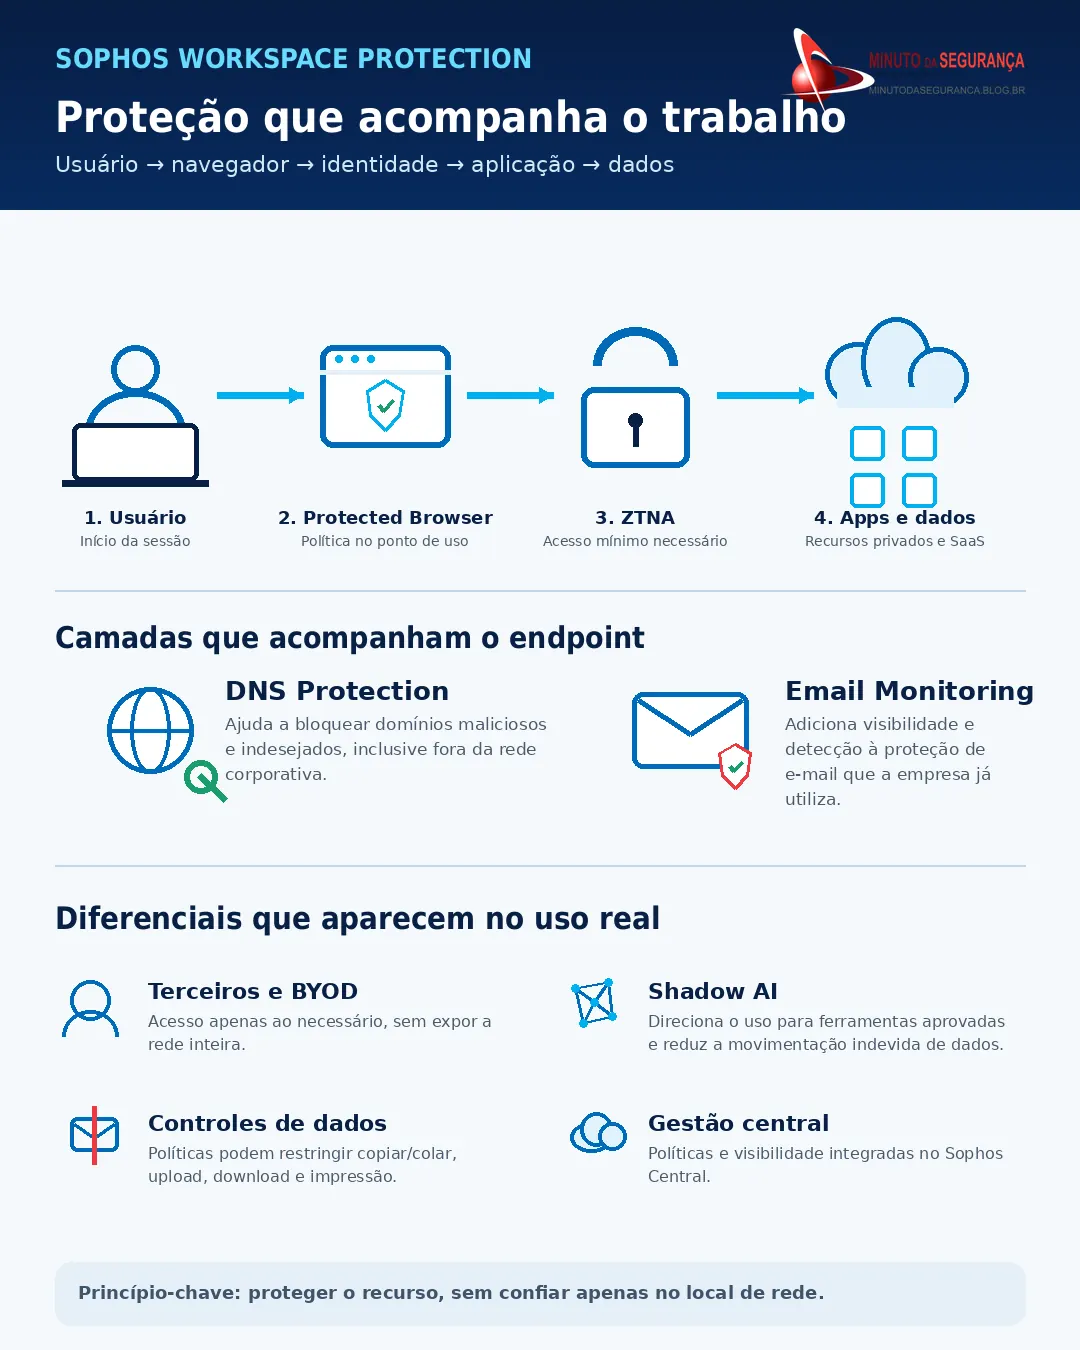
O componente mais distintivo da proposta é o Sophos Protected Browser. A documentação atual da Sophos o define como um navegador corporativo seguro, orientado por políticas, capaz de aplicar controles diretamente na sessão em que o usuário interage com aplicações SaaS e sistemas Web internos.
Esse posicionamento é relevante porque grande parte do trabalho moderno ocorre exatamente ali. CRM, ERP, portais internos, armazenamento em nuvem, sistemas financeiros, ferramentas de colaboração e plataformas de IA generativa são acessados por navegador. Controlar apenas o tráfego de rede não responde necessariamente à pergunta mais importante: o que o usuário poderá fazer com a informação depois que tiver acesso autorizado?
Em um cenário de consultoria terceirizada, por exemplo, a empresa pode precisar permitir que um profissional visualize dados em uma aplicação específica, mas não queira que esse conteúdo seja copiado para outro serviço Web, enviado para uma IA não aprovada ou baixado para um equipamento pessoal. Políticas no navegador permitem abordar exatamente essa diferença entre “poder acessar” e “poder movimentar livremente o dado”.
ZTNA: acesso ao aplicativo em vez de acesso amplo à rede
O Sophos ZTNA complementa essa abordagem restringindo o acesso aos recursos necessários. A Sophos descreve o produto como uma alternativa ao modelo de confiança implícita típico de VPNs de acesso remoto, permitindo conectar usuários apenas às aplicações autorizadas e incorporar a postura do dispositivo à decisão de acesso.
Isso produz um benefício arquitetural importante: uma aplicação privada pode permanecer invisível para quem não está autorizado, reduzindo a superfície diretamente exposta e limitando as oportunidades de movimento lateral. Para o usuário, o resultado esperado é mais simples: acessar o sistema de que precisa. Para a equipe de segurança, o modelo se aproxima do privilégio mínimo.
Exemplo: um fornecedor responsável pela manutenção de um sistema financeiro não precisa receber conectividade com todo o segmento onde o servidor está hospedado. O ZTNA pode ser usado para publicar apenas o recurso necessário, sob uma política que considera identidade e condições definidas pela organização.
DNS Protection: a política continua mesmo quando o notebook sai do escritório
Outro componente é o Sophos DNS Protection for Endpoints. No endpoint, as consultas DNS podem ser encaminhadas ao serviço de proteção por DNS sobre HTTPS, permitindo verificar riscos e políticas antes de liberar o destino. A camada funciona como uma barreira adicional contra domínios maliciosos, phishing e destinos incompatíveis com a política corporativa.
A diferença prática aparece quando o usuário deixa a rede protegida pelo firewall da empresa. Em vez de depender apenas dos controles existentes no escritório, a proteção acompanha o dispositivo. Para equipes híbridas, isso ajuda a reduzir a assimetria entre “trabalhar dentro” e “trabalhar fora” da organização.
Email Monitoring: complementar em vez de substituir
O pacote também inclui capacidade de Email Monitoring, concebida para acrescentar visibilidade e uma camada adicional de detecção ao ambiente de e-mail existente. O ponto aqui é importante: a proposta não é transformar o Workspace Protection em substituto de toda a arquitetura de segurança de e-mail, mas ampliar a observabilidade e a capacidade de identificar mensagens potencialmente maliciosas.
Shadow IT e Shadow AI: o risco agora acontece dentro do fluxo de trabalho
A adoção de SaaS criou o problema conhecido como Shadow IT: aplicações escolhidas e utilizadas sem avaliação ou autorização formal. A popularização de IA generativa adicionou uma dimensão mais sensível, o Shadow AI, porque o usuário pode inserir código-fonte, contratos, dados pessoais, informações financeiras ou propriedade intelectual em uma ferramenta não homologada.
A Sophos posiciona o Workspace Protection também para esses casos de uso. O produto pode dar visibilidade sobre aplicações Web utilizadas, direcionar o usuário para serviços aprovados e aplicar restrições à movimentação de dados. O benefício não está em simplesmente “bloquear IA”, mas em tornar a adoção governável.
Notícias Relacionadas
O tema já apareceu no Minuto da Segurança sob diferentes ângulos. Em O navegador corporativo virou uma nova fronteira de segurança, o Blog analisou como a concentração de aplicações no navegador amplia a necessidade de controles no ponto de uso. Em Shadow AI: 3 medidas para reduzir o risco de cibersegurança, a discussão foi direcionada à governança das ferramentas de IA não autorizadas. Já Ransomware em 2026: 79% dos ataques começam com identidades comprometidas reforça por que identidade e controle de acesso precisam ser tratados como partes da superfície de ataque.
Onde a proposta se diferencia de controles isolados
O principal diferencial não está em qualquer uma dessas tecnologias isoladamente. Navegadores corporativos, ZTNA, filtragem DNS e controles de acesso já existem como categorias estabelecidas. O ponto de diferenciação do Workspace Protection está em integrar essas camadas em uma experiência centrada no workspace e no Sophos Central, com possibilidade de combinar o produto com Sophos Endpoint e Sophos Firewall.
Outro diferencial está na arquitetura. A Sophos afirma que a solução pode aplicar controles sem exigir o backhaul de todo o tráfego para pontos de inspeção na nuvem nem depender de descriptografia TLS man-in-the-middle para os casos de uso cobertos pela plataforma. Isso pode reduzir latência e complexidade em determinados ambientes, embora não signifique que Workspace Protection seja um substituto universal para arquiteturas SASE ou SSE.
Essa distinção é importante. Empresas com requisitos complexos de conectividade global, SD-WAN, CASB abrangente, múltiplos pontos de presença ou políticas de rede distribuídas podem continuar demandando uma arquitetura SASE/SSE mais ampla. O valor do Workspace Protection tende a ser maior quando o problema central está em proteger o acesso às aplicações, a sessão do navegador, usuários remotos, terceiros, BYOD e dados em uso.
Quando essa abordagem faz sentido
Esse desenho faz mais sentido quando a empresa precisa controlar o acesso no ponto em que o trabalho realmente acontece: navegador, aplicações Web, SaaS e sistemas privados. A vantagem potencial está em reduzir lacunas entre identidade, endpoint, rede e movimentação de dados dentro da sessão.
Em ambientes que já utilizam Sophos Central, a administração centralizada tende a ser mais simples. Fora desse contexto, a decisão precisa considerar integração, cobertura necessária e sobreposição com controles já existentes. O Workspace Protection não elimina a necessidade de uma arquitetura de identidade, proteção de endpoint ou segurança de nuvem; ele cobre uma parte específica do problema.
Exemplo: uma empresa que contrata profissionais temporários para um projeto de três meses pode precisar entregar rapidamente acesso a duas aplicações internas e a um SaaS, mas sem gerenciar profundamente os computadores pessoais desses profissionais. Em vez de abrir a rede por VPN e confiar no dispositivo como se fosse corporativo, pode estruturar o acesso por aplicação e aplicar políticas no navegador. O processo não elimina a necessidade de avaliação de risco, MFA, gestão de identidade ou monitoramento, mas reduz o escopo da confiança concedida.
O que o Workspace Protection não substitui
Um produto dessa natureza pode ser mal interpretado quando apresentado como solução completa para todos os problemas do trabalho híbrido. Ele não substitui governança de identidade, MFA, proteção de endpoint, gestão de vulnerabilidades, políticas de segurança, classificação da informação ou resposta a incidentes. Também não elimina a necessidade de firewall, segmentação ou controles de nuvem quando esses elementos fazem parte da arquitetura da organização.
A leitura mais adequada é de complementaridade. O Workspace Protection procura preencher uma área que cresceu rapidamente: o espaço entre o endpoint protegido e as aplicações e dados consumidos em qualquer lugar.
Conclusão
O trabalho híbrido tornou insuficiente a velha pergunta “o dispositivo está dentro ou fora da rede?”. Hoje a equipe precisa saber quem está acessando, em que contexto, qual aplicação foi liberada e o que acontece com os dados durante a sessão.
O Sophos Workspace Protection tenta cobrir esse ponto ao combinar controles no navegador com ZTNA, DNS Protection e monitoramento de e-mail. O produto tende a ser mais útil onde esse conjunto resolve uma lacuna real de acesso e uso de dados; em arquiteturas que já possuem controles equivalentes, a avaliação deve considerar sobreposição, integração e custo operacional.
Conheça o Sophos Workspace Protection com a Mindsec
Veja também
- O que é Zero Trust Network Access (ZTNA)?
- O navegador corporativo virou uma nova fronteira de segurança
- Shadow AI: 3 medidas para reduzir o risco de cibersegurança
- Sophos anuncia proteção integrada para trabalho híbrido e adoção segura de IA

Be the first to comment