

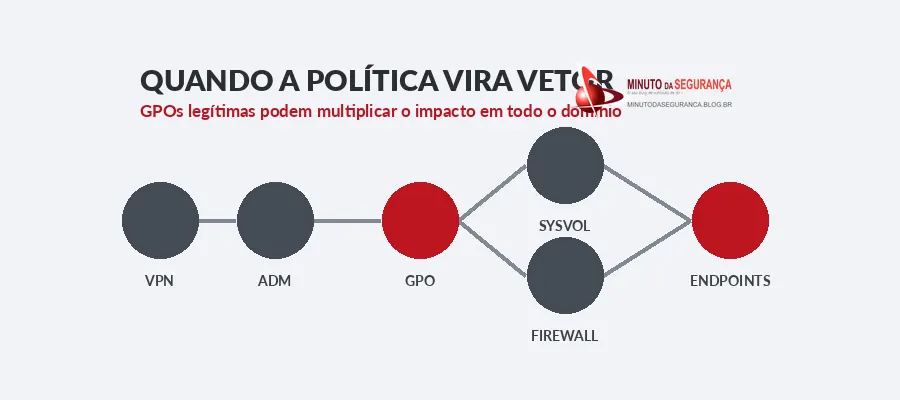
Um incidente investigado pela Kaspersky mostra como o ransomware pode explorar a própria infraestrutura de administração do Active Directory para produzir impacto em escala. No caso PAYLOAD, os invasores usaram uma credencial válida comprometida para entrar pela VPN e, depois de alcançar privilégios equivalentes aos de administrador de domínio, criaram políticas maliciosas capazes de alterar estações Windows sem precisar instalar um encryptor nesses endpoints.
O ransomware não precisa mais começar pelo encryptor
Durante a resposta a um incidente em uma empresa de manufatura no Oriente Médio, em abril de 2026, a equipe Global Emergency Response Team (GERT), da Kaspersky, reconstruiu uma cadeia de ataque que desafia uma das imagens mais tradicionais de ransomware: a de um executável distribuído pela rede para cifrar arquivos e interromper operações.
O acesso inicial confirmado ocorreu em 11 de abril, quando o invasor se autenticou no SSL VPN FortiGate da organização usando uma credencial de domínio válida, porém comprometida. O ponto de origem dessa credencial não pôde ser determinado por falta de registros suficientes. Phishing, password spraying, credential stuffing e a compra de acesso de um broker foram considerados cenários plausíveis pelos investigadores, mas nenhum deles foi confirmado. Da mesma forma, não foi possível reconstruir com segurança o caminho de elevação entre o acesso pela VPN e a obtenção das permissões necessárias para criar e vincular políticas no domínio.
Essa distinção é importante. O caso demonstra o risco de uma identidade privilegiada comprometida, mas não autoriza concluir que uma técnica específica — como DCSync, Kerberoasting ou Pass-the-Hash — tenha sido usada para alcançar o controle das GPOs. Todas aparecem como possibilidades técnicas, não como fatos comprovados no incidente.
Quando a Group Policy vira o mecanismo de impacto
Dois dias após o acesso inicial, os atacantes criaram uma Group Policy Object chamada PAYLOAD e a vincularam à raiz do domínio. A política passou a usar mecanismos legítimos do Active Directory e do SYSVOL para distribuir a mensagem de extorsão, substituir papel de parede e tela de bloqueio, impor um banner de logon e desabilitar a conta local de Administrador nas estações Windows.
Uma segunda GPO, chamada win Firewall Off, foi usada para desabilitar o Windows Firewall nos perfis de domínio, privado e público. O resultado não era apenas visual. Ao degradar controles locais e retirar uma conta administrativa de emergência, a política aumentava o potencial de interrupção e dificultava a recuperação, ao mesmo tempo em que permanecia apoiada em um canal que normalmente é altamente confiável no ambiente corporativo.
O detalhe técnico mais relevante é que a configuração maliciosa podia permanecer silenciosa até uma atualização de política ou reinicialização. Na investigação, as GPOs foram criadas em 13 de abril, mas o impacto visível surgiu no dia seguinte, quando as máquinas começaram a reiniciar e a aplicar as configurações. Durante esse intervalo, também foi observada exfiltração de dados de servidores de arquivos e outros sistemas.
Notícias Relacionadas
DCSync: hackers roubam hashes de senhas do Active Directory sem atacar o controlador de domínio
Ransomware em 2026: 79% dos ataques começam com identidades comprometidas
Vishing contra o suporte de TI: como criminosos contornam MFA e invadem o SaaS
Nos endpoints Windows analisados, a Kaspersky não encontrou criptografia de arquivos, binário de ransomware residente ou persistência local convencional. A operação de impacto estava concentrada no próprio Active Directory. O único ransomware identificado no incidente era uma amostra PAYLOAD direcionada a servidores ESXi/Linux. Paralelamente, os dados roubados acabaram publicados na dark web, reforçando a lógica de extorsão baseada em interrupção operacional e vazamento, e não apenas em cifragem.
Por que a GPO amplia o raio de impacto
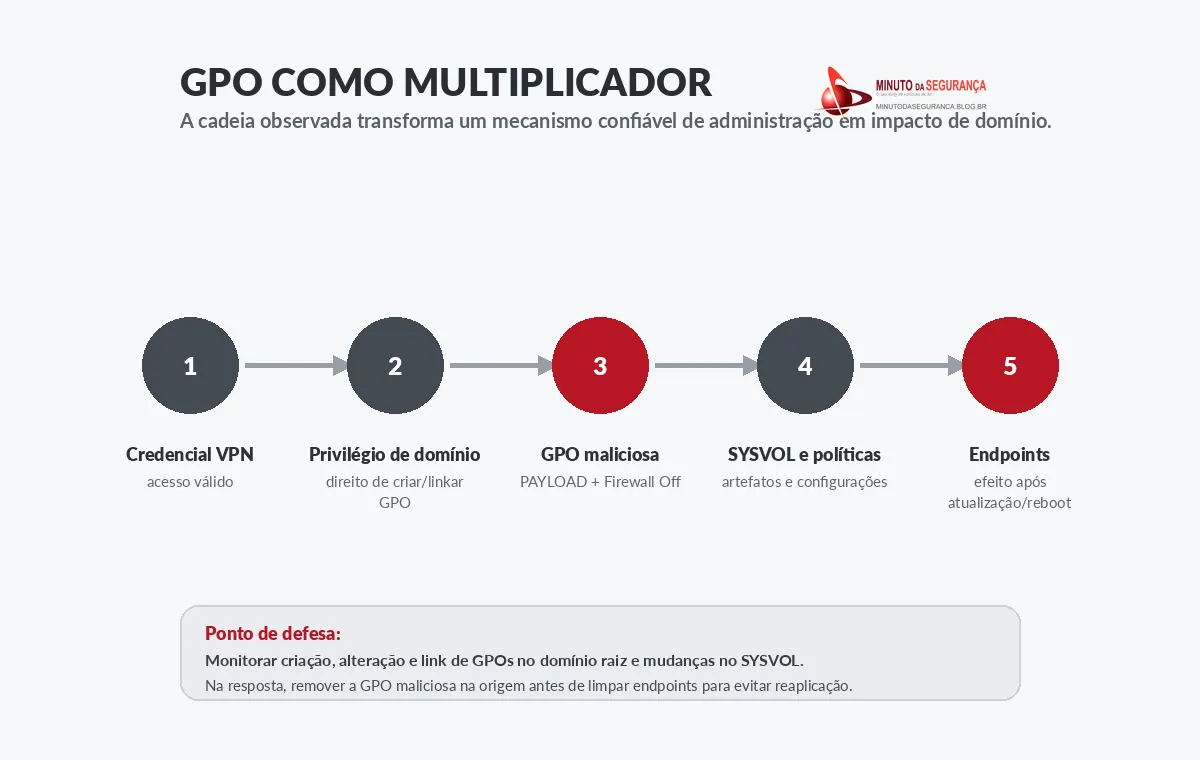
Group Policy existe justamente para permitir que administradores configurem usuários e computadores de forma centralizada. Essa eficiência também explica o risco. Uma mudança legítima pode alcançar centenas ou milhares de equipamentos; uma mudança maliciosa, com privilégios equivalentes, herda o mesmo poder de distribuição. O MITRE ATT&CK classifica esse abuso como T1484.001 — Group Policy Modification.
O problema vai além da propagação. GPOs e arquivos em SYSVOL fazem parte de um plano de controle que endpoints confiam por desenho. Uma estratégia de defesa concentrada apenas em arquivos suspeitos, processos maliciosos e assinaturas de ransomware pode, portanto, enxergar pouco até o momento em que a política seja aplicada. O sinal mais importante passa a estar na alteração do diretório, no vínculo da política, nas permissões usadas para modificá-la e nas mudanças em SYSVOL.
Para o negócio, isso cria um tipo de risco especialmente difícil de administrar: o mecanismo usado para padronizar e recuperar máquinas pode ser convertido no próprio instrumento de interrupção. Se a organização limpar endpoints sem remover antes a política maliciosa na origem, as configurações podem ser reaplicadas no próximo refresh ou reboot. A resposta precisa começar no plano central de controle.
A defesa começa pela identidade privilegiada
O primeiro eixo de proteção é reduzir a probabilidade de uma credencial comprometida chegar ao nível de autoridade observado no caso. Acesso remoto a VPN e sistemas administrativos deve utilizar MFA resistente a phishing sempre que possível, e contas com privilégios elevados não devem ser usadas para atividades rotineiras. O modelo de administração precisa separar funções, limitar Domain Admins, adotar estações administrativas dedicadas e aplicar privilégio mínimo, acesso just-in-time e PAM onde o risco justificar.
Também é importante revisar delegações históricas. Nem todo usuário capaz de criar uma GPO pode necessariamente vinculá-la à raiz do domínio, e justamente por isso permissões de criação, edição e link devem ser auditadas separadamente. Grupos como Group Policy Creator Owners, ACLs delegadas e direitos sobre objetos de domínio merecem revisão periódica. O objetivo é evitar que uma conta com função operacional limitada acumule, ao longo do tempo, uma combinação de permissões que resulte em alcance de domínio.
GPO e SYSVOL precisam ser tratados como ativos de segurança
A criação, modificação e vinculação de políticas deve produzir telemetria centralizada e alertas. No caso PAYLOAD, a própria Kaspersky recomenda alertar quando uma GPO nova é vinculada à raiz do domínio e acompanhar alterações em atributos críticos das políticas. Eventos como 5137, associado à criação de objetos no Active Directory, e 5136, relacionado a modificações de atributos, podem ajudar na investigação quando a auditoria adequada está habilitada e correlacionada com a identidade que realizou a mudança.
O mesmo raciocínio vale para o SYSVOL. Arquivos inesperados, scripts, imagens, notas ou alterações em caminhos de políticas devem ser monitorados com contexto suficiente para diferenciar administração legítima de comportamento anômalo. Em SIEM, a combinação entre autenticação VPN, mudança de privilégio, criação ou alteração de GPO, mudança de gPLink e escrita no SYSVOL oferece uma visão muito mais útil do que um alerta isolado.
Governança de mudança também conta. Políticas críticas devem ter baseline, inventário, responsáveis definidos e processo de revisão compatível com o risco. Backup de GPOs e capacidade documentada de restauração reduzem a dependência de reconstrução manual durante um incidente, mas o backup só ajuda se a organização souber identificar qual versão é confiável.
Resposta: remover a política na origem antes de limpar as máquinas
Em um cenário semelhante, a prioridade técnica é impedir que o Active Directory continue redistribuindo a configuração maliciosa. A orientação da Kaspersky começa pelos controladores de domínio: remover ou reverter as GPOs comprometidas, limpar os artefatos maliciosos do SYSVOL e somente depois avançar para a recuperação dos endpoints. Em seguida, é necessário restaurar controles alterados, reabilitar o firewall conforme a política legítima e confirmar que configurações de bloqueio não serão reaplicadas.
A resposta também deve tratar o incidente como comprometimento de identidade, e não apenas como problema de configuração. A conta usada no acesso inicial precisa ser redefinida e todas as identidades privilegiadas, grupos sensíveis e delegações devem ser revisados em busca de alterações não autorizadas. Se houver confirmação de comprometimento de Domain Admin, procedimentos adicionais de recuperação do Active Directory — inclusive rotação controlada de credenciais críticas — passam a ser considerados conforme o escopo real da intrusão.
Por fim, a investigação não pode parar nas estações Windows. A presença de uma amostra direcionada a ESXi no mesmo incidente mostra que o plano de virtualização, servidores Linux, backups e repositórios de dados precisam ser incluídos no escopo. O fato de os endpoints não terem sido cifrados não torna o incidente menos grave: exfiltração, vazamento e indisponibilidade podem gerar impacto operacional e regulatório comparável ou superior.
O Active Directory também é parte da superfície de ransomware
O caso PAYLOAD mostra uma mudança de perspectiva importante para defesa. Em vez de perguntar apenas onde está o executável malicioso, organizações precisam verificar quem pode alterar os mecanismos centrais de confiança e distribuição da infraestrutura. Group Policy é uma ferramenta legítima, necessária e poderosa; exatamente por isso, seu abuso pode ampliar rapidamente o raio de impacto de uma identidade comprometida.
Proteger GPOs exige combinar segurança de identidade, governança de privilégios, auditoria de mudanças, integridade do SYSVOL, telemetria de VPN e capacidade de recuperação do Active Directory. Quando esses controles são tratados como parte da estratégia de resiliência — e não apenas como administração de Windows — o ambiente ganha condições melhores para detectar a intrusão antes que uma política legítima se transforme em mecanismo de extorsão.
Referências
PAYLOAD Ransomware Abuses Active Directory Group Policy to Compromise Network
Group Policy hijacked: PAYLOAD ransomware weaponizes Active Directory GPO
Kaspersky uncovers new ‘Payload’ – the stealth ransomware that hijacks corporate devices without encrypting files
Domain or Tenant Policy Modification: Group Policy Modification
Veja também
DCSync: hackers roubam hashes de senhas do Active Directory sem atacar o controlador de domínio
Ransomware em 2026: 79% dos ataques começam com identidades comprometidas
Zero-day no Avast permite obter privilégios SYSTEM e acessar SAM do Windows
Vishing contra o suporte de TI: como criminosos contornam MFA e invadem o SaaS

Be the first to comment