

\n\n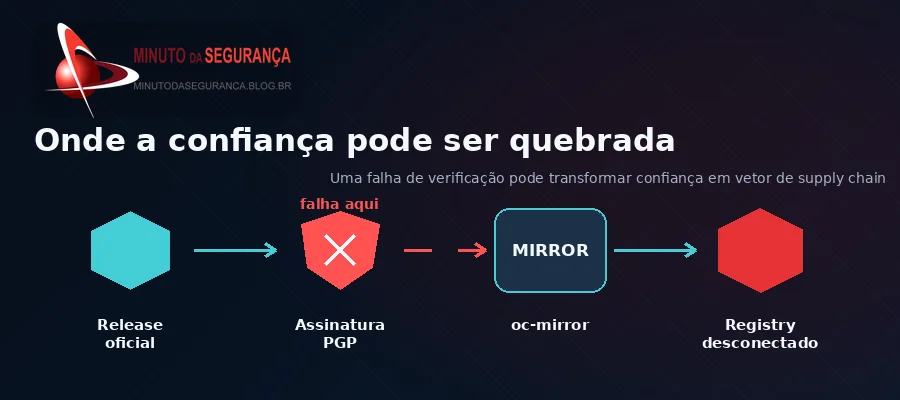
\n\n
Uma vulnerabilidade no oc-mirror, ferramenta usada para transportar releases do Red Hat OpenShift para registries privados e ambientes desconectados, pode permitir que uma assinatura PGP forjada seja aceita como válida. A CVE-2026-75939 coloca em evidência um problema particularmente sensível para infraestruturas air-gapped: quando a fronteira com a Internet é reduzida, o processo de importação passa a concentrar parte crítica da cadeia de confiança.
\n\n
A Red Hat tornou pública em 21 de setembro de 2026 a CVE-2026-75939, uma falha classificada como Important e com pontuação CVSS 7,4. O problema está no openshift/oc-mirror e afeta o componente openshift4/oc-mirror-plugin-rhel9 do Red Hat OpenShift Container Platform 4.
O aspecto mais relevante não está apenas na severidade numérica. O oc-mirror é usado justamente por organizações que precisam copiar imagens de release, catálogos de operadores e outros conteúdos para registries internos, incluindo ambientes desconectados da Internet. Nesses cenários, a verificação de assinatura é uma das barreiras destinadas a assegurar que aquilo que cruza a fronteira entre o ecossistema externo e o ambiente interno continua sendo autêntico.
Por que o oc-mirror é uma peça sensível da arquitetura
Ambientes desconectados são adotados quando a organização pretende reduzir exposição direta à Internet, limitar caminhos de ataque e controlar rigorosamente quais componentes de software entram em uma infraestrutura crítica. O isolamento, entretanto, não elimina a necessidade de atualização. Releases, correções, operadores e imagens ainda precisam ser obtidos, validados e transportados para um registry interno.
O oc-mirror atua nesse processo de transferência. Na prática, ele participa de uma fronteira de confiança: conteúdo vindo de uma origem externa é verificado e posteriormente disponibilizado em um repositório que pode ser tratado internamente como fonte aprovada.
Isso significa que uma falha nessa etapa pode ter um efeito diferente de uma vulnerabilidade tradicional exposta diretamente na rede. O atacante não precisa necessariamente estabelecer uma sessão dentro do cluster isolado. O risco consiste em fazer um artefato malicioso atravessar o processo que deveria impedir a entrada de conteúdo não confiável.
Como funciona a CVE-2026-75939
A vulnerabilidade foi classificada como CWE-347 — Improper Verification of Cryptographic Signature. Segundo a Red Hat, o oc-mirror verifica incorretamente assinaturas PGP de imagens de release porque consulta a existência de erro de assinatura antes que todo o corpo da mensagem assinada tenha sido processado.
O detalhe técnico é importante. A biblioteca OpenPGP utilizada pela ferramenta somente consolida determinado erro de assinatura depois que o corpo não verificado foi consumido até o final. No fluxo vulnerável, a aplicação verifica o campo de erro cedo demais. Como resultado, uma mensagem PGP manipulada pode apresentar um identificador de chave de release da Red Hat conhecido e, ainda assim, carregar uma assinatura criptográfica forjada sem que a falha seja corretamente rejeitada.
A exploração exige condições adicionais. O invasor precisa conseguir interceptar ou manipular o tráfego destinado ao endpoint de assinaturas — por exemplo, por comprometimento de infraestrutura intermediária, manipulação de resolução ou de uma cadeia de confiança de rede, uso indevido de um proxy capaz de terminar TLS ou alteração de configurações que direcionem a ferramenta para um endpoint controlado pelo adversário. Por isso, a complexidade de ataque foi classificada como alta.
Quando essas condições são satisfeitas, porém, o problema se torna sério: o oc-mirror pode aceitar a mensagem adulterada e transportar um payload de release malicioso para um registry desconectado. A Red Hat atribui impacto alto à confidencialidade e à integridade, sem impacto direto à disponibilidade no vetor CVSS publicado.
O air gap não foi “quebrado” — a cadeia de confiança é que pode ser contaminada
É importante separar dois conceitos. A CVE-2026-75939 não significa que um atacante na Internet ganha automaticamente conectividade com um cluster air-gapped. Também não transforma, isoladamente, o oc-mirror em um canal remoto direto de execução de código dentro do ambiente desconectado.
O que a falha pode fazer é mais sutil: permitir que conteúdo adulterado seja apresentado ao processo de importação como se tivesse passado por uma verificação válida. Se esse conteúdo for posteriormente promovido e implantado, o código malicioso passa a operar dentro da própria cadeia autorizada de distribuição.
Esse cenário reforça um princípio que o Blog vem destacando em diferentes contextos: isolamento reduz superfície de ataque, mas não substitui verificação de confiança. Quanto mais controlado é o ambiente, maior tende a ser a confiança depositada nos poucos caminhos autorizados de entrada — e, por isso, esses caminhos precisam receber controles proporcionais à sua criticidade.
Por que o impacto pode ultrapassar o registry
Um registry interno não é apenas armazenamento. Em muitas arquiteturas ele funciona como uma origem confiável para pipelines, operadores e processos automatizados de implantação. Quando um artefato chega a esse ponto, várias etapas posteriores podem assumir que a validação de origem e integridade já ocorreu.
Se um release adulterado for promovido, a organização pode enfrentar consequências que vão de execução de código não autorizado e alteração de aplicações até exposição de credenciais, dados e segredos acessíveis aos workloads comprometidos. O impacto final dependerá do conteúdo introduzido, das permissões atribuídas, da arquitetura do cluster e dos controles existentes depois do registry.
Para empresas que adotam OpenShift em setores regulados, ambientes industriais, infraestrutura crítica ou redes segregadas, o incidente também pode produzir um problema de evidência e governança. Será necessário demonstrar quais releases foram espelhados, quais digests foram aceitos, quando ocorreram as importações, quem autorizou a promoção e quais clusters consumiram determinado artefato.
Por isso, o risco não deve ser tratado exclusivamente como uma questão de patch. Ele envolve integridade da cadeia de software, rastreabilidade, segregação de funções e capacidade de reconstruir a trajetória de cada artefato.
O que fazer enquanto não há mitigação oficial
Até a checagem realizada para este artigo, a Red Hat informa que uma mitigação não está disponível ou que as opções existentes não atendem aos critérios de Product Security relacionados a facilidade de implantação, aplicabilidade ampla e estabilidade. O Bugzilla da vulnerabilidade também não registra versão corrigida publicada. Isso torna os controles compensatórios especialmente importantes durante a janela de exposição.
O primeiro passo é identificar onde o oc-mirror é utilizado e confirmar se a organização depende do componente RHEL 9 afetado. A partir daí, o caminho de rede até os endpoints de assinatura precisa ser tratado como infraestrutura crítica: resolução de nomes, proxies, certificados, autoridades certificadoras confiáveis, regras de saída e qualquer mecanismo capaz de redirecionar ou terminar a conexão devem ser revisados para reduzir oportunidades de manipulação.
O segundo controle é evitar que o resultado de uma única verificação determine automaticamente a promoção para produção. Digests de releases e artefatos devem ser conferidos por mecanismos independentes e, sempre que possível, comparados com informações obtidas por um canal confiável separado. O uso de referências imutáveis por digest reduz a possibilidade de um nome ou tag apontar silenciosamente para conteúdo diferente do aprovado.
Registries de entrada e registries de produção também podem ser separados logicamente. O material recém-espelhado pode permanecer em uma área de quarentena até que validações adicionais sejam concluídas. Em ambientes mais críticos, a promoção deve exigir aprovação explícita, trilha de auditoria e segregação entre quem executa o espelhamento e quem autoriza o uso do release.
Organizações que utilizaram o oc-mirror durante o período de exposição devem revisar o histórico recente de importações, comparar digests e identificar mudanças inesperadas nos repositórios internos. Logs de registry, alterações de configuração, acessos privilegiados e eventos de promoção são evidências úteis para determinar se um conteúdo não previsto entrou na cadeia.
Por fim, equipes responsáveis pelo OpenShift precisam acompanhar o advisory da Red Hat e aplicar a correção assim que uma versão remediada for disponibilizada e validada para o ambiente. Pausar promoções totalmente automatizadas pode ser considerado em cenários de maior criticidade, mas deve ser entendido como controle operacional temporário, e não como substituto para a correção do produto.
Assinatura criptográfica é um processo, não apenas um algoritmo
A CVE-2026-75939 demonstra uma diferença essencial entre possuir criptografia e verificar criptografia corretamente. Uma assinatura digital robusta perde valor quando a aplicação consulta seu resultado no momento errado, ignora uma condição de erro ou confia apenas em parte das informações necessárias para estabelecer autenticidade.
Essa lógica também vale para controles corporativos. Uma empresa pode exigir assinatura de artefatos, manter registries privados e operar redes desconectadas e, ainda assim, continuar exposta se o processo de validação possuir um ponto cego. A segurança depende tanto dos algoritmos quanto da implementação, da identidade de quem publica, da proteção do caminho de distribuição e das regras utilizadas para promover conteúdo.
O artigo “Ataques de dentro para fora: quando a ameaça chega por uma dependência confiável” já havia destacado que a cadeia moderna precisa ser verificável do código ao runtime. A falha do OpenShift adiciona um exemplo concreto dessa lógica: até um processo construído para ambientes isolados pode se tornar vulnerável se a etapa encarregada de validar a confiança falhar.
Governança reduz a dependência de uma única barreira
Do ponto de vista de governança, a resposta ideal envolve Security, Plataforma, DevOps, Gestão de Mudanças e donos das aplicações. O inventário deve mostrar quais clusters dependem de conteúdo espelhado, quais registries participam do fluxo e quais identidades possuem permissão para importar, promover e implantar imagens.
A trilha de auditoria precisa permitir responder a perguntas simples, mas decisivas: de onde veio o artefato, qual digest foi validado, quem autorizou sua promoção, qual versão foi implantada e quais workloads passaram a utilizá-la. Quando essas respostas dependem de investigação manual em múltiplas ferramentas, a organização já possui um problema de tempo de resposta.
Controles de supply chain, portanto, não devem se limitar ao scanner de vulnerabilidades. Proveniência, verificação independente, privilégios mínimos, segregação de funções, logging e monitoramento de mudanças no registry formam uma defesa em profundidade capaz de reduzir a dependência de um único mecanismo.
\n\n
Conclusão
A CVE-2026-75939 chama atenção justamente porque atinge uma ferramenta usada para levar software a ambientes que, por desenho, procuram reduzir sua exposição externa. O paradoxo é apenas aparente: quanto menor o número de caminhos autorizados para dentro de uma infraestrutura isolada, mais crítico se torna garantir que cada um deles preserve a confiança de ponta a ponta.
O problema no oc-mirror não elimina o valor de arquiteturas desconectadas, mas reforça seus requisitos. Air gap, registry privado e assinatura digital são camadas importantes; nenhuma delas deve ser tratada como garantia absoluta quando utilizada isoladamente.
Para as organizações afetadas, a prioridade é combinar acompanhamento do fabricante com verificação independente de artefatos, proteção do caminho de importação, revisão das permissões do registry e auditoria dos releases recentemente espelhados. A pergunta operacional deixa de ser apenas “o ambiente está isolado?” e passa a ser “é possível provar que o software autorizado a entrar continua sendo exatamente o software que deveria ter entrado?”.
Referências
- Red Hat — CVE-2026-75939
- Red Hat Bugzilla — Bug 2517976
- Cyber Security News — Red Hat OpenShift Flaw Lets Attackers Bypass PGP Checks and Push Malicious Releases


Be the first to comment