
O mercado de seguros cibernéticos começa a reduzir uma das incertezas mais incômodas trazidas pela inteligência artificial: quando um incidente envolve IA, afinal, a perda está coberta? A resposta está ficando mais clara em alguns produtos, mas continua longe de ser universal — e depende cada vez mais de como o risco, o evento e a própria tecnologia aparecem definidos na apólice.
A expansão da inteligência artificial para processos corporativos, produtos digitais e operações de segurança levou o risco de IA para além da discussão tecnológica. Ele agora alcança também contratos, responsabilidade civil, propriedade intelectual, privacidade, continuidade de negócios e seguros. Em 22 de setembro de 2026, o Cybersecurity Dive chamou atenção para um movimento relevante: grandes seguradoras começaram a explicar de forma mais objetiva como pretendem tratar sinistros relacionados à IA.
A mudança é importante porque, durante anos, boa parte do mercado permaneceu silenciosa sobre esse tipo de exposição. Esse silêncio não significava necessariamente exclusão, mas deixava segurados e corretores diante de uma zona cinzenta: o incidente poderia ser enquadrado como um risco cibernético tradicional ou ser questionado por envolver uma tecnologia nova, um modelo generativo, um agente autônomo ou um fornecedor de IA?
Beazley confirma cobertura afirmativa para ataques com IA
A Beazley anunciou em 17 de setembro de 2026 que passou a oferecer linguagem afirmativa de cobertura para IA em suas apólices cyber e de tecnologia E&O. O objetivo declarado é deixar explícito que um ataque cibernético continua coberto mesmo quando o atacante utiliza inteligência artificial para aumentar velocidade, escala ou capacidade operacional.
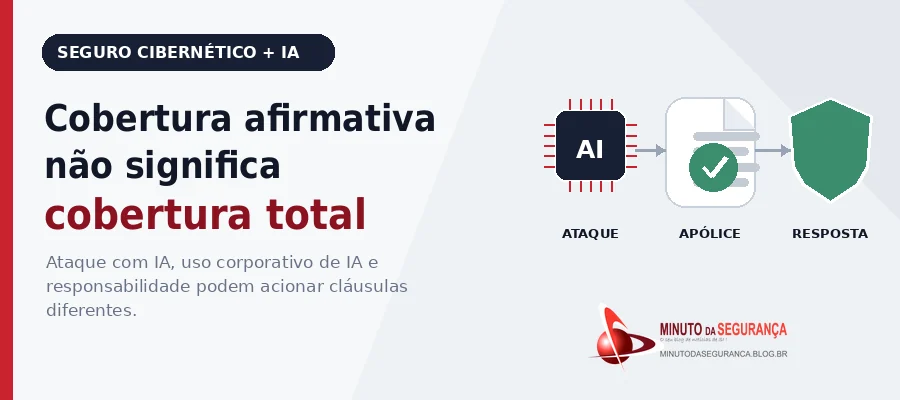
Esse ponto precisa ser interpretado com precisão. A cobertura afirmativa anunciada não significa que toda perda envolvendo inteligência artificial esteja automaticamente incluída. A própria Beazley ressalta que a cobertura efetiva permanece sujeita aos termos e condições da apólice emitida. Em outras palavras, o fato de a IA participar do incidente não elimina franquias, limites, exclusões, requisitos de notificação, condições precedentes ou definições contratuais.
A diferença prática está em reduzir a ambiguidade quando a IA é um meio utilizado pelo atacante. Um incidente de ransomware, comprometimento de credenciais, fraude por engenharia social ou intrusão automatizada pode continuar sendo tratado como um evento cibernético mesmo quando parte da cadeia ofensiva foi acelerada por modelos de IA.
“Ataque com IA” e “perda causada pelo uso de IA pela própria empresa” não são a mesma exposição. Um invasor usar IA para automatizar phishing é diferente de um agente corporativo executar uma ação errada, vazar dados, infringir direitos autorais ou tomar uma decisão inadequada. Essas situações podem acionar linhas, cláusulas e exclusões distintas.
RAND encontra um mercado ainda fragmentado
A clareza oferecida por alguns produtos contrasta com o quadro geral descrito pela RAND Corporation. Em relatório publicado em 16 de setembro de 2026, os pesquisadores Sasha Romanosky e Celine Robinson analisaram incidentes, processos judiciais, leis estaduais e registros de seguros nos Estados Unidos para entender como o mercado está respondendo aos riscos de inteligência artificial.
A conclusão é que a resposta ainda é desigual. Algumas seguradoras oferecem cobertura afirmativa para determinados riscos; outras registram exclusões amplas; e muitas continuam sem afirmar nem excluir explicitamente a exposição. Esse silêncio mantém parte das perdas aberta a disputa futura.
O relatório também mostra por que o problema não cabe apenas dentro do seguro cibernético. Entre os incidentes públicos de IA generativa analisados pela RAND, 84% estavam relacionados a desinformação ou deepfakes. Nos litígios norte-americanos, 60% envolviam alegações de propriedade intelectual ou uso indevido de conteúdo para treinamento de modelos. A exposição pode, portanto, atravessar cyber, tecnologia E&O, responsabilidade profissional, D&O, propriedade comercial e outras linhas.
O primeiro risco é acreditar que “IA” é uma categoria única
A inteligência artificial pode participar de um sinistro de várias maneiras. Ela pode ser usada pelo atacante, pode estar embutida em um produto vendido pela empresa, pode operar internamente como assistente ou agente, pode ser fornecida por um terceiro ou pode depender de uma infraestrutura compartilhada que falha simultaneamente para muitos clientes.
Essa diversidade muda a análise de cobertura. Um deepfake usado para induzir uma transferência fraudulenta pode envolver engenharia social e fraude. Um modelo que revela dados pessoais pode acionar privacidade e resposta a incidente. Um agente autônomo que altera configurações críticas pode gerar interrupção operacional. Um sistema que reproduz conteúdo protegido pode produzir uma disputa de propriedade intelectual. Um erro de recomendação pode migrar para responsabilidade profissional.
Por isso, a discussão madura não é “a apólice cobre IA?”. A pergunta útil é: qual evento ocorreu, qual dano foi produzido, por qual sistema, sob qual responsabilidade e em qual cobertura esse risco foi contratualmente enquadrado?
IA também cria risco de acumulação
Outro ponto relevante apontado pela RAND é o chamado risco de acumulação. Em seguros, esse problema aparece quando um único evento produz perdas correlacionadas em muitas organizações ao mesmo tempo.
A inteligência artificial aumenta essa preocupação porque empresas diferentes podem depender do mesmo modelo, do mesmo provedor de nuvem, da mesma API, da mesma infraestrutura de inferência ou de uma biblioteca comum. Uma falha sistêmica, uma vulnerabilidade em um modelo amplamente utilizado, uma interrupção de serviço ou uma mudança regulatória pode produzir sinistros simultâneos em centenas ou milhares de segurados.
Esse tipo de concentração é semelhante ao risco já conhecido em nuvem, cadeias de suprimento e grandes fornecedores de tecnologia, mas a IA adiciona novas dependências e torna mais difícil prever como uma falha técnica poderá se propagar entre setores e tipos de seguro.
O seguro não substitui controles de segurança
O seguro cibernético transfere parte do impacto financeiro, mas não reduz a probabilidade do incidente por si só. À medida que a IA amplia velocidade, autonomia e dependência de terceiros, a capacidade de demonstrar controles tende a se tornar ainda mais relevante para subscrição, renovação, investigação de sinistros e discussão de cobertura.
Organizações que utilizam IA precisam saber quais modelos e serviços estão em produção, quem os aprovou, quais dados processam, quais identidades utilizam, quais privilégios possuem e quais ações podem executar. Esse inventário deve incluir APIs, copilotos, agentes, integrações embutidas em SaaS e serviços adquiridos por áreas de negócio fora da governança tradicional.
O NIST AI Risk Management Framework reforça a importância de governança, mapeamento, medição e gestão contínua do risco. Na segurança de agentes e aplicações generativas, a OWASP também chama atenção para menor privilégio, limitação de ferramentas, aprovação humana para ações sensíveis e mecanismos de observabilidade.
Controles que ajudam antes e depois de um sinistro
Do ponto de vista operacional, alguns controles têm valor duplo: reduzem a probabilidade de incidente e melhoram a capacidade de reconstruir os fatos caso um sinistro seja apresentado.
Isso inclui manter inventário de aplicações e fornecedores de IA; registrar versão de modelos e mudanças relevantes; separar identidades humanas de identidades de serviço e agentes; restringir privilégios; exigir aprovação humana para transferências financeiras, alterações de configuração e outras ações críticas; manter logs capazes de associar usuário, modelo, ferramenta e resultado; classificar dados antes de permitir seu uso em prompts; revisar contratos de fornecedores; e testar planos de resposta considerando indisponibilidade ou comprometimento de serviços de IA.
Em fraudes por deepfake ou engenharia social, validação fora do canal original é especialmente importante. Uma solicitação de pagamento, alteração bancária ou redefinição de credencial não deve ser aprovada apenas porque a voz, a imagem ou a mensagem aparenta vir de um executivo conhecido.
O que revisar na apólice antes de precisar dela
A evolução do mercado torna recomendável uma revisão conjunta entre segurança, jurídico, gestão de riscos, financeiro, corretor e seguradora. O objetivo não deve ser apenas identificar se existe a palavra “IA” no contrato, mas entender como o texto trata eventos em que a tecnologia aparece como causa, ferramenta, produto, serviço ou dependência.
Definições de incidente de segurança, fraude, engenharia social, falha tecnológica, erro profissional, violação de privacidade, propriedade intelectual e interrupção de negócio merecem atenção. Também é importante verificar sub-limites, exclusões, período de espera, requisitos de consentimento para contratação de fornecedores de resposta, prazos de notificação e obrigações de preservação de evidências.
Para empresas que desenvolvem ou comercializam produtos com IA, a análise deve ir além do cyber tradicional e considerar tecnologia E&O, responsabilidade profissional e outras coberturas aplicáveis ao risco do produto.
Seguro e segurança precisam compartilhar o mesmo mapa de risco
O avanço de coberturas afirmativas é positivo porque reduz uma fonte de incerteza contratual. Mas ele também expõe um problema de governança: muitas organizações ainda não conseguem descrever com precisão onde utilizam IA, quais processos dependem dela e quais perdas poderiam surgir caso um modelo, agente ou provedor falhe.
Essa desconexão pode aparecer justamente no pior momento. Quando ocorre um incidente, a empresa precisa explicar rapidamente o que aconteceu, quais sistemas foram afetados, quais controles existiam, que dados estavam envolvidos e qual foi a sequência de eventos. Sem inventário e registros, o problema técnico se transforma também em problema de prova.
Conclusão
O mercado de seguros cibernéticos começa a dar respostas mais concretas para a nova realidade da inteligência artificial. Beazley explicitou cobertura para ataques em que IA participa da ofensiva; QBE afirmou tratar IA como amplificadora de riscos cibernéticos existentes; AIG informou não ter planos imediatos de adotar exclusões específicas citadas pelo mercado; e a Boxx adicionou cobertura para engenharia social e falhas de segurança impulsionadas por IA.
Ainda assim, o relatório da RAND mostra que o mercado permanece fragmentado. Cobertura afirmativa, exclusão e silêncio contratual convivem lado a lado — e os riscos de IA atravessam várias linhas de seguro.
Para as empresas, a consequência é clara: o seguro deve fazer parte da estratégia de resiliência, mas não pode ser usado como substituto de governança, arquitetura e controles. Quanto mais a IA ganha autonomia e acesso a dados e sistemas, mais importante se torna combinar prevenção técnica, evidência operacional e linguagem contratual precisa.
Referências
Cybersecurity Dive — Insurance sector begins to offer clarity on AI-related cyber claims
Beazley — Beazley confirms affirmative AI cyber cover
RAND — The Insurability of Artificial Intelligence
NIST — AI Risk Management Framework
OWASP GenAI Security Project

Be the first to comment