

Uma cadeia de exploração apelidada de MikroTrick combina falhas no processo de autenticação SSH do RouterOS e pode permitir o controle administrativo de roteadores MikroTik sem senha. Há confirmação de exploração ativa contra dispositivos com SSH exposto à Internet, o que transforma a atualização em medida urgente — mas não suficiente para excluir comprometimento anterior.
MikroTrick saiu do laboratório e chegou a roteadores expostos
O alerta ganhou peso porque há evidência de uso real. O CERT Polska informou ter identificado seis vulnerabilidades no RouterOS e confirmou que atacantes vinham explorando a combinação batizada de MikroTrick para assumir dispositivos cujo serviço SSH estava acessível por redes públicas. A MikroTik publicou correções e recomenda a atualização imediata, além de restringir interfaces administrativas a redes confiáveis.
A pesquisa técnica publicada pela Bishop Fox em 17 de setembro reproduziu a cadeia completa em ambiente controlado e encontrou, em testes autorizados, artefatos compatíveis com persistência em roteadores expostos. O ponto mais importante para as organizações é separar duas perguntas: o equipamento continua vulnerável e o equipamento já foi comprometido. O patch responde à primeira. A segunda exige investigação.
Como duas falhas quebram a fronteira de confiança do SSH
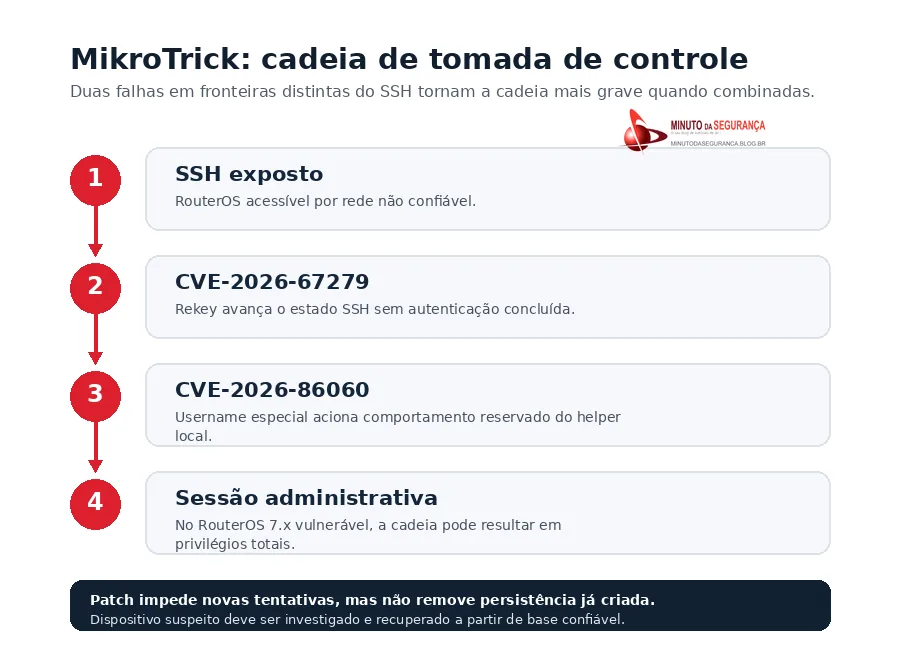
A cadeia explorada combina a CVE-2026-67279 com a CVE-2026-86060. Na primeira, um cliente SSH não autenticado pode solicitar uma renegociação de chaves e fazer a sessão avançar para uma fase que deveria estar disponível somente depois do login. Isso permite abrir um canal de sessão e alcançar funcionalidades que, em condições normais, exigiriam uma identidade validada.
A segunda falha está na forma como o RouterOS trata determinados nomes de usuário ao encaminhá-los para um componente local responsável por identidade e permissões. Em versões vulneráveis, uma entrada especialmente preparada pode ser interpretada como uma instrução reservada ao helper local. A Bishop Fox demonstrou que, no RouterOS 7.x afetado, essa combinação pode resultar em uma sessão com privilégios administrativos completos.
O risco vai além da administração do roteador
Um roteador comprometido ocupa uma posição privilegiada entre usuários, servidores, filiais, serviços internos e a Internet. Dependendo da arquitetura, o invasor pode alterar rotas, DNS, regras de firewall, túneis e configurações de proxy, criar contas, scripts e tarefas agendadas, ou usar o equipamento como ponto de apoio para novas ações. Mesmo quando o tráfego é criptografado, o controle da borda amplia as possibilidades de observação, redirecionamento, indisponibilidade e movimento contra ativos internos.
O impacto também alcança governança e resposta a incidentes. Alterações em um equipamento de rede podem permanecer por mais tempo do que os registros locais disponíveis. A Bishop Fox observou que o histórico volátil de login nem sempre cobria o período suspeito, enquanto objetos persistentes de configuração continuavam presentes. Isso torna usuários privilegiados, scripts, schedulers, túneis, proxies e histórico de configuração fontes relevantes para investigação.
Atualizar é obrigatório, mas não encerra a resposta
A MikroTik corrigiu as falhas nas versões 7.24.2, 7.23.4 e 6.49.21, além da linha beta 7.25 beta 3. O fabricante recomenda que o SSH não fique aberto a redes não confiáveis e sugere acesso administrativo por VPN, como WireGuard, em vez de expor portas de gerenciamento diretamente à Internet.
Após a atualização, o RouterOS pode sinalizar o estado Flagged quando detecta determinados indícios conhecidos de alteração não autorizada. Esse mecanismo ajuda, mas não deve ser tratado como atestado de integridade: o próprio CERT Polska ressalta que a ausência do marcador não comprova que o equipamento esteja limpo.
Medidas de proteção e resposta recomendadas
- Atualizar imediatamente para 6.49.21, 7.23.4, 7.24.2 ou versão posterior aplicável à linha utilizada.
- Eliminar exposição desnecessária do SSH e de outras interfaces administrativas a redes públicas; restringir por firewall e preferir VPN para administração remota.
- Revisar contas e privilégios, procurando usuários desconhecidos ou alterações recentes incompatíveis com a operação normal.
- Inspecionar scripts, schedulers, proxies e túneis, além do histórico de configuração e logs remotos disponíveis.
- Verificar o estado Flagged, sem assumir que sua ausência significa segurança.
- Preservar evidências antes de resetar equipamentos suspeitos, quando o contexto de resposta a incidentes exigir análise.
- Reconstruir a partir de uma configuração confiável quando houver indícios de comprometimento e rotacionar senhas, chaves e demais segredos armazenados ou potencialmente observados pelo roteador.
A borda precisa ser tratada como ativo crítico
O caso MikroTrick mostra por que roteadores corporativos não devem ser administrados como componentes passivos. Eles executam software complexo, concentram privilégios e ficam posicionados em um ponto sensível da arquitetura. Quando uma falha de estado em um protocolo se combina com validação inadequada de dados em outro componente, um detalhe de implementação pode se transformar em comprometimento total.
Para as organizações, a resposta adequada combina gestão de vulnerabilidades, redução da superfície de administração, monitoramento de mudanças e capacidade de reconstrução segura. Em incidentes desse tipo, “versão corrigida” e “equipamento confiável” não são sinônimos.
Referências
Critical vulnerabilities in MikroTik RouterOS are being actively exploited. Immediate update recommended
Vulnerabilities in Mikrotik RouterOS software
September 2026 vulnerability
MikroTrick: Inside the RouterOS Takeover Chain
MikroTrick Attack Lets Hackers Gain Full Admin Control of MikroTik Routers Without Login
Be the first to comment