
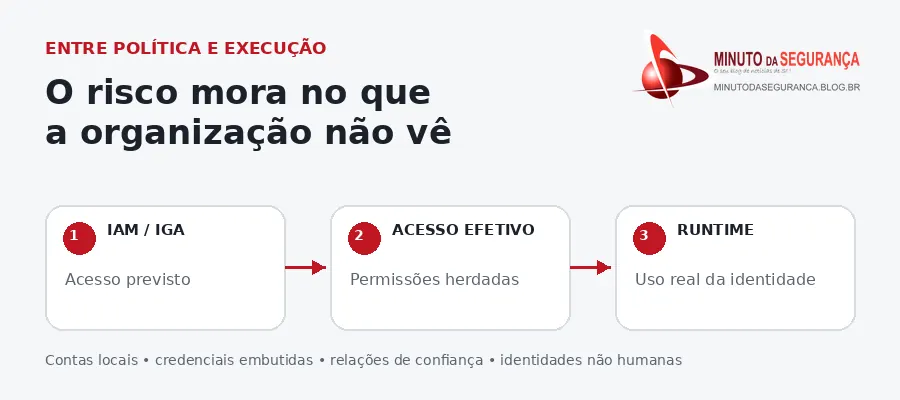
Em ambientes híbridos, multicloud e altamente automatizados, conhecer as contas cadastradas deixou de ser suficiente. A segurança passa a depender da capacidade de enxergar todas as identidades — humanas e não humanas —, compreender seus privilégios efetivos e verificar como esses acessos são realmente utilizados em tempo de execução. A diferença entre o acesso previsto pela política e o acesso que de fato existe é uma das zonas mais perigosas da segurança de identidade em 2026.
O ponto cego entre o acesso planejado e o acesso real
Durante anos, programas de Identity and Access Management (IAM) foram estruturados para responder perguntas essencialmente administrativas: quem é o usuário, a quais grupos pertence, quais aplicações recebeu e quando seu acesso deve ser revogado. Esse modelo continua indispensável, mas a expansão de SaaS, cloud, APIs, automações e workloads criou uma segunda realidade que nem sempre aparece nos relatórios de governança.
Uma plataforma de IAM registra a intenção: quem deveria acessar determinado recurso, sob quais condições e por quanto tempo. Já aplicações, sistemas operacionais, clouds e serviços registram a execução: qual credencial realmente autenticou, qual permissão foi exercida, qual caminho de confiança foi utilizado e qual recurso foi alcançado. É justamente entre essas duas camadas que surgem contas locais esquecidas, credenciais incorporadas em aplicações, contas de serviço sem proprietário, integrações legadas, permissões herdadas e relações de confiança que não aparecem de forma clara no provedor central de identidade.
Esse conceito é tratado pela referência que motivou este artigo como identity visibility: a capacidade de ver continuamente as identidades existentes, o que elas podem acessar e como esse acesso é usado na prática. O ponto importante é que visibilidade não deve ser confundida com uma fotografia periódica do diretório. Ela exige inventário, mapeamento de relacionamentos e telemetria operacional.
Por que a superfície de ataque de identidade cresceu
A transformação digital multiplicou o número de identidades e, principalmente, os tipos de identidade. Além de funcionários e administradores, organizações operam contas de serviço, chaves de API, service principals, workloads, pipelines de CI/CD, robôs de automação, dispositivos, aplicações SaaS e agentes de IA. Muitos desses elementos não seguem o ciclo tradicional de admissão, movimentação e desligamento associado ao RH.
O risco aumenta porque invasores não precisam necessariamente instalar malware para causar impacto. O MITRE ATT&CK classifica o abuso de Valid Accounts (T1078) como técnica capaz de apoiar acesso inicial, persistência, escalada de privilégio e evasão de defesa. Quando uma credencial legítima é roubada e utilizada dentro dos privilégios que já possui, parte da atividade pode se parecer com operação normal. Isso desloca a defesa de uma lógica centrada apenas em bloquear código malicioso para outra que também precisa compreender comportamento, contexto e privilégio.
Em cloud, o problema é ainda mais complexo. AWS, Microsoft Azure/Entra, Google Cloud e aplicações SaaS representam identidades e permissões de maneiras diferentes. Uma mesma pessoa ou aplicação pode atravessar federações, grupos aninhados, papéis assumidos, permissões delegadas e relações entre contas. Se cada ambiente for analisado isoladamente, o caminho completo de privilégio pode permanecer invisível.
Permissão nominal não é permissão efetiva
Um dos erros mais perigosos é assumir que a função exibida em um console corresponde exatamente ao poder real daquela identidade. Na prática, privilégios podem ser ampliados por herança, associação a grupos, delegações, compartilhamento de credenciais, papéis encadeados e relações de confiança entre ambientes.
Uma conta aparentemente comum pode, por exemplo, pertencer a um grupo que permite assumir uma role privilegiada em outra conta cloud. Uma aplicação pode usar uma conta de serviço compartilhada com acesso administrativo. Um workload pode receber um token com escopo maior que o necessário. Um administrador pode manter privilégios que deixou de usar há meses, mas que continuam disponíveis para um invasor caso a conta seja comprometida.
Por isso, a análise madura precisa sair do “qual papel está atribuído?” para “o que essa identidade consegue efetivamente fazer?”. Essa mudança é especialmente relevante para movimentação lateral baseada em identidade, em que o atacante avança por relações de confiança e permissões em vez de depender exclusivamente de caminhos de rede.
Identidades não humanas exigem o mesmo rigor de governança
Contas de serviço, chaves de API, certificados, service principals e identidades de workload frequentemente nascem fora dos processos tradicionais de IAM. São criadas por equipes de desenvolvimento, ferramentas de infraestrutura como código, pipelines de automação ou integrações entre aplicações. Sem controles adequados, podem permanecer ativas por anos, sem proprietário definido e com credenciais de longa duração.
O problema não é apenas de inventário. Uma identidade não humana ligada ao plano de controle de uma infraestrutura pode criar novos acessos, modificar configurações, alterar logging ou desativar mecanismos de segurança. Da mesma forma, agentes de IA com permissões delegadas podem executar ações em múltiplos sistemas em uma velocidade incompatível com revisões manuais.
A governança dessas identidades deve incluir pelo menos propósito explícito, responsável humano, privilégio mínimo, prazo de validade ou rotina de rotação, mecanismo de revogação e monitoramento do uso. Sempre que possível, credenciais estáticas e de longa duração devem ser substituídas por identidades de workload, federação e credenciais efêmeras.
O risco para o negócio vai além do comprometimento de uma conta
A falta de visibilidade amplia o impacto de incidentes porque reduz a capacidade de responder a perguntas básicas durante uma investigação: quais recursos essa identidade alcançava, quais privilégios estavam disponíveis, quais foram efetivamente utilizados, quais sessões continuam válidas e quais outras identidades podem ter sido alcançadas a partir dela.
Esse déficit também afeta auditoria e compliance. Uma certificação de acesso baseada apenas em sistemas integrados à ferramenta de governança pode produzir uma falsa sensação de cobertura. Se aplicações locais, contas fora do SSO ou credenciais técnicas não entram no processo, a ausência delas no relatório não significa ausência de risco.
Do ponto de vista operacional, a consequência pode ser uma combinação de resposta mais lenta, revogação incompleta, maior blast radius, fraude, exposição de dados, interrupção de serviços e dificuldade para demonstrar que controles de acesso estão funcionando como desenhados.
Visibilidade de identidade como camada de observabilidade
A principal evolução de maturidade consiste em tratar visibilidade de identidade como uma camada de observabilidade que conecta IAM, IGA, PAM, cloud, aplicações e operações de segurança. Ela não substitui essas disciplinas. Seu papel é verificar se a arquitetura de identidade planejada corresponde ao ambiente realmente existente.
O NIST SP 800-207 estabelece que Zero Trust não concede confiança implícita com base na localização de rede e enfatiza decisões explícitas de autenticação e autorização. Projetos de implementação do NIST também destacam privilégio just-enough e just-in-time, avaliação contínua de acesso e uso de contexto de risco. Para que esse modelo funcione, a organização precisa observar continuamente as identidades e os sinais que influenciam suas decisões.
Em outras palavras, não basta ter MFA, PAM, um IdP robusto ou campanhas periódicas de recertificação se partes relevantes do ambiente permanecem fora da visão. A maturidade aparece quando a organização consegue correlacionar o que foi concedido com o que foi utilizado e identificar rapidamente divergências.
Como construir um programa prático de visibilidade
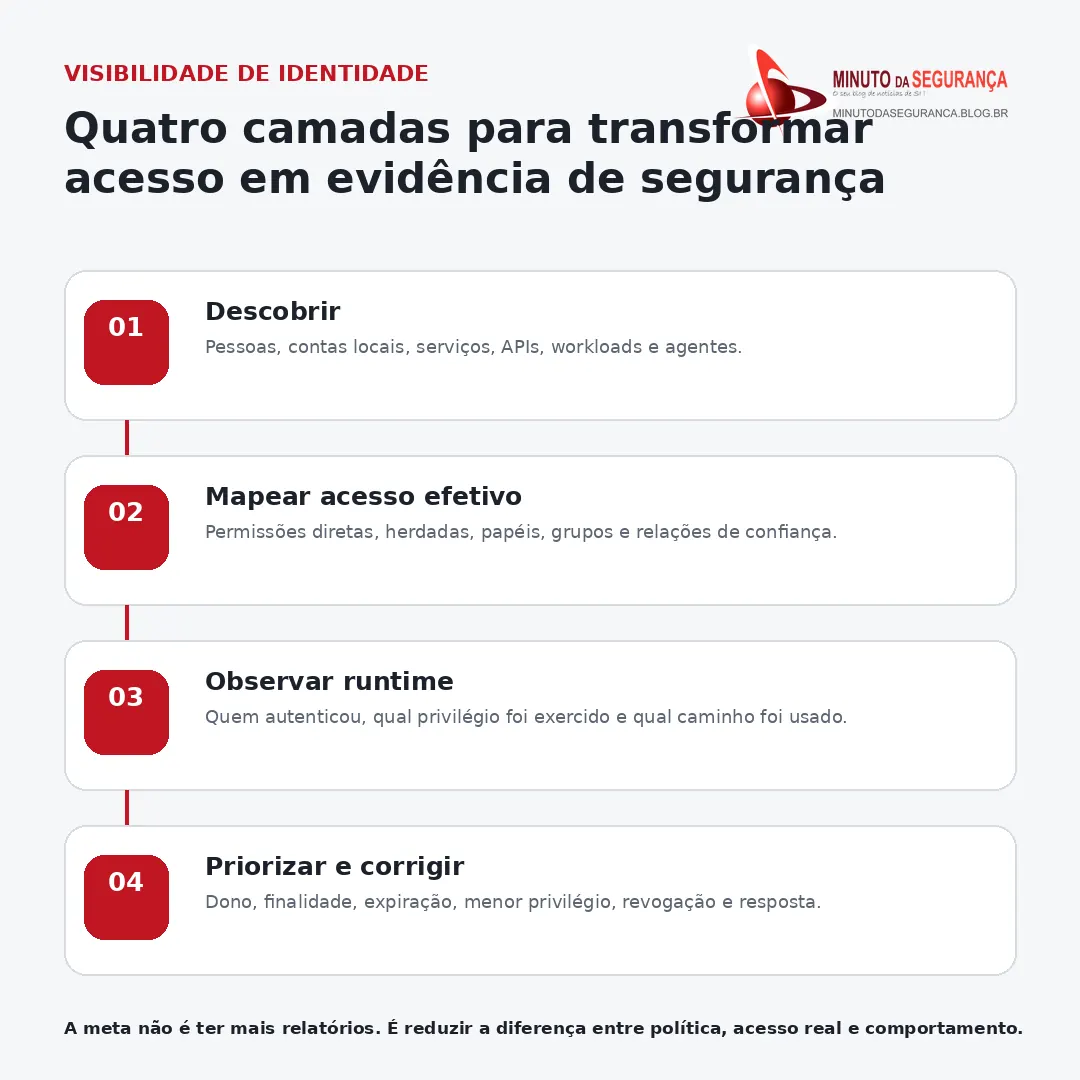
O primeiro passo é definir escopo por risco. Em vez de tentar descobrir todo o ambiente de uma única vez, a organização pode começar pelos ativos críticos: sistemas financeiros, infraestrutura de produção, consoles de administração, diretórios, clouds, dados sensíveis e aplicações que suportam processos essenciais.
A partir daí, o inventário deve combinar fontes centrais e descoberta direta nos próprios sistemas. O objetivo é identificar também aquilo que não foi registrado: contas locais, autenticações legadas, credenciais embutidas, service accounts e integrações fora do SSO. Cada identidade deve ser ligada a um proprietário, a uma finalidade e a uma política de revisão ou expiração.
O passo seguinte é calcular acesso efetivo. Isso envolve resolver grupos aninhados, heranças, roles, consentimentos, relações entre contas, permissões de recursos e delegações. O resultado precisa responder não apenas “qual acesso foi atribuído?”, mas “qual capacidade real essa identidade possui?”.
Por fim, a telemetria de autenticação e de uso deve ser correlacionada ao mapa de privilégios. Contas dormentes com acesso sensível, administradores sem MFA resistente a phishing, credenciais que nunca foram rotacionadas, identidades sem proprietário e privilégios de produção nunca utilizados são exemplos de sinais que podem orientar redução de exposição.
Controles que reduzem a exposição
Uma estratégia consistente combina governança e controles técnicos. Privilégios permanentes devem ser reduzidos em favor de elevação temporária e acesso just-in-time; contas administrativas devem passar por autenticação forte e monitoramento; credenciais técnicas devem ter curta duração; identidades não humanas precisam de proprietário e ciclo de vida; e acessos não utilizados devem ser removidos com base em evidência, não apenas em campanhas anuais.
Também é importante integrar sinais de IdP, PAM, aplicações, cloud, EDR e SIEM para detectar anomalias de identidade em contexto. Uma autenticação válida pode se tornar suspeita quando combinada com origem incomum, novo dispositivo, elevação inesperada de privilégio, acesso a um ativo sensível ou comportamento diferente do padrão histórico daquela identidade.
Métricas úteis incluem identidades órfãs, privilégios dormentes, contas administrativas fora do PAM, credenciais sem rotação, aplicações fora do SSO, identidades sem MFA, caminhos de privilégio até ativos críticos, tempo entre desligamento e revogação efetiva e percentual de identidades não humanas com proprietário e expiração definidos.
Notícias Relacionadas
Zero-day no Cisco ISE expõe um problema maior: autenticação frágil em endpoints de API
CVE-2026-89049 no AWS SSM Agent: falha de SSRF pode expor credenciais IAM
Falha CVSS 10 no Microsoft Entra ID permitia execução remota de código
Conclusão
Em 2026, segurança de identidade deixou de ser apenas uma questão de provisionar contas e aplicar políticas. A superfície real é formada pelas identidades que existem, pelos privilégios que efetivamente acumulam e pela maneira como esses privilégios são exercidos em cada aplicação, cloud e fluxo automatizado.
A organização que enxerga apenas o diretório central conhece uma parte do problema. A que correlaciona identidades, permissões, relações de confiança e comportamento consegue transformar governança de acesso em uma capacidade contínua de segurança. Esse é o salto entre administrar identidades e tornar a identidade efetivamente observável.
O objetivo não é construir mais um painel. É reduzir a diferença entre o acesso planejado e o acesso real, eliminar privilégios sem propósito, detectar abuso de contas válidas e produzir evidências confiáveis de que autenticação, autorização e revogação funcionam onde realmente importam.
Referências
The Hacker News — Identity Visibility in 2026: The Foundation of Identity Security
NIST — SP 800-207, Zero Trust Architecture
NIST — SP 800-207A, Zero Trust Architecture Model for Cloud-Native Applications
MITRE ATT&CK — T1078: Valid Accounts


Be the first to comment