

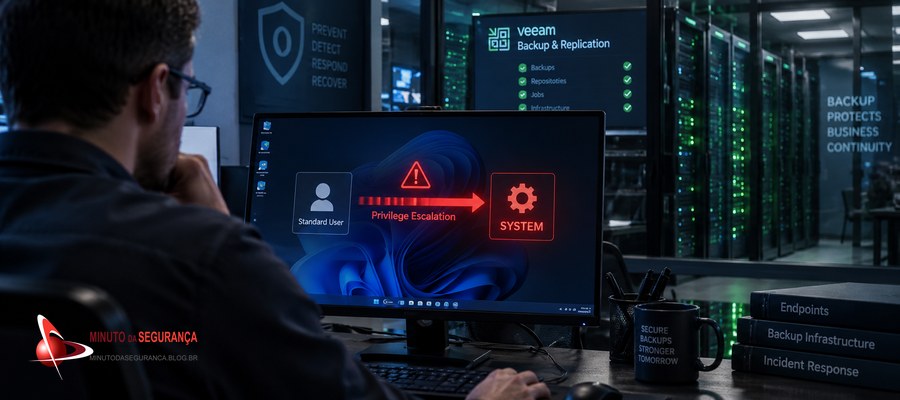
Uma falha de escalonamento local de privilégios no Veeam Agent for Microsoft Windows permite que um usuário com acesso limitado ao endpoint alcance permissões de NT AUTHORITY\SYSTEM. A vulnerabilidade, rastreada como CVE-2026-32996, já possui código de prova de conceito público e afeta versões 13 vulneráveis. Embora a referência que motivou esta análise use a expressão “actively exploited”, as fontes oficiais e técnicas consultadas pelo Minuto da Segurança não confirmam, até 22 de setembro de 2026, exploração em ataques reais. O cenário confirmado é de divulgação pública do método e de um PoC funcional — o suficiente para elevar a prioridade de correção.
O PoC público muda o nível de urgência
A CVE-2026-32996 foi divulgada originalmente pela Veeam em maio de 2026 como uma vulnerabilidade de severidade alta, com pontuação CVSS v4.0 de 7,3. O problema afeta o Veeam Agent for Microsoft Windows em implantações associadas ao Veeam Backup & Replication 13.0.1.2067 e builds anteriores da versão 13. A correção foi incorporada ao Veeam Backup & Replication 13.0.2.29 e, no agente, à build 13.0.3.1220.
O fator que muda o risco operacional é a publicação, em 14 de setembro, de uma análise técnica acompanhada de prova de conceito. A disponibilidade do PoC reduz significativamente o esforço necessário para reproduzir a exploração depois que um invasor já conquistou acesso local com poucos privilégios. Isso não transforma a falha em uma vulnerabilidade remota nem prova que ela esteja sendo usada em campanhas reais, mas encurta a distância entre uma vulnerabilidade conhecida e uma técnica reutilizável em cadeias pós-comprometimento.
Como a falha funciona
O Veeam Agent utiliza o serviço privilegiado VeeamEndpointBackupSvc para executar operações administrativas no Windows. A interface do agente se comunica com esse serviço por gRPC sobre um named pipe local, \\.\pipe\Veeam\VAW\ServiceConnectionPipe. A pesquisa publicada pelo analista suce0155 mostra que o mecanismo de elevação mantém uma identidade administrativa associada a um identificador de sessão gerado pelo cliente.
O problema aparece porque esse identificador de sessão pode ser reutilizado sem estar suficientemente vinculado à identidade original ou à conexão que realizou a elevação. Para agravar o cenário, identificadores de sessões elevadas são registrados no arquivo C:\ProgramData\Veeam\Endpoint\Svc.VeeamEndpointBackup.log, que, segundo a análise técnica, pode ser lido por usuários locais comuns. O registro da CVE também classifica a fraqueza como CWE-532, relacionada à inserção de informação sensível em arquivos de log.
Na prática, um usuário local de baixo privilégio pode localizar um identificador válido de uma sessão elevada e apresentá-lo novamente ao serviço. Enquanto essa sessão permanecer ativa, o serviço pode interpretar a solicitação como autorizada e executar comandos com privilégios de SYSTEM. O PoC público demonstra esse resultado executando whoami sob NT AUTHORITY\SYSTEM.
Por que uma escalada local em um agente de backup é especialmente relevante
Uma vulnerabilidade local costuma receber menos atenção do que uma execução remota de código porque exige algum tipo de acesso prévio. Esse requisito, entretanto, não reduz sua utilidade para um atacante que já entrou no ambiente por phishing, malware, credenciais roubadas, acesso remoto comprometido ou outra vulnerabilidade. Em operações reais, o primeiro acesso raramente é o objetivo final. O invasor precisa elevar privilégios, desabilitar controles, coletar credenciais, manter persistência e avançar para ativos de maior valor.
É nesse ponto que a função do Veeam torna a falha mais sensível. Agentes e servidores de backup operam próximos de dados críticos, credenciais administrativas, repositórios e processos de recuperação. Um endpoint de administração ou um servidor utilizado por operadores de backup pode oferecer ao atacante um caminho privilegiado para alcançar recursos que deveriam permanecer disponíveis justamente durante um incidente.
O Blog já registrou esse padrão em episódios anteriores. Em Ransomware explora vulnerabilidade do software de backup Veeam, uma falha diferente — CVE-2023-27532 — foi efetivamente usada por uma operação de ransomware. Em Ransomware mira backups em 96% dos ataques, os dados analisados mostram por que criminosos procuram neutralizar a capacidade de recuperação antes de ampliar a extorsão. Os dois casos não devem ser confundidos com a CVE-2026-32996, mas ajudam a explicar por que vulnerabilidades em componentes de backup exigem tratamento prioritário.
Notícias Relacionadas
- Ransomware explora vulnerabilidade do software de backup Veeam
- Ransomware mira backups em 96% dos ataques
- Zero-day no Avast permite obter privilégios SYSTEM e acessar SAM do Windows
O impacto pode ultrapassar o endpoint
Se a exploração ocorrer em uma estação comum, o invasor passa a controlar aquele Windows com o maior nível de privilégio local. Isso pode permitir acesso a credenciais armazenadas, alteração de configurações de segurança, criação de persistência, adulteração de logs e execução de ferramentas que antes seriam bloqueadas para um usuário comum.
Em equipamentos utilizados por administradores, help desk, operadores de backup ou equipes de infraestrutura, o risco é maior porque o comprometimento local pode oferecer acesso indireto a credenciais, consoles de administração e outros sistemas. O impacto potencial deixa de ser apenas técnico e passa a atingir continuidade operacional, capacidade de recuperação e tempo de resposta ao incidente.
O paralelo com a recente análise do Blog sobre PAYLOAD e o abuso de Group Policy no Active Directory é importante: ataques modernos combinam etapas. Uma credencial limitada, uma vulnerabilidade local e uma ferramenta administrativa legítima podem, em conjunto, produzir alcance muito maior do que cada elemento isoladamente sugeriria.
Como reduzir a exposição
A medida principal é atualizar. Organizações que utilizam Veeam Backup & Replication 13 devem verificar imediatamente se ainda executam 13.0.1.2067 ou builds anteriores e migrar para 13.0.2.29 ou superior. Para o Veeam Agent for Microsoft Windows, a Veeam registra a correção a partir da build 13.0.3.1220. Como versões mais recentes já existem, a prática mais segura é adotar uma versão atualmente suportada e compatível com o ambiente, em vez de parar apenas na primeira build corrigida.
A priorização deve considerar o contexto do ativo. Servidores, estações compartilhadas, endpoints de administradores, máquinas utilizadas por operadores de backup e equipamentos que concentram acessos privilegiados devem receber precedência. Até que a atualização esteja concluída, vale reduzir logons interativos desnecessários, revisar contas locais, restringir o uso de contas administrativas e impedir que tarefas de rotina sejam executadas com privilégios maiores do que o necessário.
O monitoramento também precisa ser reforçado. Equipes de SOC podem procurar processos inesperados executados como SYSTEM em contexto relacionado ao serviço do Veeam, alterações incomuns em ferramentas de segurança, criação de persistência e sinais subsequentes de coleta de credenciais ou movimento lateral. A leitura do arquivo de log, isoladamente, não representa prova de exploração e pode ocorrer por motivos legítimos; o valor está na correlação entre acesso local, sessão elevada, execução anômala e atividade posterior.
Também não é aconselhável improvisar alterações de permissões em arquivos ou serviços do Veeam como substituto do patch. A própria recomendação do fabricante é atualizar, e mudanças não suportadas podem introduzir falhas operacionais justamente em um componente de recuperação.
Backup precisa ser tratado como infraestrutura crítica de segurança
Mesmo depois da correção da CVE, o episódio reforça uma necessidade estrutural: o ambiente de backup não deve ser administrado como apenas mais um servidor da rede. Contas de administração precisam ser separadas das identidades de uso cotidiano, com MFA quando suportado, privilégios mínimos, estações administrativas dedicadas e segmentação de rede. A infraestrutura de backup deve evitar exposição direta à Internet e limitar caminhos de gerenciamento a origens explicitamente autorizadas.
Backups imutáveis ou logicamente isolados continuam sendo importantes porque uma escalada de privilégios no Windows não deve significar, automaticamente, a capacidade de destruir todos os pontos de recuperação. A organização também precisa testar restaurações, validar credenciais de recuperação e manter cópias capazes de sobreviver ao comprometimento do domínio ou das estações administrativas.
Se houver suspeita de que um sistema vulnerável foi explorado, instalar a atualização é apenas uma parte da resposta. A investigação deve verificar persistência, credenciais expostas, ferramentas de segurança desativadas, movimentação lateral e acesso aos componentes de backup. Corrigir a vulnerabilidade interrompe o vetor, mas não remove ações que um invasor possa ter realizado antes da atualização.
Conclusão
A CVE-2026-32996 mostra como uma falha aparentemente restrita ao endpoint pode ganhar importância quando atinge um agente que opera com privilégios elevados e participa da estratégia de recuperação da organização. O PoC público torna a exploração mais acessível para quem já conseguiu um primeiro acesso local e, por isso, reduz a margem para adiar a atualização.
Ao mesmo tempo, a classificação do risco precisa permanecer precisa. Até 22 de setembro de 2026, as fontes consultadas não apresentam evidência pública suficiente para afirmar que a vulnerabilidade esteja sendo explorada ativamente em ataques reais. O que está confirmado é uma vulnerabilidade de alta severidade, um método técnico reproduzível, um PoC público e versões corrigidas disponíveis.
Para empresas, a decisão prática é direta: corrigir rapidamente os agentes vulneráveis, investigar sinais de abuso quando houver exposição relevante e usar o episódio para revisar se a infraestrutura de backup está realmente protegida como um ativo de segurança e continuidade — e não apenas como um mecanismo de cópia de dados.
Veja também
- Ransomware mira backups em 96% dos ataques
- Imutabilidade é essencial para proteger os dados de backup
- Resiliência contra ransomware: um guia de ações essenciais
- O resgate não é o custo do ransomware
- Zero-day no Avast permite obter privilégios SYSTEM e acessar SAM do Windows
Referências
Veeam Agent Flaw Actively Exploited to Gain SYSTEM Privileges on Windows
Vulnerabilities Resolved in Veeam Backup & Replication 13.0.2
List of Security Fixes and Improvements in Veeam Agent for Microsoft Windows



Be the first to comment