
Em vez de insistir em uma conta, o password spraying distribui poucas senhas prováveis entre muitos usuários. A técnica explora previsibilidade e lacunas de autenticação, mas também pode integrar testes de intrusão autorizados para avaliar prevenção, detecção e resposta.
Uma organização pode exigir letras maiúsculas, números e caracteres especiais e ainda aceitar senhas previsíveis. Quando funcionários escolhem combinações semelhantes, cumprir a regra de complexidade deixa de ser uma boa evidência de resistência a ataques. O password spraying, também chamado de spray de senhas, explora justamente essa diferença entre uma senha formalmente aceita e um segredo difícil de adivinhar. [1] O assunto merece atenção também na contratação de consultorias. Um teste que identifica uma senha fraca, mas não verifica o resultado da autenticação nem o comportamento da defesa, entrega uma fotografia incompleta. Para o gestor, importa saber se houve acesso, quais recursos estavam expostos e se a equipe de segurança teria condições de interromper uma intrusão real.
O que é password spraying
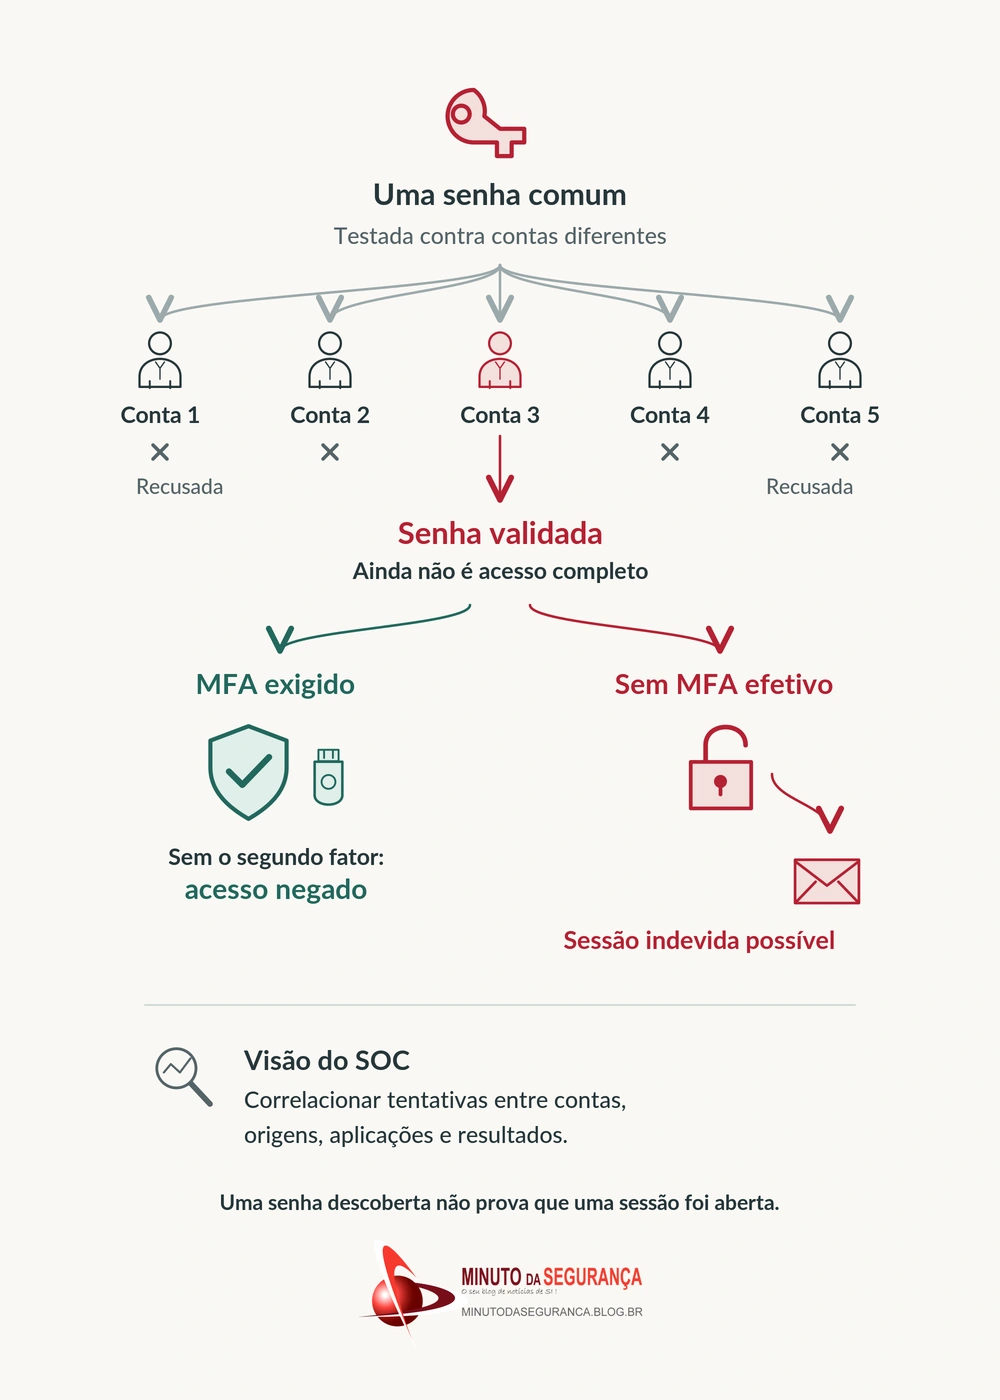
No password spraying, o atacante tenta uma mesma senha, ou um pequeno conjunto de senhas comuns, em contas diferentes. O MITRE ATT&CK registra o comportamento como T1110.003, uma subtécnica de força bruta associada ao acesso a credenciais. O alvo pode ser um portal corporativo, serviço de acesso remoto, aplicação em nuvem ou mecanismo de autenticação interno. A comparação ajuda a separar conceitos. Na adivinhação tradicional, muitas senhas são testadas contra uma conta; no spraying, poucas senhas são distribuídas entre muitas contas. Já o credential stuffing reutiliza pares de usuário e senha obtidos anteriormente, normalmente em vazamentos. O primeiro explora previsibilidade; o segundo, reutilização de credenciais. Não são nomes diferentes para a mesma técnica. [2] Em um exemplo hipotético, diferentes funcionários adotam senhas baseadas no nome da empresa e em um ano. O invasor não precisa conhecer a senha de cada pessoa: uma escolha previsível pode coincidir com a de algum usuário. A analogia é testar uma chave comum em várias portas, em vez de experimentar um grande molho de chaves em uma única fechadura. Distribuir as tentativas procura evitar os bloqueios associados a muitas falhas na mesma identidade. Isso não torna a atividade indetectável nem garante que as contas permanecerão desbloqueadas. O resultado depende dos controles do serviço, da correlação entre eventos e das políticas aplicadas à autenticação. [1]
Senha descoberta não é conta invadida
Uma distinção muda tanto a resposta a incidentes quanto a qualidade de um pentest: validar uma senha não equivale a obter uma sessão autenticada. O roteiro de investigação da Microsoft separa comprometimento da senha de comprometimento da conta. A autenticação multifator, ou MFA, pode impedir o acesso mesmo quando o primeiro fator foi descoberto. [3] A conclusão deve vir da evidência, não apenas de uma mensagem exibida pela ferramenta. O relatório precisa diferenciar tentativa recusada, senha validada com acesso barrado por outro controle e sessão efetivamente obtida. Na última situação, ainda resta apurar quais permissões estavam disponíveis. Confundir essas etapas tanto pode exagerar um achado quanto esconder uma exposição relevante.
Uma conta esquecida pode ampliar o impacto
Em janeiro de 2024, a Microsoft informou que o grupo rastreado como Midnight Blizzard havia comprometido, por password spraying, uma conta de um ambiente legado de testes que não tinha MFA habilitado. A investigação descreveu o abuso posterior de aplicações OAuth e permissões para acessar o correio corporativo. Trata-se de um exemplo histórico, não de um incidente novo. [4] A lição para outras empresas está nas relações de confiança. Classificar um ambiente como “teste” não o torna irrelevante quando suas identidades ou aplicações mantêm acesso a produção. Em uma análise de risco, uma conta pouco utilizada, mas com permissões abrangentes, pode merecer prioridade maior que uma conta cotidiana com acesso estritamente limitado. Como cenário de negócio, uma caixa de correio comprometida pode expor negociações e facilitar fraudes; uma identidade administrativa pode colocar configurações, dados e serviços em risco. Esses desdobramentos não são automáticos. Dependem das permissões concedidas e dos controles seguintes, e devem ser apresentados como possibilidades até que existam evidências de sua ocorrência. Essa cautela aparece na cobertura do Blog sobre o PAYLOAD e o abuso de Group Policy: o acesso inicial envolveu uma credencial válida comprometida, mas sua origem não foi confirmada. Password spraying foi uma hipótese considerada, não um fato demonstrado. O caso ajuda a discutir impacto de identidade sem transformar uma possibilidade em atribuição técnica.
Como reduzir a exposição ao password spraying
Trocar regras previsíveis por senhas resistentes
A NIST SP 800-63B-4 orienta verificar novas senhas contra listas de valores comuns, esperados ou comprometidos. Também estabelece mínimo de 15 caracteres para senha usada como fator único e admite mínimo de oito quando ela participa de MFA. Esses limites não significam que uma senha curta deva ser preferida: senhas longas e únicas, apoiadas por gerenciadores, reduzem a dependência de padrões memorizáveis. A mesma referência rejeita regras obrigatórias de mistura de caracteres e trocas periódicas arbitrárias, mas exige mudança diante de evidência de comprometimento. Para a empresa, a recomendação prática é avaliar a previsibilidade do segredo, não apenas sua aparência. Uma combinação longa baseada no nome da organização pode continuar sendo uma escolha ruim.
Exigir MFA em todos os caminhos relevantes
MFA reduz o valor de uma senha descoberta, mas precisa ser exigido de fato, e não apenas estar disponível para cadastro. O OWASP recomenda sua adoção contra spraying e credential stuffing e destaca a disponibilidade de passkeys FIDO2 nos dispositivos atuais. Senha e uma segunda pergunta secreta, porém, continuam sendo dois segredos do mesmo fator, não autenticação multifator. A verificação deve incluir portais, VPNs, aplicações e caminhos alternativos. Um serviço antigo que continue aceitando somente senha pode comprometer a cobertura pretendida. Desabilitar autenticação legada exige mapear dependências e testar a mudança, para que a correção não interrompa um processo essencial sem alternativa. [3]
Combinar limites de tentativas e bloqueio inteligente
Bloqueios excessivamente agressivos podem transformar a defesa em indisponibilidade para usuários legítimos. O objetivo não é escolher um número universal de falhas, mas ajustar limitação de tentativas, duração do bloqueio e recuperação ao serviço protegido. O OWASP destaca esse equilíbrio e recomenda avaliar também o mecanismo de desbloqueio. [6] No Microsoft Entra ID, o smart lockout considera sinais adicionais e pode ser integrado a ambientes híbridos. A documentação orienta coordenar limites e durações entre o Entra e o Active Directory local em cenários de autenticação de passagem. Também alerta que o bloqueio inteligente não garante que usuários legítimos nunca sejam bloqueados. Copiar valores sem conhecer a arquitetura não substitui validação. [7]
Revisar identidades e privilégios
A revisão deve alcançar usuários, contas de serviço, aplicações e ambientes pouco utilizados. A Microsoft recomenda examinar especialmente identidades desconhecidas, sem uso ou com privilégios incompatíveis com sua finalidade. O incidente Midnight Blizzard ilustra como permissões abrangentes e integrações legadas podem ampliar um acesso inicial. [4] Como diretriz de projeto, contas administrativas devem ter uso separado, acesso limitado e supervisão proporcional ao risco. PAM, concessão temporária de privilégios e segregação de funções podem compor essa arquitetura; não substituem MFA nem protegem automaticamente todas as contas comuns. A pergunta útil é qual privilégio permaneceria disponível se uma identidade específica fosse comprometida.
Detectar o conjunto, não apenas cada conta
Uma análise limitada a falhas por usuário pode perder o desenho distribuído do ataque. É necessário relacionar horários, identidades, origens, aplicações e resultados. Em ambientes federados, parte dos registros pode estar no provedor de identidade, e não apenas no serviço de nuvem. O roteiro da Microsoft ressalta a necessidade de reunir essas trilhas. [3] Em um exemplo hipotético, nenhum usuário apresenta um volume individual excepcional de erros, mas o portal registra falhas semelhantes em diversas contas, seguidas por uma autenticação atípica. Essa combinação justificaria triagem pelo Centro de Operações de Segurança, o SOC. Ela não prova isoladamente um ataque: integrações defeituosas, credenciais antigas e redes compartilhadas também precisam ser consideradas. Não se deve registrar senhas em texto claro para detectar spraying. O OWASP recomenda excluir segredos de autenticação dos logs. A correlação deve usar a telemetria disponível, sem presumir que todo produto revela a senha tentada. Contas distintas, serviços, carimbos de tempo, resultados e identificadores de interação permitem construir linhas de investigação sem criar outro repositório de segredos. [8] Uma validação conjunta entre consultoria e SOC pode medir se o evento foi registrado, correlacionado, investigado e contido. Bloquear uma origem sem revisar o restante da atividade não encerra a análise; gerar muitos alertas sem contexto tampouco demonstra proteção. O teste deve avaliar a capacidade de tomar uma decisão correta, e não apenas a existência de uma regra.
Como consultorias usam a técnica em testes de intrusão
Em um teste de intrusão, ou pentest, o spraying pode verificar se senhas previsíveis conseguem atravessar os controles do ambiente autorizado. É uma avaliação ativa, diferente de apenas revisar uma política ou procurar vulnerabilidades de software. O valor está em testar uma hipótese de risco com evidências e recomendar correções, finalidade coerente com a NIST SP 800-115. Antes da execução, contratante e consultoria precisam formalizar autorização e regras de engajamento: sistemas e contas incluídos, exclusões, janela de trabalho, limites operacionais, contatos de emergência e condições de interrupção. O NIST define essas regras como diretrizes e restrições que autorizam atividades determinadas antes do teste. Um contrato genérico não deve ser interpretado como permissão irrestrita. [10] O planejamento deve considerar contas críticas, serviços dependentes, bloqueios preexistentes e possibilidade de indisponibilidade. Para validar mecanismos de bloqueio, o OWASP recomenda uma conta que possa ser bloqueada sem prejuízo. Começar por identidades controladas permite observar o comportamento antes de uma ampliação expressamente autorizada. Nenhuma quantidade de tentativas é universalmente segura para todos os ambientes. [6] Também é necessário definir a participação do SOC. Em um exercício colaborativo, a equipe acompanha sinais e ajusta detecções; em uma avaliação de resposta, parte dos detalhes pode ficar restrita aos responsáveis que autorizaram o teste. Essa escolha deve constar do planejamento. Retirar silenciosamente controles ou criar uma exceção permanente para a consultoria distorce o resultado que se pretende medir. As evidências devem mostrar o serviço testado, o resultado, o controle que atuou e o alcance demonstrado, sem expor senhas no relatório executivo. Dados sensíveis exigem armazenamento protegido e acesso restrito. Os eventos do pentest devem permanecer nos registros: o OWASP recomenda não excluí-los apenas porque a origem é uma equipe autorizada, admitindo sua identificação por classificação apropriada. [8] Como critério de aceite, convém exigir uma conclusão sobre prevenção, detecção, resposta e limitações da amostra. A ausência de senhas descobertas significa que a hipótese não se confirmou nas condições testadas; não comprova imunidade. Depois da correção, o reteste deve verificar a exposição original e se a mudança preservou o funcionamento legítimo do serviço.
Três resultados que não devem ser confundidos
Os cenários seguintes são didáticos e não descrevem clientes ou testes executados. Servem para mostrar como a interpretação do resultado muda a prioridade de correção e impede que o relatório se resuma a uma lista de credenciais.
Senha previsível, mas acesso impedido
Em uma aplicação de laboratório, a consultoria comprova que a senha de uma conta controlada é previsível. O MFA impede a abertura da sessão e o SOC identifica a atividade. A conclusão é uma fragilidade no primeiro fator com controles reduzindo parte do risco. A senha deve ser substituída e sua política revisada, mas não cabe afirmar que houve acesso aos dados.
Exceção de MFA em um portal legado
Outra conta controlada está protegida no acesso principal, mas um portal incluído no escopo aceita a mesma identidade sem MFA. A consultoria obtém uma sessão e valida somente o recurso de demonstração autorizado. O achado não é apenas “senha fraca”: existe uma lacuna de cobertura da autenticação. A prioridade depende das permissões e da exposição demonstradas, sem pressupor controle de todo o ambiente.
Prevenção funciona, detecção não
Nenhuma sessão indevida é obtida, mas os eventos do exercício não chegam à plataforma de monitoramento ou não são correlacionados. A prevenção funcionou naquele cenário; a visibilidade, não. O plano de ação deve corrigir coleta, retenção, regras e triagem. Tratar esse resultado simplesmente como “nenhuma vulnerabilidade encontrada” esconderia uma oportunidade importante de melhoria.
Como reagir a uma suspeita
A resposta deve preservar registros e distinguir tentativas malsucedidas de senhas descobertas ou contas acessadas. Confirmado o comprometimento, a equipe precisa conter a identidade, substituir o segredo e avaliar revogação de sessões conforme a plataforma. Também deve procurar persistência, como regras de encaminhamento de correio e delegações não autorizadas. [3] Uma troca de senha isolada pode ser insuficiente quando o acesso já foi ampliado por aplicações ou permissões adicionais, como ilustra o caso descrito pela Microsoft. A investigação precisa reconstruir o que ocorreu depois do primeiro acesso e retirar os meios de persistência encontrados. O escopo da contenção deve acompanhar a evidência, sem presumir que toda tentativa gerou vazamento. [4]
O teste deve demonstrar o risco, não apenas encontrar uma senha
O valor de avaliar password spraying está em revelar a distância entre a política escrita e a autenticação que protege o negócio. Para a empresa, o resultado útil conecta segredo previsível, barreiras de acesso, privilégios e capacidade de resposta. Para a consultoria, exige escopo claro, prudência operacional e precisão ao relatar o que foi comprovado. Uma senha encontrada é um achado; compreender e reduzir suas consequências é a entrega.
Referências
Brute Force: Password Spraying – MITRE ATT&CK
Credential Stuffing Prevention Cheat Sheet – OWASP
Password spray investigation – Microsoft Learn
Midnight Blizzard: Guidance for responders on nation-state attack
Digital Identity Guidelines: Authentication and Authenticator Management – NIST SP 800-63B-4
Testing for Weak Lock Out Mechanism – OWASP WSTG
Prevent Attacks Using Smart Lockout – Microsoft Entra ID
Logging Cheat Sheet – OWASP
Technical Guide to Information Security Testing and Assessment – NIST SP 800-115
Rules of Engagement – NIST
Conteúdo comercial – Mindsec


Be the first to comment