

A exploração ativa da CVE-2026-76460 no Cisco Identity Services Engine chama atenção pelo CVSS 10.0 e pela possibilidade de acesso remoto sem autenticação. Mas o caso também expõe uma fragilidade mais ampla: APIs administrativas continuam sendo tratadas, em muitas arquiteturas, como extensões de confiança do perímetro, quando deveriam validar identidade, autorização e contexto em cada requisição.
O zero-day que revelou o problema
A Cisco confirmou exploração ativa da CVE-2026-76460, falha crítica no Cisco Identity Services Engine (ISE) e no ISE Passive Identity Connector (ISE-PIC). Segundo o advisory oficial, um endpoint de API não aplicava controles de autenticação suficientes, permitindo que um atacante remoto e não autenticado enviasse uma requisição especialmente preparada e obtivesse acesso ao equipamento.
O impacto é particularmente grave porque o ISE participa da aplicação de políticas de acesso à rede. Em outras palavras, o componente que ajuda a decidir quais usuários, dispositivos e sistemas podem acessar recursos corporativos também pode se tornar um ponto de entrada quando a própria interface de API não aplica a mesma disciplina de confiança exigida do restante da arquitetura.
A CISA incluiu a vulnerabilidade no catálogo Known Exploited Vulnerabilities em 16 de setembro de 2026. Para órgãos federais norte-americanos, a inclusão impôs prazo de remediação em 19 de setembro. Para outras organizações, o KEV funciona como um indicador adicional de que a exploração deixou de ser hipótese.
Quando a autenticação falha no próprio endpoint
APIs modernas concentram operações que antes ficavam restritas a consoles, interfaces gráficas ou sessões administrativas. Isso aumenta a automação e a integração, mas também cria um conjunto de caminhos que precisam aplicar autenticação e autorização de forma consistente. Se uma única rota escapa dessa lógica, o atacante pode contornar os controles existentes na interface principal.
Esse padrão é especialmente perigoso em APIs de administração. Um endpoint pode não estar exposto diretamente à Internet e, ainda assim, ser alcançado por redes internas comprometidas, jump hosts, túneis VPN, integrações de terceiros ou segmentos que ganharam conectividade ao longo do tempo. A ausência de exposição pública reduz a superfície, mas não transforma um endpoint sem autenticação em endpoint seguro.
O OWASP API Security Top 10 trata falhas de autenticação e autorização como classes recorrentes de risco. A lição prática é simples: autenticação não pode depender apenas da origem da conexão, e autorização não pode ser presumida porque o usuário ou sistema já atravessou uma camada anterior.
CISA alerta para bypass de autenticação no Citrix NetScaler explorado em ataques
O tempo para explorar uma vulnerabilidade está chegando a zero?
O risco para o negócio vai além do acesso técnico
Em plataformas de identidade, NAC, gestão de rede e segurança, o comprometimento de uma API administrativa pode afetar mais do que o próprio equipamento. Pode alterar relações de confiança, expor credenciais, afetar políticas de acesso, permitir movimentação lateral e reduzir a confiabilidade de evidências utilizadas na resposta a incidentes.
No caso da CVE-2026-76460, a Cisco alerta para a possibilidade de execução de comandos com privilégios elevados. Isso altera a forma como a organização deve interpretar logs armazenados exclusivamente no appliance. Se um atacante obtiver controle privilegiado, ele pode potencialmente modificar ou remover artefatos, tornando registros externos — SIEM, firewall, proxy, DNS e telemetria de rede — fundamentais para reconstruir a atividade.
Do ponto de vista de governança, isso também afeta a confiança operacional. Um sistema encarregado de controlar acesso deixa de ser apenas um ativo a ser corrigido; passa a ser um componente cuja integridade precisa ser revalidada antes de voltar a sustentar decisões críticas.
Quatro controles que precisam existir além do patch
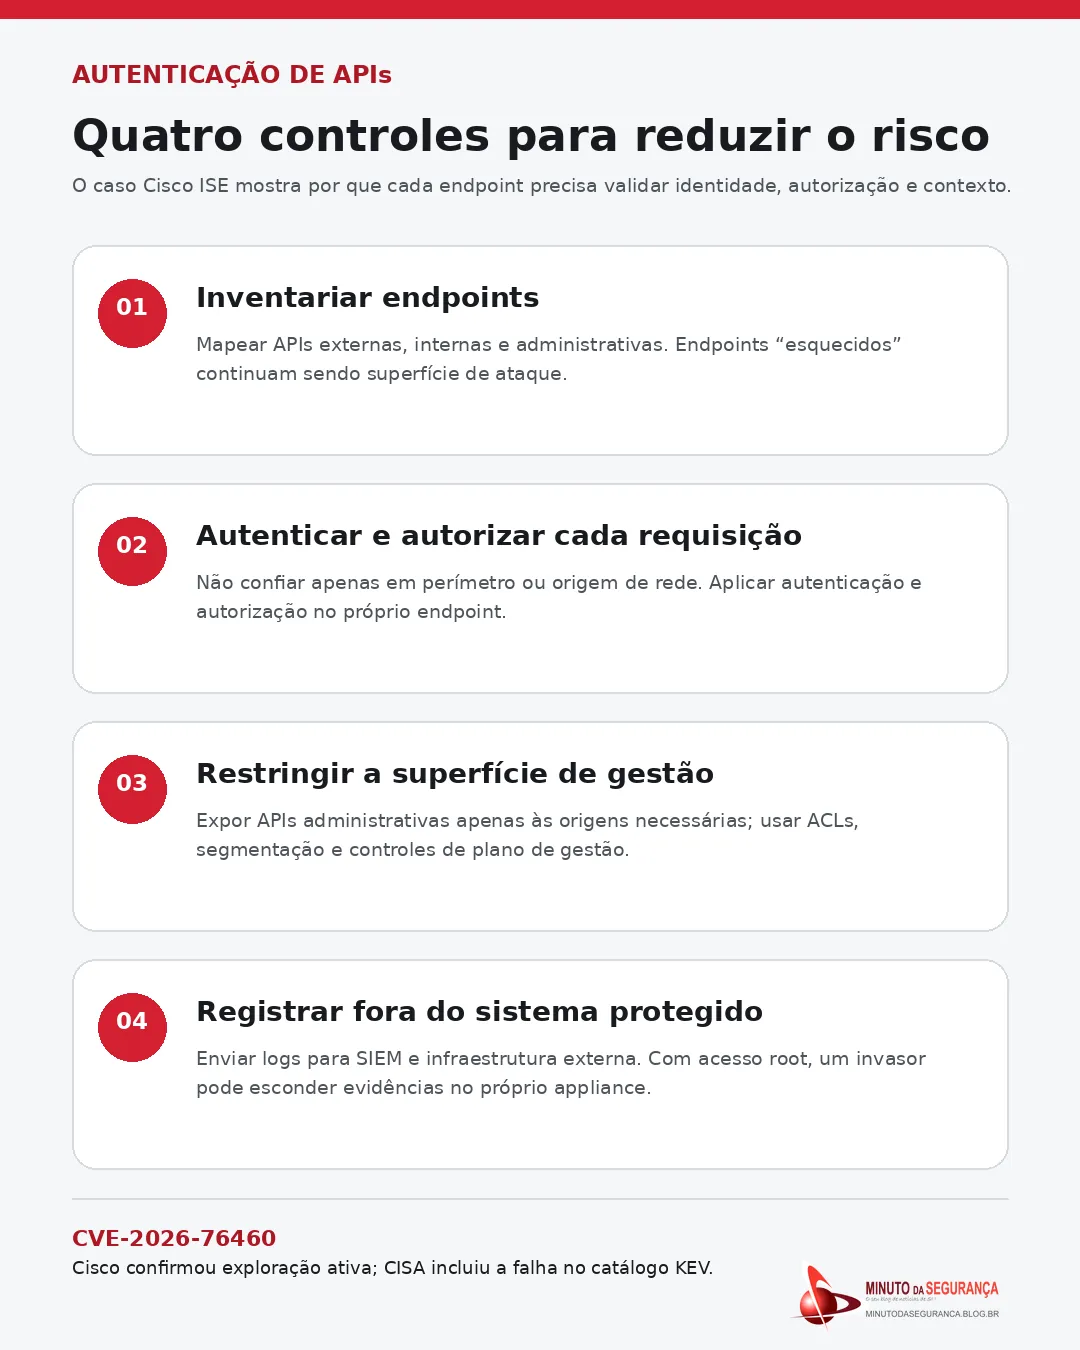
A primeira medida é inventariar APIs e endpoints administrativos. Muitas organizações conhecem a interface principal de gestão, mas não mantêm visibilidade equivalente sobre APIs auxiliares, integrações legadas, endpoints de diagnóstico ou rotas habilitadas por componentes adicionais. O que não está inventariado tende a escapar de testes, monitoramento e revisão de exposição.
A segunda é exigir autenticação e autorização no próprio endpoint. Cada requisição deve ser validada conforme identidade, privilégio, contexto e operação solicitada. A presença em uma rede confiável, o uso de um endereço interno ou a passagem por uma VPN não substituem esse controle.
A terceira é reduzir a superfície do plano de gestão. APIs administrativas devem ser acessíveis apenas a origens explicitamente necessárias, com segmentação, ACLs e caminhos de administração dedicados. Essa contenção não corrige uma falha de autenticação, mas pode reduzir o número de sistemas capazes de alcançá-la enquanto a correção é aplicada.
A quarta é manter telemetria fora do sistema protegido. Logs e eventos relevantes devem ser enviados para infraestrutura externa e protegida, permitindo investigação mesmo quando o appliance ou servidor afetado não pode mais ser considerado uma fonte confiável.
O que fazer especificamente com a CVE-2026-76460
Para ambientes Cisco ISE ou ISE-PIC, a prioridade imediata continua sendo aplicar as versões corrigidas publicadas pela Cisco. Não há workaround que elimine a vulnerabilidade. Restrições de rede podem reduzir exposição, mas não substituem a atualização.
A organização deve verificar todos os nós do deployment, não apenas o nó administrativo mais visível. Também é necessário revisar logs conforme a orientação da Cisco e correlacionar eventos com fontes externas. Se houver indícios consistentes de exploração, a resposta deve migrar de patching para tratamento de incidente, incluindo avaliação de reimagem e restauração a partir de configuração confiável.
Credenciais administrativas, integrações, contas de serviço e segredos que possam ter sido acessados pelo sistema comprometido também precisam entrar na análise. Corrigir o endpoint vulnerável não revoga automaticamente relações de confiança que possam ter sido expostas antes do patch.
Arquitetura de API precisa partir do princípio de desconfiança
O caso do Cisco ISE reforça uma diferença importante entre segurança de perímetro e segurança de aplicação. Um endpoint pode estar corretamente segmentado e, ainda assim, ser inseguro se não autenticar a requisição que chega até ele. Da mesma forma, uma API pode autenticar um usuário e continuar vulnerável se não verificar se aquele usuário está autorizado a executar determinada operação.
Por isso, a proteção de APIs administrativas precisa combinar controles de identidade, autorização granular, exposição mínima, validação de entrada, limites de uso, telemetria e revisão contínua. Em ambientes críticos, esse conjunto deve ser tratado como parte da própria arquitetura de confiança, não apenas como requisito de desenvolvimento seguro.
Conclusão
A CVE-2026-76460 exige correção imediata porque está sob exploração ativa e afeta uma plataforma de alta confiança. Mas seu valor como alerta vai além do ciclo de patch: ela mostra como um único endpoint de API com autenticação insuficiente pode contornar controles que, no restante da arquitetura, parecem sólidos.
Organizações que tratam APIs como simples extensões de sistemas internos acumulam risco silencioso. A resposta mais madura combina atualização emergencial do produto com revisão estrutural dos endpoints administrativos, das relações de confiança e da capacidade de detectar atividade fora do próprio sistema comprometido.
Referências
Dark Reading — Cisco Zero-Day Highlights API Endpoint Authentication Issues
Cisco — Cisco Identity Services Engine Authentication Bypass Vulnerability
CISA — Known Exploited Vulnerabilities Catalog
OWASP — API Security Top 10 2023


Be the first to comment