
A migração para algoritmos resistentes à computação quântica já começou. Mas trocar algoritmos sem conhecer chaves, certificados, protocolos e dependências pode transformar um projeto de segurança em uma fonte de indisponibilidade, falhas de conformidade e risco operacional.
A criptografia pós-quântica costuma ser apresentada como uma corrida tecnológica: identificar algoritmos vulneráveis, adotar padrões resistentes a computadores quânticos e atualizar aplicações antes que a capacidade de quebrar a criptografia de chave pública atual se torne prática. Essa leitura é correta, mas incompleta. O desafio mais imediato para muitas organizações não está no algoritmo futuro, e sim na falta de visibilidade sobre a criptografia que já sustenta o negócio hoje.
Esse é o ponto central do alerta levantado por Rafael Silva, diretor técnico da Futurex: antes de migrar, é preciso localizar. Em ambientes corporativos modernos, chaves, certificados, bibliotecas criptográficas e protocolos estão espalhados por aplicações legadas, APIs, bancos de dados, dispositivos, ambientes industriais, workloads em nuvem, containers, serviços SaaS e equipamentos de rede. Sem um inventário confiável, a organização não sabe exatamente o que precisa substituir, em que ordem e com quais dependências.
A transição já deixou de ser apenas pesquisa
O NIST finalizou em agosto de 2024 os padrões FIPS 203, FIPS 204 e FIPS 205, estabelecendo mecanismos pós-quânticos para encapsulamento de chaves e assinaturas digitais. Em 2026, o órgão mantém a orientação de que organizações devem iniciar a migração e estruturou o projeto Migration to Post-Quantum Cryptography com duas frentes centrais: visibilidade e gestão de risco criptográfico, além de interoperabilidade e benchmarking.
Isso muda a natureza da discussão. A pergunta já não é apenas quando computadores quânticos serão capazes de comprometer RSA ou criptografia de curva elíptica em escala. A pergunta operacional é quanto tempo uma organização leva para descobrir onde esses mecanismos estão sendo usados, quais sistemas dependem deles e quanto tempo será necessário para substituí-los de forma segura.
O relatório Future encrypted: Why post-quantum cryptography tops the new cybersecurity agenda, do Capgemini Research Institute, aponta que 70% das organizações pesquisadas já avaliam ou implementam iniciativas relacionadas à segurança pós-quântica, enquanto apenas 15% atingiram o grupo de maior maturidade descrito no estudo como Quantum-Safe Champions. O contraste reforça que investimento tecnológico e capacidade operacional de migração não avançam necessariamente no mesmo ritmo.
O inventário criptográfico é a base da migração
Um inventário criptográfico vai além de uma lista de algoritmos. Ele precisa relacionar onde a criptografia é utilizada, quais chaves e certificados existem, quem é responsável por eles, quais aplicações e fluxos dependem desses ativos, quando expiram e que tipo de dado protegem. Também precisa registrar protocolos como TLS, SSH, VPN, assinatura de código, autenticação baseada em certificados e componentes de terceiros que incorporam criptografia sem exposição direta ao time de segurança.
O próprio NIST destaca que organizações não conseguem priorizar ou migrar uma criptografia que ainda não identificaram. Esse ponto é crítico porque a dependência costuma ser invisível até o momento da mudança. A substituição de um certificado, biblioteca ou algoritmo pode afetar autenticação, integração entre sistemas, assinatura de software, dispositivos de campo e componentes que permanecem em produção por muitos anos.
Harvest Now, Decrypt Later antecipa o risco
A ameaça conhecida como Harvest Now, Decrypt Later altera a lógica de urgência. Um atacante não precisa ter hoje um computador quântico capaz de quebrar a criptografia atual. Pode capturar dados criptografados agora e preservá-los até que exista capacidade suficiente para descriptografá-los no futuro. O risco é especialmente relevante para informações cuja sensibilidade permanece por anos ou décadas, como propriedade intelectual, documentos governamentais, registros financeiros, segredos industriais e determinados dados pessoais.
Por isso, a prioridade não deve ser definida apenas pela idade do sistema ou pela facilidade de atualização. Organizações precisam cruzar a exposição criptográfica com a vida útil do dado, criticidade do processo, dependência de terceiros e tempo estimado para substituição. Sistemas que protegem dados de longa duração podem exigir ação antecipada mesmo quando a ameaça quântica ainda não é operacionalmente imediata.
A coexistência de algoritmos aumenta a complexidade
A migração pós-quântica não será uma troca instantânea. Durante um período prolongado, algoritmos clássicos e pós-quânticos precisarão coexistir. Aplicações diferentes serão atualizadas em velocidades distintas, fornecedores adotarão suporte em momentos diferentes e ambientes legados continuarão dependendo de mecanismos tradicionais. Em alguns cenários, soluções híbridas combinarão mecanismos clássicos e pós-quânticos para reduzir risco durante a transição.
Essa convivência amplia o número de certificados, políticas, bibliotecas, versões e ciclos de atualização que precisam ser administrados. Sem governança, o ambiente pode acumular exceções, algoritmos obsoletos, certificados esquecidos e dependências não documentadas. O risco deixa de ser apenas criptográfico e passa a incluir indisponibilidade, falhas de integração, atrasos em projetos, incidentes de identidade e não conformidade.
HSM é importante, mas não resolve governança sozinho
Hardware Security Modules continuam essenciais quando a arquitetura exige proteção robusta de chaves e execução de operações criptográficas em ambiente controlado. Entretanto, a presença de um HSM não substitui inventário, política, segregação de funções, rastreabilidade e gestão de ciclo de vida. Além disso, o suporte a algoritmos pós-quânticos depende de fornecedor, versão, firmware, biblioteca e integração, o que precisa ser validado caso a caso.
O valor estratégico dos HSMs tende a crescer quando eles fazem parte de uma arquitetura coordenada de gestão de chaves, certificados e políticas. O objetivo não é apenas proteger o material criptográfico, mas garantir que criação, distribuição, rotação, expiração, revogação e substituição sejam controladas e auditáveis.
Crypto-agility transforma migração em capacidade permanente
A transição pós-quântica evidencia uma limitação histórica: muitas aplicações foram construídas com algoritmos, tamanhos de chave e bibliotecas criptográficas rigidamente acoplados ao código. Quando a substituição exige alterar cada aplicação individualmente, o custo cresce e o tempo de resposta diminui.
Crypto-agility é a capacidade de substituir mecanismos criptográficos com impacto controlado, reduzindo dependências rígidas e permitindo que políticas, algoritmos e provedores sejam atualizados com maior previsibilidade. Na prática, isso exige abstração adequada, gestão centralizada, automação, testes de interoperabilidade, catálogo de dependências e processos capazes de identificar rapidamente onde uma mudança precisa ser aplicada.
O que as organizações deveriam fazer agora
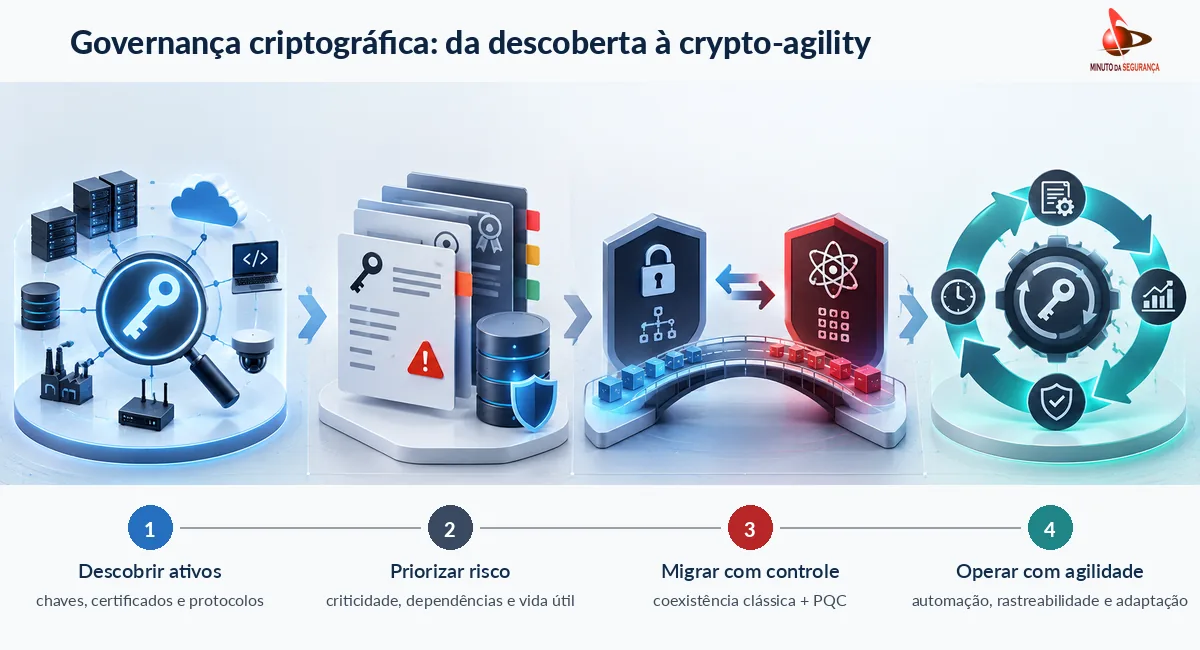
O primeiro movimento é estabelecer propriedade e visibilidade. Segurança, arquitetura, infraestrutura, desenvolvimento, cloud, identidade, risco e áreas de negócio precisam concordar sobre quem mantém o inventário criptográfico e como ele será atualizado. A descoberta inicial deve combinar fontes técnicas, análise de certificados, configuração de protocolos, código, componentes de terceiros e informações dos responsáveis pelos sistemas.
Em seguida, a organização deve classificar os ativos por criticidade, sensibilidade dos dados, tempo de retenção, dependência de criptografia vulnerável e dificuldade de migração. Essa análise cria um roteiro que separa o que precisa ser tratado primeiro do que pode acompanhar ciclos normais de modernização.
A terceira etapa é testar. Laboratórios e pilotos devem validar algoritmos pós-quânticos, bibliotecas, HSMs, certificados, protocolos e aplicações antes de qualquer migração em escala. Tamanho de chaves, assinaturas e mensagens, consumo de recursos, latência, compatibilidade e comportamento de dispositivos precisam ser medidos no contexto real da organização.
Por fim, a governança deve ser incorporada ao ciclo contínuo de tecnologia. Novos projetos precisam nascer com requisitos de crypto-agility, enquanto aquisições e contratos devem incluir critérios de prontidão pós-quântica. A transição deixa de ser um projeto isolado e passa a ser uma capacidade permanente de adaptação criptográfica.
Conclusão
A computação quântica pressiona organizações a revisar a criptografia que sustenta confiança digital, mas o risco mais imediato é descobrir tarde demais que ninguém possui uma visão completa dessa infraestrutura. Algoritmos podem ser padronizados, bibliotecas podem ser atualizadas e HSMs podem ganhar novos recursos; ainda assim, uma organização sem inventário, responsabilidade e rastreabilidade continuará exposta.
A preparação pós-quântica começa, portanto, antes da migração. Começa na governança: descobrir ativos, compreender dependências, priorizar riscos, testar a transição e construir crypto-agility para que futuras mudanças não dependam de projetos emergenciais. A força da criptografia importa, mas sua segurança operacional depende de saber onde ela está, quem a administra e com que velocidade pode ser substituída.
Referências
Contribuição técnica: Rafael Silva, diretor técnico da Futurex.
Criptografia pós-quântica expõe o elo mais fraco da segurança: a governança
Futuro criptografado: Por que a criptografia pós-quântica lidera a nova agenda de cibersegurança
Post-quantum cryptography
Frequently Asked Questions about Post-Quantum Cryptography — Migration to Post-Quantum Cryptography
Migration to Post-Quantum Cryptography

Be the first to comment