

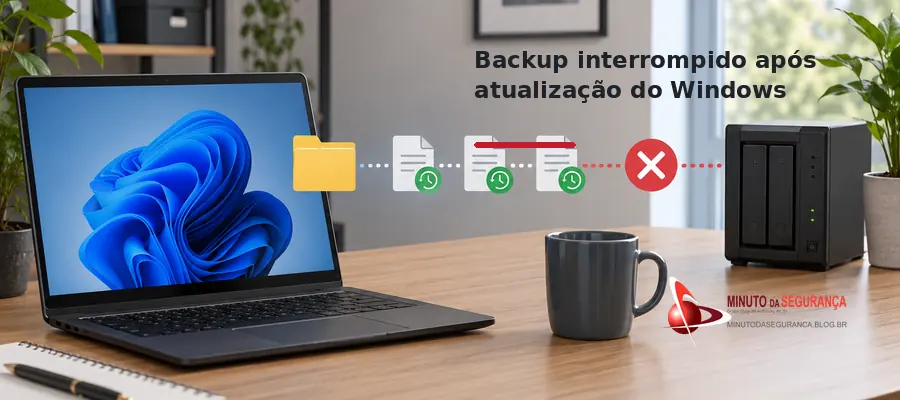
As atualizações de segurança de setembro de 2026 do Windows podem impedir que o Histórico de Arquivos crie ou atualize backups em parte dos sistemas afetados. O incidente transforma um problema de compatibilidade em risco de continuidade: a organização pode acreditar que possui cópias recentes quando, na prática, o ponto de recuperação deixou de avançar.
Quando o backup continua configurado, mas deixa de proteger
A Microsoft reconheceu um problema no Histórico de Arquivos (File History) após a instalação das atualizações de segurança de setembro de 2026. Em dispositivos afetados, o recurso pode deixar de criar novos backups ou de atualizar cópias existentes, ainda que o disco externo ou o destino de rede continue conectado e aparentemente disponível.
O Histórico de Arquivos é um mecanismo nativo do Windows voltado à proteção de arquivos pessoais. Ele mantém versões anteriores de documentos, imagens, área de trabalho e outros diretórios do perfil do usuário em um dispositivo externo ou local de rede, permitindo recuperar arquivos excluídos, corrompidos ou modificados indevidamente.
O problema, portanto, não está apenas em uma mensagem de erro. O risco mais relevante é o descompasso entre a percepção de proteção e a capacidade real de recuperação. Se a última cópia válida foi criada dias antes, qualquer incidente ocorrido depois desse ponto pode deixar dados sem uma versão recuperável.
Quais versões do Windows estão no escopo
Segundo a notificação divulgada pela Microsoft e reproduzida pela BleepingComputer, o problema atinge versões suportadas do Windows 10 e do Windows 11, incluindo Windows 11 23H2, 24H2, 25H2 e 26H1, além de Windows 10 21H2 e 22H2 e edições Enterprise LTSC 2016 e 2019.
Entre as atualizações associadas estão KB5124008 para Windows 11 24H2 e 25H2, KB5122880 para Windows 11 23H2 e KB5122878 para Windows 10 21H2 e 22H2. A própria documentação de ciclo de versões da Microsoft confirma que essas atualizações fazem parte da linha de base de segurança de setembro de 2026.
Nos computadores afetados, podem aparecer eventos de falha envolvendo FileHistory.exe e KERNELBASE.dll no Visualizador de Eventos. O Windows também pode exibir incorretamente a mensagem “Reconnect your drive”, mesmo quando a unidade de backup está conectada e funcional. Outros sinais incluem o campo “Last Backup” sem atualização e arquivos anteriormente protegidos aparecendo sem versão anterior disponível.
Por que isso é um problema de segurança e continuidade
Backup não é apenas uma função administrativa. Ele é um dos controles que sustentam a disponibilidade e a capacidade de recuperação após falhas operacionais, corrupção, exclusão acidental, comprometimento de sistemas ou ransomware. O glossário PCI utilizado como referência técnica pelo projeto define backup como uma cópia duplicada de dados criada para proteção contra dano ou perda.
Quando um mecanismo de backup falha silenciosamente, o Recovery Point Objective real pode se afastar do planejado. Uma organização que espera recuperar arquivos de poucas horas atrás pode descobrir, somente durante um incidente, que a última versão utilizável é muito mais antiga.
O impacto depende do papel que o Histórico de Arquivos ocupa na arquitetura. Em ambientes onde ele é apenas uma conveniência adicional para endpoints, a consequência pode ser limitada. Onde é tratado como principal proteção de arquivos locais, entretanto, a falha aumenta diretamente a exposição a perda de dados e pode ampliar o tempo necessário para recuperação.
Notícias Relacionadas
PAYLOAD usa Group Policy do Active Directory para ampliar extorsão sem criptografar endpoints Windows
Ransomware em 2026: 79% dos ataques começam com identidades comprometidas
Zero-day no Avast permite obter privilégios SYSTEM e acessar SAM do Windows
Não confundir backup configurado com backup validado
O caso reforça uma diferença operacional importante. Ter uma política de backup habilitada não significa possuir uma cópia recuperável. Equipes de TI e Segurança precisam verificar se o processo concluiu, se o ponto de recuperação está dentro do objetivo definido e se a restauração realmente funciona.
Em endpoints potencialmente afetados, a primeira verificação deve ser simples: confirmar a data e a hora do último backup bem-sucedido, testar a presença de versões anteriores e revisar o Visualizador de Eventos em busca de falhas do File History. Em ambientes gerenciados, essas verificações devem ser automatizadas sempre que possível, porque depender de conferência manual máquina a máquina não escala.
O princípio se aplica a qualquer tecnologia de backup: o controle só existe de fato quando há evidência de execução e restauração. Métricas de sucesso, alertas de falha, relatórios de cobertura e testes periódicos de recuperação são mais importantes do que o simples estado “habilitado”.
A atualização de segurança não deve ser removida por padrão
A Microsoft continua recomendando a instalação das atualizações de segurança de setembro. Isso cria um ponto de decisão importante para as organizações: corrigir uma regressão funcional retirando um patch de segurança pode reabrir vulnerabilidades já tratadas.
Por isso, a resposta mais segura não é desinstalar indiscriminadamente as atualizações. A medida adequada é identificar os endpoints que realmente dependem do Histórico de Arquivos, validar se apresentam o problema e, enquanto a correção definitiva não estiver disponível, garantir uma forma alternativa de proteção dos dados.
Em ambientes corporativos, essa alternativa pode envolver solução centralizada de backup de endpoint, sincronização corporativa aprovada, cópia para armazenamento gerenciado ou outro mecanismo compatível com a política de retenção e proteção de dados da organização. A escolha deve considerar criptografia, controle de acesso, retenção, capacidade de restauração, proteção contra exclusão e isolamento contra ransomware.
Backups precisam resistir ao mesmo incidente que atingiu o endpoint
Uma cópia permanentemente acessível pelo mesmo usuário e pelo mesmo sistema comprometido pode ser destruída junto com os dados de produção. Por isso, arquiteturas de maior criticidade normalmente combinam múltiplas cópias, destinos distintos e pelo menos uma camada isolada, offline ou imutável.
O conhecido princípio 3-2-1 continua útil como referência: três cópias dos dados, em pelo menos dois tipos de mídia ou destinos, com uma cópia fora do ambiente principal. Em cenários modernos, muitas organizações acrescentam requisitos de imutabilidade, segregação de credenciais e testes automatizados de restauração.
Isso é especialmente relevante contra ransomware. O backup não impede a intrusão, mas reduz a capacidade do atacante de transformar criptografia ou destruição de arquivos em interrupção prolongada. Para isso, entretanto, o repositório de backup não pode depender exclusivamente das mesmas credenciais, permissões e caminhos acessíveis pelo endpoint comprometido.
O que as organizações devem verificar agora
O primeiro passo é identificar dispositivos com Windows que utilizem o Histórico de Arquivos e tenham recebido as atualizações de setembro. Em seguida, deve-se confirmar se a data do último backup continua avançando, se novas versões podem ser recuperadas e se há eventos relacionados a falhas do FileHistory.exe.
Se o problema estiver presente, a organização deve estabelecer um mecanismo temporário de cópia antes de depender novamente do recurso afetado. Para dados críticos, também é recomendável executar um teste de restauração — não apenas verificar a existência dos arquivos no destino.
Equipes responsáveis por gerenciamento de patches devem acompanhar os comunicados da Microsoft e incluir esse incidente no processo de validação pós-atualização. A lição não é desacelerar a aplicação de correções de segurança, mas incorporar testes de funções críticas ao processo de atualização, especialmente backup, autenticação, rede, impressão, criptografia e ferramentas de administração.
Resiliência depende de evidência, não de configuração
A falha do Histórico de Arquivos mostra como uma atualização legítima de segurança pode introduzir um risco operacional inesperado. O ponto mais importante não é o componente específico do Windows, mas a dependência de mecanismos de proteção que raramente são verificados até o momento em que precisam ser usados.
Para organizações, a resposta adequada combina gestão de patches, monitoramento do sucesso dos backups, redundância de cópias e testes de recuperação. Uma estratégia de continuidade madura não pergunta apenas se o backup está habilitado. Ela precisa responder, com evidências, qual foi a última cópia válida, onde ela está protegida e quanto tempo será necessário para restaurá-la.
Referências
Microsoft: September updates break File History backup feature
Windows 11 – release information
Windows 10 – release information
Windows message center
Veja também
PAYLOAD usa Group Policy do Active Directory para ampliar extorsão sem criptografar endpoints Windows
Risco digital custa US$ 52 mil por ano às pequenas empresas
Ransomware em 2026: 79% dos ataques começam com identidades comprometidas
Zero-day no Avast permite obter privilégios SYSTEM e acessar SAM do Windows


Be the first to comment