

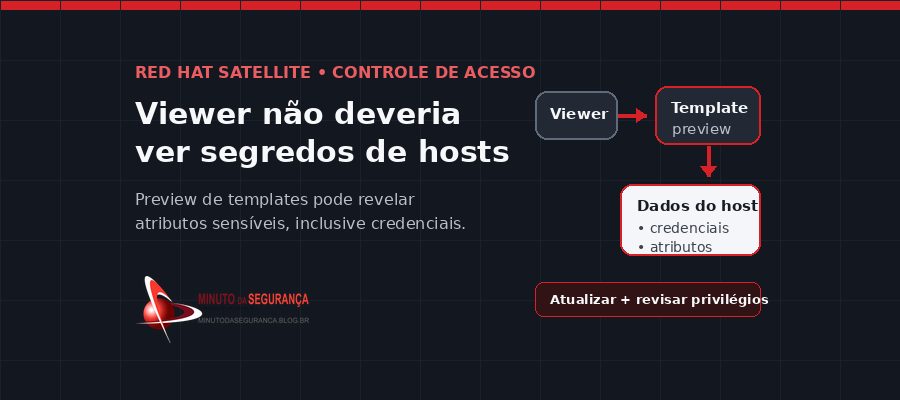
Uma falha de controle de acesso no Foreman, componente utilizado pelo Red Hat Satellite, permite que um usuário autenticado com permissões de baixo nível do perfil Viewer consulte endpoints de pré-visualização de templates e obtenha informações que deveriam permanecer restritas. A Red Hat confirma que a CVE-2026-96659 pode expor dados sensíveis de hosts, incluindo senhas root, e atribuiu à vulnerabilidade CVSS 9.1 e impacto “Important”.
A vulnerabilidade chama atenção menos por exigir uma conta autenticada e mais pela fronteira que consegue atravessar. O papel Viewer deveria oferecer visibilidade limitada, mas a falha permite que esse usuário consulte atributos de hosts que pertencem a uma camada administrativa muito mais sensível. Em uma plataforma que centraliza inventário, configuração, conteúdo e administração de sistemas, a quebra dessa separação pode transformar uma conta de baixo privilégio em ponto de partida para comprometimentos mais amplos.
O que acontece na CVE-2026-96659
Segundo a Red Hat, o problema está nos endpoints usados para pré-visualizar templates no Foreman. Ao enviar requisições a essas rotas, um usuário autenticado com permissões Viewer pode contornar controles baseados em função e acessar informações associadas aos hosts gerenciados.
Entre os dados explicitamente citados pelo fabricante estão senhas root de hosts. Isso muda substancialmente a leitura do risco. O invasor não precisa obter inicialmente um papel administrativo no Satellite: basta uma conta válida com privilégio reduzido para tentar alcançar dados que podem abrir uma segunda etapa de ataque diretamente contra sistemas administrados pela plataforma.
A Red Hat classifica a falha com vetor de rede, baixa complexidade de ataque, baixo privilégio necessário e nenhuma interação do usuário. A pontuação publicada é CVSS 9.1, com impacto alto sobre confidencialidade e mudança de escopo.
Quando a exposição de uma credencial vira um problema de infraestrutura
Uma senha root não é apenas um dado sensível. Em ambientes Linux, ela pode representar uma identidade administrativa capaz de alterar configurações, instalar software, criar persistência, acessar arquivos protegidos e interferir em controles locais. O efeito real dependerá de fatores como reutilização de credenciais, conectividade entre o Satellite e os hosts, segmentação, políticas de autenticação e controles adicionais existentes em cada servidor.
Por isso, a CVE-2026-96659 deve ser analisada em duas camadas. A primeira é a falha no próprio Satellite, que viola o modelo de autorização esperado. A segunda é o blast radius das informações expostas: quais sistemas podem ser acessados com os dados recuperados e que privilégios essas credenciais realmente concedem.
Em organizações nas quais o Satellite administra dezenas ou centenas de servidores, esse ponto é particularmente relevante. Uma vulnerabilidade em uma camada central de gestão pode concentrar caminhos para ativos que, isoladamente, não estariam expostos diretamente ao mesmo usuário.
A relação com a CVE-2026-96658 — e por que são falhas diferentes
A divulgação ocorreu junto de outra vulnerabilidade no Foreman, a CVE-2026-96658. Embora os dois problemas envolvam templates e controles de segurança, eles não devem ser tratados como se fossem uma única falha.
Na CVE-2026-96659, o núcleo do problema é autorização excessiva: o perfil Viewer consegue consultar conteúdo sensível por endpoints de preview. A própria Red Hat informa que, se o Safemode estiver desativado ou for contornado, esse caminho pode escalar para execução arbitrária de comandos com a identidade da conta de serviço do Foreman.
Já a CVE-2026-96658 trata diretamente de um bypass do mecanismo Safemode. A Red Hat a classifica como crítica, com CVSS 9.9, porque um usuário autenticado de baixo privilégio pode escapar das restrições do sandbox de templates e alcançar execução remota de código no servidor.
Essa distinção importa para a resposta: corrigir apenas o cenário de divulgação de informações sem verificar o estado do Safemode e a presença da falha correlata deixa aberta uma parte importante da superfície de ataque.
Quais são os principais riscos para as empresas
O primeiro risco é o roubo de credenciais administrativas de hosts. A partir daí, a equipe de resposta precisa considerar a possibilidade de acesso direto a servidores, movimentação lateral, alteração de configurações e comprometimento de dados ou aplicações hospedadas nesses sistemas.
O segundo é a quebra do princípio de menor privilégio. Contas Viewer normalmente são atribuídas justamente para permitir consulta sem conceder funções administrativas. Quando uma falha permite que esse perfil atravesse a fronteira de autorização, revisões baseadas apenas no nome do papel podem dar uma falsa sensação de proteção.
O terceiro é a concentração de risco no plano de gestão. Ferramentas como o Satellite precisam conhecer os hosts, suas configurações, parâmetros e relações operacionais. Esse contexto é valioso para a administração legítima — e igualmente útil para um atacante que consiga acessá-lo indevidamente.
Por fim, existe o risco de escalada para execução de comandos em configurações nas quais as proteções de Safemode estejam ausentes, desativadas ou afetadas pela vulnerabilidade correlata. Esse cenário não deve ser confundido com execução de código pré-autenticação: a CVE-2026-96659 exige uma conta autenticada e de baixo privilégio.
Como reduzir a exposição
A prioridade é aplicar as atualizações de segurança disponibilizadas pela Red Hat para as versões suportadas do Satellite e do Foreman. Como a Red Hat utiliza backports, a validação não deve depender apenas de comparar números genéricos de versão do componente; a equipe deve confirmar os erratas e pacotes corrigidos correspondentes ao release em uso.
Também é recomendável revisar imediatamente as contas com perfil Viewer ou papéis equivalentes. Contas antigas, compartilhadas, de fornecedores ou que não tenham mais necessidade operacional devem ser removidas ou desabilitadas. O objetivo é diminuir a quantidade de identidades capazes de alcançar os endpoints vulneráveis enquanto a correção é aplicada.
O Safemode deve permanecer habilitado. Em paralelo, a organização precisa verificar se o ambiente também está exposto à CVE-2026-96658 e aplicar as correções correspondentes. Desativar controles do sandbox para resolver incompatibilidades operacionais pode ampliar de forma significativa as consequências da CVE-2026-96659.
A interface administrativa do Satellite deve ser acessível apenas a redes e identidades que realmente precisam utilizá-la. Segmentação, filtragem por origem, autenticação forte e restrições de acesso reduzem a superfície disponível para uma conta comprometida.
Depois da atualização, a resposta não deve terminar no patch. É prudente revisar logs de autenticação e de uso de endpoints de preview, buscar acessos anormais por contas Viewer e avaliar se credenciais sensíveis de hosts precisam ser rotacionadas. Se houver indícios de consulta indevida, a investigação deve incluir os sistemas cujas credenciais poderiam ter sido expostas.
O impacto para o negócio vai além do servidor Satellite
O Satellite funciona como uma camada de administração. Por isso, o impacto potencial de uma vulnerabilidade nele deve ser medido pelo conjunto de ativos que a plataforma consegue alcançar e pelo nível de confiança depositado em suas credenciais e automações.
Para a área de negócio, isso significa que a indisponibilidade do Satellite é apenas uma das preocupações. O cenário mais relevante pode ser a utilização das informações obtidas nele para comprometer servidores que sustentam aplicações, bancos de dados, integrações ou processos críticos. Uma conta aparentemente “somente leitura” passa a merecer tratamento de incidente quando consegue acessar segredos administrativos.
Esse caso reforça um princípio recorrente em segurança: privilégio não é apenas o que o nome do papel declara, mas o que o sistema efetivamente permite fazer. Testes de autorização, revisão periódica de funções e monitoramento de uso anômalo continuam necessários mesmo quando RBAC está formalmente implementado.
Conclusão
A CVE-2026-96659 demonstra como uma falha de autorização pode mudar a importância de uma conta de baixo privilégio. No Red Hat Satellite, o perfil Viewer deveria limitar ações sensíveis, mas os endpoints de preview de templates podem revelar atributos críticos dos hosts gerenciados, incluindo senhas root.
A resposta mais segura combina atualização, redução de superfície e investigação. Corrigir o Satellite é essencial, mas organizações que tenham utilizado contas Viewer em ambientes vulneráveis também precisam avaliar logs, revisar privilégios, manter o Safemode ativo e considerar a rotação de credenciais potencialmente expostas. Como a falha se relaciona à CVE-2026-96658, as duas correções devem ser tratadas de forma coordenada.
- CVE-2026-75939: falha no OpenShift ameaça a cadeia de confiança em ambientes desconectados
- PoC público e exploração em até 48 horas: quando a fila de vulnerabilidades precisa mudar
- CISA propõe uma “era da qualidade” para o CVE diante do avanço das vulnerabilidades
- IA acelera descoberta de vulnerabilidades e transforma remediação no novo gargalo


Be the first to comment