

Uma vulnerabilidade crítica no GitLab Self-Hosted AI Gateway pode permitir que um usuário autenticado, com acesso ao Duo Agent Platform, saia do sandbox usado pelos templates de prompt e alcance execução arbitrária de comandos. O GitLab atribuiu CVSS 9,9 à CVE-2026-90970 e recomenda atualização imediata das instalações afetadas.
O GitLab publicou em 2 de outubro uma correção de segurança para a CVE-2026-90970, falha classificada como crítica no componente AI Gateway. O problema não afeta indistintamente todos os usuários da plataforma: o alerta é direcionado às organizações que operam o GitLab Self-Hosted AI Gateway em ambientes GitLab Self-Managed. Instâncias que utilizam o AI Gateway hospedado pelo próprio GitLab já receberam a correção do fornecedor.
A distinção é importante porque a pontuação CVSS elevada, por si só, não descreve a exposição real de cada ambiente. A exploração exige uma conta autenticada e acesso ao Duo Agent Platform. Ainda assim, a combinação de baixa complexidade de ataque, ausência de interação de outra vítima e possibilidade de execução de comandos no serviço explica a severidade 9,9 atribuída pelo GitLab.
O que foi corrigido no GitLab AI Gateway
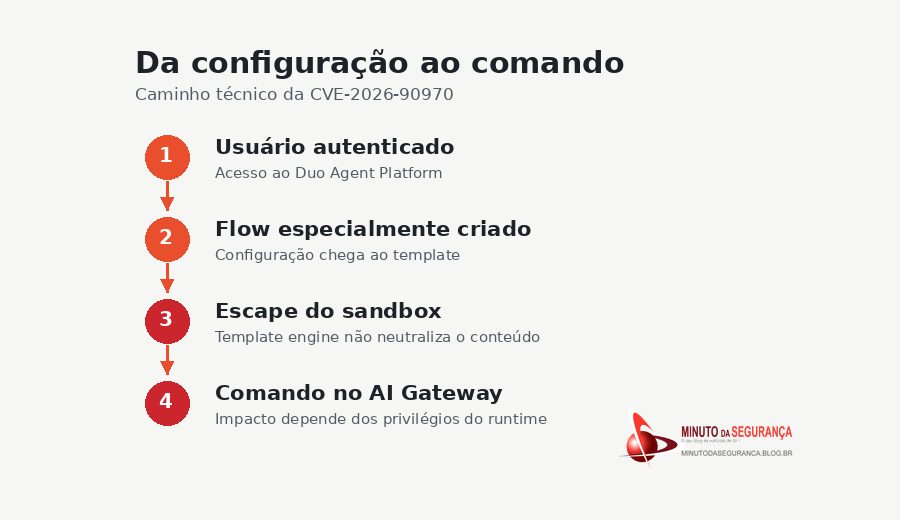
Segundo o comunicado do GitLab, a vulnerabilidade está relacionada à neutralização inadequada de elementos especiais em um mecanismo de templates, classificada como CWE-1336. Em determinadas condições, um usuário autenticado com acesso ao Duo Agent Platform poderia enviar uma configuração de flow especialmente criada e escapar do sandbox do template de prompt.
Esse limite existe para impedir que conteúdo tratado como configuração ou template se transforme em instrução executável no ambiente que processa o fluxo. Quando a separação falha, o atacante deixa de atuar apenas sobre a lógica esperada do recurso e pode alcançar a execução de comandos no contexto do AI Gateway.
O GitLab informa que são afetadas as versões do AI Gateway a partir da 18.1.6 anteriores à 19.2.4, a linha 19.3 anterior à 19.3.2 e a linha 19.4 anterior à 19.4.1. As versões 19.2.4, 19.3.2 e 19.4.1 contêm a correção.
O privilégio do runtime define o alcance do comprometimento
O AI Gateway funciona como componente de serviço para recursos de inteligência artificial. Na arquitetura documentada pelo GitLab, ele integra serviços que dão acesso aos recursos do GitLab Duo e do Duo Agent Platform. Em instalações próprias, esses serviços usam chaves de assinatura e validação JWT, mantidas como credenciais sensíveis no ambiente de execução.
Isso não significa que a CVE, sozinha, entregue automaticamente todas as credenciais, repositórios ou pipelines ao invasor. O alcance posterior depende dos privilégios do processo, do desenho da implantação, da segmentação de rede, dos volumes montados, das variáveis de ambiente e dos acessos concedidos ao container ou host. Mas a possibilidade de executar comandos transforma essas escolhas arquiteturais em parte direta do raio de impacto.
Em um ambiente pouco isolado, um comprometimento do serviço pode abrir caminho para leitura de arquivos acessíveis ao processo, abuso de credenciais disponíveis ao runtime, comunicação com serviços internos e movimentação para outros componentes alcançáveis pela rede. Em uma implantação endurecida, com privilégios mínimos e acessos restritos, o mesmo ponto de entrada encontra barreiras adicionais.
Notícias Relacionadas
AWS Kiro: quando uma página maliciosa transforma Prompt Injection em execução de código — o caso mostra como a fronteira entre conteúdo interpretado por agentes e ações no sistema precisa ser tratada como controle de segurança, não apenas como comportamento do modelo.
Segurança em LLMs: guia técnico para avaliar, proteger e mitigar a superfície de ataque — reúne controles para prompts, ferramentas, identidades, autorização e isolamento de componentes de IA.
CVE-2026-94545: falha crítica no Next.js ImageResponse pode permitir execução remota de código — outro exemplo recente em que o risco final depende da combinação entre entrada controlável, contexto de execução e privilégios do runtime.
O sandbox não limita sozinho o impacto no DevSecOps
Ambientes GitLab costumam ocupar uma posição sensível no ciclo de desenvolvimento. Mesmo quando o AI Gateway está separado dos runners, registries e repositórios, ele faz parte de uma cadeia operacional que merece controles equivalentes aos de outros componentes de infraestrutura. Um serviço de IA integrado ao fluxo de desenvolvimento não deve receber confiança ampla simplesmente por ser interno ou por operar em nome de usuários autenticados.
A CVE-2026-90970 reforça dois pontos. O primeiro é que autenticação não substitui autorização granular: a exploração descrita pelo fornecedor já parte de um usuário autenticado. O segundo é que sandboxes precisam ser tratados como fronteiras de segurança sujeitas a falhas. Quando um serviço interpreta templates, chama ferramentas ou executa fluxos configuráveis, o isolamento do processo e da rede continua necessário mesmo que a camada lógica prometa restringir comandos.
Patch, privilégio mínimo e isolamento do runtime
- Atualizar o Self-Hosted AI Gateway imediatamente para 19.2.4, 19.3.2, 19.4.1 ou versão posterior compatível, conforme a linha instalada.
- Confirmar quais instâncias usam AI Gateway próprio. Organizações que consomem o AI Gateway hospedado pelo GitLab já estão protegidas contra esta falha específica, segundo o fornecedor.
- Revisar quem possui acesso ao Duo Agent Platform e remover permissões que não sejam necessárias. A condição de exploração divulgada exige esse acesso.
- Limitar privilégios do runtime, evitando execução como root quando não for necessária, reduzindo volumes montados, acesso a secrets e permissões do container ou host.
- Restringir comunicações de saída e movimento lateral com segmentação, regras de egress e acesso apenas aos endpoints indispensáveis ao serviço.
- Procurar sinais de comportamento incompatível com o AI Gateway, como mudanças inesperadas em flows, criação de processos filhos, comandos incomuns, conexões de saída não previstas e alterações no ambiente de execução. Se houver indícios de comprometimento, credenciais e chaves potencialmente expostas devem ser rotacionadas dentro do processo de resposta a incidentes.
O patch é o controle prioritário porque remove a vulnerabilidade conhecida. Os demais controles não substituem a atualização; eles reduzem a chance de abuso por contas internas comprometidas e limitam o dano caso uma nova falha ultrapasse novamente a camada de sandbox.
Se a instalação já estava exposta, atualizar não encerra a investigação
Quando uma vulnerabilidade permite execução de comandos, a resposta não deve terminar na confirmação de que a versão foi corrigida. Ambientes que permaneceram vulneráveis precisam considerar a janela de exposição, os usuários com acesso ao Duo Agent Platform e o histórico de alterações em flows. A ausência de um aviso público de exploração ativa no comunicado do GitLab não prova que uma instalação específica não tenha sido atacada.
O nível de investigação deve acompanhar o risco do ambiente. Um gateway isolado, com poucos usuários autorizados e sem acesso relevante a outros sistemas, oferece uma superfície distinta de um serviço com ampla conectividade, secrets persistentes e permissões elevadas. Essa diferença deve aparecer tanto na priorização do patch quanto na decisão de realizar threat hunting e rotação de credenciais.
AI Gateway também precisa ser tratado como infraestrutura crítica do desenvolvimento
A CVE-2026-90970 não transforma todos os ambientes GitLab em alvos imediatamente comprometidos, mas elimina uma suposição perigosa: recursos de IA integrados ao DevSecOps não podem depender apenas do sandbox lógico para conter entradas maliciosas. O próprio serviço precisa operar com identidade, rede, secrets e privilégios desenhados para suportar uma eventual quebra dessa fronteira.
Para organizações com GitLab Self-Hosted AI Gateway, a ação imediata é objetiva: identificar a versão, aplicar a atualização recomendada e verificar a janela anterior ao patch. Depois disso, a correção deve servir como oportunidade para revisar se o componente de IA possui acesso maior do que realmente precisa — porque, em sistemas capazes de interpretar fluxos e acionar ferramentas, o alcance do runtime define quanto uma falha de aplicação pode se transformar em incidente de infraestrutura.
Veja também
Ataques de dentro para fora: quando a ameaça chega por uma dependência confiável
PoC público e exploração em até 48 horas: quando a fila de vulnerabilidades precisa mudar
Referências
GitLab AI Gateway Critical Patch Release: 19.2.4, 19.3.2, and 19.4.1
Install the GitLab AI Gateway
GitLab warns of critical RCE vulnerability in AI Gateway service

Be the first to comment