

Quando uma prova de conceito pública aparece, a equipe de segurança pode deixar de ter dias para decidir e passar a disputar horas com scanners, frameworks de exploração e atacantes que já conhecem o produto. O desafio não é corrigir tudo em 48 horas, mas reconhecer quais vulnerabilidades mudaram de natureza e precisam sair imediatamente da fila comum.
A gestão de vulnerabilidades nasceu de um problema de escala. Um ambiente corporativo acumula sistemas operacionais, appliances, bibliotecas, aplicações, imagens de container, componentes de nuvem e softwares de terceiros. Todos recebem correções em ritmos diferentes. Por isso, durante anos, programas de vulnerability management aprenderam a trabalhar com filas: vulnerabilidades críticas primeiro, depois altas, médias e baixas, normalmente acompanhadas de prazos de correção que podem chegar a semanas ou meses.
Esse modelo continua necessário. O problema aparece quando a velocidade ofensiva deixa de respeitar a cadência administrativa da empresa.
No CrowdStrike 2026 Threat Hunting Report, a empresa informa que, entre janeiro e junho de 2026, 88% da exploração observada por sua telemetria envolvendo vulnerabilidades que já possuíam PoC público ocorreu nas primeiras 48 horas após a liberação da prova de conceito. O recorte merece atenção porque é muito mais específico do que a frase “88% das vulnerabilidades são exploradas em 48 horas”. O estudo não mede todas as CVEs publicadas e não transforma 48 horas em prazo universal. Ele descreve a população de explorações observadas pela CrowdStrike em vulnerabilidades para as quais um PoC público estava disponível.
A estatística indica que, quando uma vulnerabilidade já atrai interesse suficiente para aparecer em exploração real e possui PoC público, o intervalo entre demonstração técnica e uso ofensivo pode ser muito curto. Ela não autoriza concluir que 88% de todas as CVEs serão atacadas em dois dias.
PoC, exploit funcional e exploração ativa são estados diferentes
Uma parte da confusão operacional vem do uso de três conceitos como se fossem sinônimos. Não são.
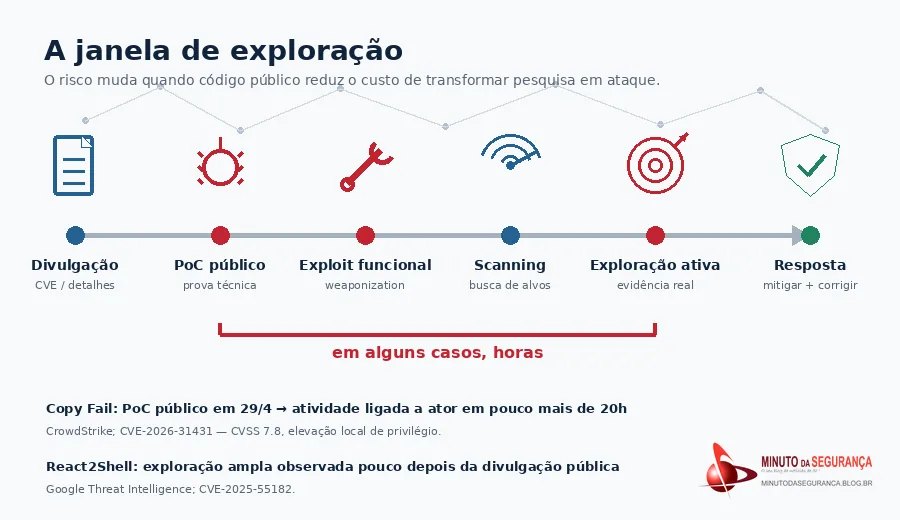
PoC público é uma prova de conceito que demonstra que determinada falha pode ser acionada. Pode ser incompleta, depender de condições específicas, funcionar apenas em laboratório ou exigir adaptação. Mesmo assim, ela reduz o esforço necessário para entender a vulnerabilidade e costuma revelar parâmetros, sequências de chamadas, formatos de entrada ou comportamentos vulneráveis.
Exploit funcional já é código capaz de produzir o efeito desejado de maneira operacional — execução de código, bypass de autenticação, escalada de privilégios, leitura de memória ou outro resultado. Nem todo PoC chega a esse nível imediatamente, e nem todo exploit funciona de modo confiável contra todas as versões e configurações afetadas.
Exploração ativa é outro patamar: existe evidência de uso da vulnerabilidade em ambientes reais. Aqui a discussão deixa de ser apenas sobre possibilidade técnica. Há um adversário, uma campanha ou atividade observada utilizando a falha.
Essa distinção altera a prioridade. Um PoC confiável pode justificar aumento de atenção e testes emergenciais. Um exploit funcional aumenta ainda mais a facilidade de ataque. Exploração ativa confirmada deve pesar mais do que qualquer previsão de probabilidade, porque o evento que se tentava estimar já aconteceu em algum lugar.
O caso Copy Fail mostra como uma CVSS 7.8 pode virar assunto urgente
A CVE-2026-31431, conhecida como Copy Fail, é um exemplo útil porque quebra a intuição de que apenas falhas críticas e remotas precisam de resposta acelerada. A vulnerabilidade de Linux recebeu pontuação CVSS 7.8 e exige acesso local para escalada de privilégio. Isoladamente, esses dados poderiam colocá-la atrás de diversas falhas 9.x em uma fila convencional.
Em 29 de abril de 2026, a vulnerabilidade foi divulgada publicamente junto com detalhes técnicos e um PoC. Segundo a CrowdStrike, no dia seguinte sua equipe já detectava disseminação ampla do código; cerca de 94% dos eventos observados nas primeiras 24 horas pareciam relacionados a testes baseados no PoC público. A empresa afirma ter identificado atividade ligada ao grupo UMBRAL BISON pouco mais de 20 horas após a divulgação.
A gravidade operacional depende do ambiente. Em um notebook comum, a falha exige que o atacante já tenha algum acesso. Em um servidor compartilhado, nó Kubernetes, ambiente de build ou runner de CI/CD, uma escalada local pode transformar uma posição restrita em controle privilegiado do host. O mesmo CVSS, portanto, produz riscos diferentes quando muda a função do ativo e a oportunidade do adversário.
CVSS é severidade; a fila de correção precisa representar risco
A própria FIRST é explícita na documentação do CVSS 4.0: o Base Score mede severidade, não risco. Ele descreve características intrínsecas da vulnerabilidade, mas não sabe se o sistema está exposto à Internet, se o ativo sustenta uma operação crítica, se existe código de exploração circulando ou se a organização já possui controles que reduzem a possibilidade de ataque.
Um programa maduro precisa acrescentar contexto à severidade. A pergunta deixa de ser simplesmente “qual CVSS é maior?” e passa a considerar, em conjunto, exploração + exposição + criticidade + privilégio + facilidade de ataque + consequência.
Imagine duas vulnerabilidades. A primeira tem CVSS 9.8, mas existe apenas em um laboratório sem rota a partir da Internet, sem dados sensíveis e com uso eventual. A segunda tem CVSS 8.1, está em um sistema de borda exposto diretamente, possui exploit funcional, aparece no inventário de um serviço essencial e acaba de receber confirmação de exploração ativa. Tratar a primeira automaticamente antes da segunda porque 9.8 é maior que 8.1 seria uma decisão tecnicamente simples e operacionalmente ruim.
É aqui que outros sinais entram.
O Known Exploited Vulnerabilities Catalog (KEV), da CISA, registra vulnerabilidades com evidência de exploração no mundo real. Para uma empresa que possui o produto afetado, a inclusão no KEV deve ser interpretada como um forte sinal de reclassificação, não como mais um feed para consulta eventual.
O EPSS, mantido pela FIRST, responde a outra pergunta: qual é a probabilidade estimada de que atividade de exploração de uma CVE seja observada nos próximos 30 dias? O escore é atualizado diariamente e serve como sinal probabilístico, não como medida de impacto nem como substituto do contexto do ativo. A própria FIRST recomenda que evidência direta de exploração — como KEV ou inteligência confiável — prevaleça sobre a previsão do EPSS.
- O tempo para explorar uma vulnerabilidade está chegando a zero?
- IA encurta a janela do patch: correções de segurança podem virar pistas para novos ataques
- Check Point sob ataque: CVE-2026-93616 expõe o plano de gestão da segurança
- Falha no Veeam Agent permite elevar privilégios a SYSTEM; PoC público aumenta o risco
A janela defensiva pode ser consumida antes de o patch entrar em produção
O tempo necessário para corrigir uma vulnerabilidade não começa no clique do botão “instalar”. Antes disso, alguém precisa descobrir se o produto existe no ambiente, localizar versões afetadas, identificar o responsável, avaliar impacto, testar a correção, abrir mudança, homologar dependências e encontrar uma janela compatível com a operação. Em empresas reguladas ou em sistemas de alta disponibilidade, esse processo pode ser deliberadamente cauteloso.
Do outro lado, um atacante não precisa percorrer a mesma cadeia. Com detalhes técnicos ou código público, ele pode usar infraestrutura distribuída para procurar versões vulneráveis, adaptar scripts existentes e testar milhares de alvos. Frameworks de exploração tornam parte desse trabalho repetível. Serviços de busca de ativos expostos ajudam a localizar tecnologias específicas. Scripts paralelos e infraestrutura em nuvem reduzem o custo de scanning.
A inteligência artificial adiciona capacidade a esse ecossistema, mas convém evitar exagero. Já é demonstrável que modelos podem ajudar a interpretar documentação, gerar código, adaptar scripts e acelerar tarefas de análise. Também existem pesquisas mostrando evolução na capacidade de agentes para exploração de vulnerabilidades. Isso não significa que qualquer modelo transforme automaticamente uma CVE em exploit confiável nem que todos os ataques atuais sejam movidos por IA. A tendência relevante é econômica: tarefas que exigiam mais tempo e especialização podem ficar mais baratas e rápidas.
O resultado é uma assimetria desconfortável. A empresa continua precisando de controle de mudança porque uma correção mal testada pode derrubar o negócio. O adversário só precisa que uma tentativa funcione.
48 horas não devem virar SLA para todas as vulnerabilidades
A reação fácil ao dado da CrowdStrike seria criar uma política dizendo que toda CVE com PoC deve ser corrigida em 48 horas. Isso trocaria um problema de priorização por outro. Equipes passariam a executar mudanças emergenciais demais, aumentariam o risco de indisponibilidade e provavelmente gastariam capacidade em vulnerabilidades que nunca chegariam a representar ameaça concreta ao ambiente.
O desenho mais sustentável é manter dois ritmos de operação. A maior parte das vulnerabilidades continua seguindo o fluxo regular de remediação. Um subconjunto entra em uma via rápida quando surgem sinais que alteram o risco: exploração ativa, entrada no KEV, PoC confiável, exploit funcional, crescimento relevante do EPSS, exposição externa, tecnologia de borda, bypass de autenticação, privilégios elevados após exploração ou presença em ativo crítico.
Essa via rápida precisa existir antes do incidente. Equipes não ganham velocidade improvisando responsáveis, aprovações e procedimentos depois que uma CVE aparece. A organização deve conhecer antecipadamente quem pode autorizar um patch emergencial, quais sistemas exigem homologação reduzida, como aplicar mitigação temporária e quem decide pelo isolamento de um serviço.
Inventário e exposição decidem quanto das 48 horas realmente pertence à empresa
Se a equipe leva dois dias para descobrir se possui o produto vulnerável, a janela defensiva já acabou antes de começar. Por isso, inventário de ativos não é apenas disciplina administrativa. Ele é componente direto da capacidade de resposta.
Um inventário útil precisa relacionar produto, versão, responsável, função, dependências e criticidade. Também precisa responder onde o ativo está exposto. Um servidor interno sem rota externa e um appliance de borda usam a mesma CVE, mas não oferecem a mesma oportunidade ao atacante.
Em cloud e containers, essa leitura fica mais complexa. Uma imagem vulnerável pode ser recriada centenas de vezes. Uma biblioteca pode existir dentro de aplicações sem aparecer como software instalado. Um pacote afetado pode estar em pipeline de desenvolvimento e ainda não ter chegado à produção. SBOM, inventário de imagens, descoberta contínua e correlação com serviços publicados tornam-se partes da gestão de vulnerabilidades.
Mitigação temporária pode ser mais valiosa que esperar pela correção perfeita
Quando o patch ainda não existe, não foi homologado ou exige uma janela que não pode ser aberta imediatamente, o objetivo muda: reduzir a oportunidade do ataque.
Dependendo do vetor, isso pode significar remover exposição direta à Internet, restringir interfaces administrativas, bloquear origens no firewall, desabilitar temporariamente uma funcionalidade, aplicar regra em WAF ou IPS, isolar um segmento, reduzir privilégios do serviço, reforçar autenticação, desligar uma integração vulnerável ou aumentar monitoramento até que a correção definitiva possa ser aplicada.
Virtual patching pode ser útil quando o ataque passa por tráfego que WAF, IPS ou outro controle consegue identificar e bloquear. Mas não é substituto universal para atualização. Uma vulnerabilidade local, uma falha de lógica ou um caminho não visível ao controle de rede pode exigir outra abordagem.
Controles compensatórios também precisam ser associados ao vetor real. MFA não corrige uma execução remota anterior à autenticação. Segmentação não elimina a falha, mas pode limitar propagação. Privilégio mínimo não impede todo comprometimento, porém pode reduzir o que o atacante consegue fazer depois.
Corrigir a CVE não responde se o servidor já foi comprometido
Quando a organização descobre que um ativo ficou exposto durante o período em que havia exploração ativa, aplicar o patch encerra apenas uma parte do problema. O código vulnerável pode ter sido corrigido enquanto o acesso conquistado anteriormente continua válido.
Nesses casos, a remediação deve ser acompanhada de investigação. Logs, EDR, autenticações, criação de contas, tarefas agendadas, persistência, alterações de configuração, conexões de saída e movimentação lateral precisam ser revisados de acordo com o vetor conhecido. Em sistemas de gestão, identidade, borda ou virtualização, essa verificação merece atenção extra porque um comprometimento pode abrir caminho para outros ativos.
Threat hunting pós-correção não é necessário para toda CVE. Torna-se relevante quando existe combinação de exposição, janela de oportunidade, evidência de exploração, valor do ativo e sinais de atividade suspeita. O objetivo é responder a uma pergunta diferente daquela do scanner: não “a vulnerabilidade ainda existe?”, mas “alguém conseguiu usá-la enquanto ela existia?”.
Gestão de vulnerabilidades precisa funcionar como sistema de decisão
O scanner continua essencial, assim como CVSS. Mas ambos são entradas de um processo maior. Uma fila de milhares de descobertas só se transforma em redução de risco quando a organização consegue enriquecer cada vulnerabilidade com contexto e mudar sua prioridade à medida que o cenário muda.
Isso exige conexão real entre gestão de vulnerabilidades, inventário, exposição externa, threat intelligence, SOC e donos dos sistemas. Uma CVE classificada ontem para correção em 30 dias pode precisar entrar hoje em mudança emergencial porque surgiu um PoC, o EPSS disparou, a CISA incluiu a falha no KEV ou o fornecedor confirmou ataques. A fila não pode ser uma fotografia congelada.
Também é necessário medir o tempo até a decisão, não apenas o tempo até o patch. Quanto demora para identificar ativos afetados? Quanto para localizar o responsável? Quanto para avaliar exposição? Quanto para autorizar uma mitigação? Esses intervalos mostram onde a empresa realmente perde a janela defensiva.
Conclusão: a vulnerabilidade muda de prioridade antes de mudar de CVSS
A compressão da janela de exploração não torna todos os patches emergenciais. Ela torna inadequado tratar vulnerabilidades como objetos estáticos, classificados uma única vez pelo número que receberam no dia da divulgação.
PoC público, exploit funcional, exploração ativa, KEV e EPSS são sinais diferentes e precisam continuar diferentes. O primeiro reduz barreiras técnicas; o segundo demonstra capacidade operacional; o terceiro comprova uso real; KEV organiza evidências de exploração conhecida; EPSS ajuda a estimar probabilidade quando essa evidência ainda não existe. Nenhum deles conhece sozinho o ambiente da empresa.
A decisão melhora quando esses sinais encontram exposição, criticidade, privilégio, controles compensatórios e consequência para o negócio. É essa combinação que permite acelerar onde poucas horas fazem diferença sem transformar toda atualização de segurança em uma emergência permanente.
Veja também
- ScreenConnect sob exploração ativa: CVE-2026-84869 exige atualização imediata
- Cisco ISE sob ataque: zero-day CVE-2026-76460 permite bypass de autenticação e exige correção imediata
- Zero-days contra a própria defesa: falhas em CrowdStrike, Avast e NVIDIA ampliam alerta nos endpoints
- Exploração de vulnerabilidades é a principal causa de ataques de ransomware


Be the first to comment