
Depois de anos ampliando a capacidade global de registrar vulnerabilidades, a CISA quer levar o programa CVE a uma fase orientada pela qualidade dos dados. A mudança parece administrativa, mas atinge diretamente scanners, inventários, threat intelligence e processos de correção que dependem desses registros para tomar decisões.
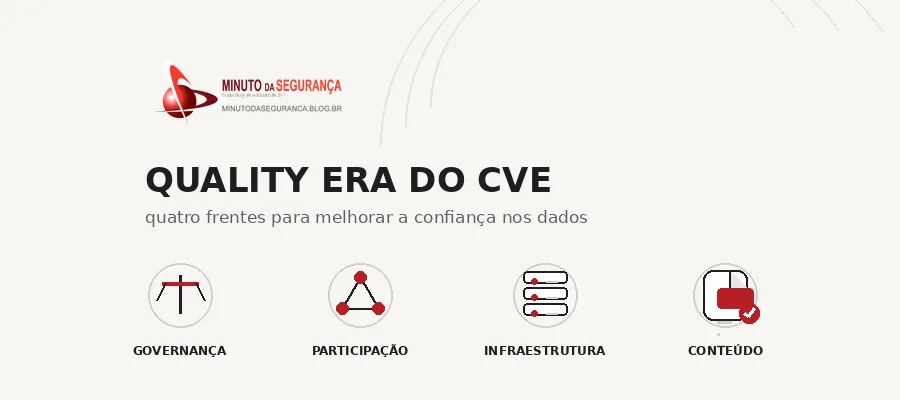
A Cybersecurity and Infrastructure Security Agency (CISA) publicou em 22 de setembro um novo framework para o programa Common Vulnerabilities and Exposures (CVE), propondo a transição de uma fase marcada pelo crescimento da cobertura global para uma “Quality Era” — uma etapa em que confiabilidade, capacidade de resposta e qualidade dos registros passam a ocupar o centro da estratégia.
A discussão acontece em um momento de forte pressão sobre o ecossistema de vulnerabilidades. Segundo levantamento citado pela Infosecurity Magazine, mais de 67 mil CVEs já haviam sido publicadas em 2026 até 18 de setembro. A multiplicação de software, bibliotecas, serviços em nuvem, componentes de terceiros e ferramentas de descoberta automatizada aumenta a capacidade de encontrar falhas — mas também amplia o volume de dados que precisa ser analisado, corrigido e distribuído com consistência.
É justamente aí que a qualidade deixa de ser um problema de catalogação e passa a ser uma questão de segurança operacional.
Por que a qualidade de um registro CVE importa
O identificador CVE funciona como uma espécie de chave comum entre diferentes partes do ecossistema. Fabricantes publicam advisories associados a ele; scanners o utilizam para reportar achados; ferramentas de gestão de vulnerabilidades o correlacionam com ativos; feeds de inteligência acrescentam informações sobre exploração; equipes de SOC e operações usam o mesmo identificador para abrir tickets, buscar evidências e acompanhar correções.
Quando um registro contém informações incompletas, referências insuficientes, descrições ambíguas ou dados difíceis de correlacionar com produtos e versões, o problema tende a se propagar. Um scanner pode detectar uma vulnerabilidade, mas a empresa pode ter dificuldade para identificar todos os ativos afetados. Uma automação pode não reconhecer corretamente a versão vulnerável. Um processo de priorização pode trabalhar com contexto incompleto e uma correção posterior no registro pode exigir reprocessamento em diversas ferramentas.
Isso não significa que o CVE deva carregar sozinho toda a decisão de risco. O ponto é outro: quanto mais processos dependem de dados estruturados e automação, maior é o efeito de uma informação de baixa qualidade na entrada.
Quatro frentes para a nova fase do programa
O framework da CISA organiza a evolução do programa em quatro dimensões. A primeira é governança, com atenção à qualidade e à agilidade das decisões, resolução de conflitos de interesse e clareza de responsabilidades. A segunda é participação do ecossistema, que envolve a diversidade e a capacidade da rede global de CVE Numbering Authorities (CNAs), responsáveis pela atribuição e publicação de registros.
A terceira dimensão é a infraestrutura de dados. Nesse ponto, a discussão inclui disponibilidade, desempenho de APIs e capacidade de sustentar um volume crescente de registros sem degradar o acesso ao programa. A quarta é o próprio conteúdo dos registros CVE, com métricas voltadas à qualidade da informação publicada e à necessidade de correções posteriores.
A agência também conecta o novo framework a linhas de trabalho que já vinham sendo defendidas para o programa: fortalecimento de parcerias, sustentabilidade do patrocínio, modernização tecnológica, transparência, qualidade dos dados e evolução da função de CNA of Last Resort. A CISA, porém, ainda não definiu metas quantitativas ou prazos públicos para cada indicador. O documento é, por enquanto, uma estrutura para orientar a próxima fase.
Automação ruim também escala
A evolução do CVE ocorre ao mesmo tempo em que empresas ampliam o uso de automação para descobrir ativos, correlacionar vulnerabilidades, atribuir risco e abrir tarefas de correção. Essa automação é necessária para lidar com escala. Mas ela traz uma consequência: erros ou lacunas na fonte podem ser reproduzidos mais rapidamente.
Um registro não mapeado para o produto correto pode permanecer fora do inventário de exposição. Uma correção no CVE pode não chegar imediatamente a todos os sistemas que já consumiram a versão anterior. Um nome de produto inconsistente pode impedir a associação automática com uma CMDB ou SBOM. Em ambientes grandes, esses problemas podem criar pontos cegos silenciosos: a ferramenta continua funcionando, o dashboard continua atualizado, mas parte do contexto necessário para uma boa decisão ficou pelo caminho.
O impacto para o negócio aparece na forma de tempo perdido, filas mal priorizadas, investigação manual e aumento da janela entre divulgação e mitigação. Em programas maduros, portanto, qualidade de dados precisa ser tratada como parte da própria governança de vulnerabilidades.
CVE identifica a vulnerabilidade; risco exige contexto
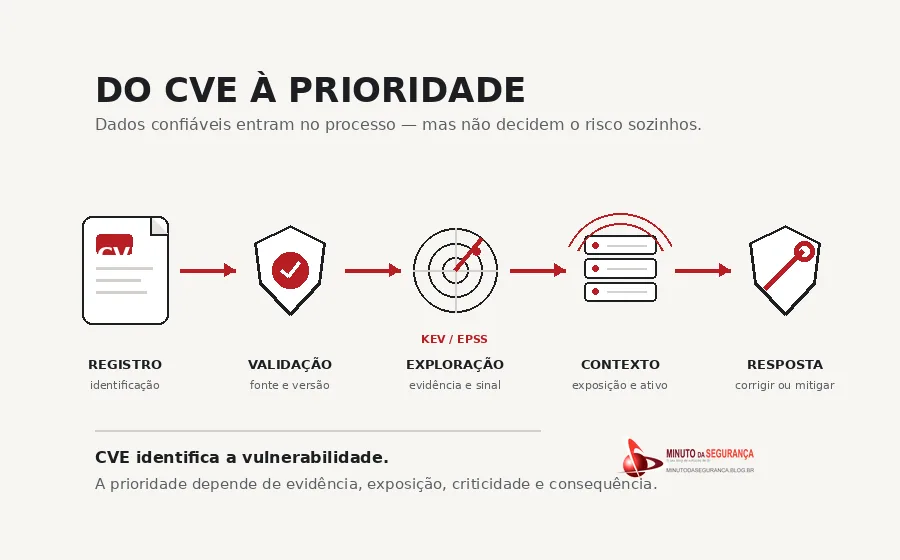
O novo framework também reforça uma distinção que se torna cada vez mais importante. Um CVE é um identificador compartilhado para uma vulnerabilidade conhecida. Ele não informa, sozinho, se aquela falha representa a maior urgência para uma empresa específica.
Para chegar à prioridade operacional, as equipes ainda precisam combinar o registro com outras informações: versão realmente instalada, exposição à Internet, criticidade do ativo, privilégios necessários, existência de exploit funcional, evidência de exploração ativa, impacto técnico e controles compensatórios. Catálogos como o Known Exploited Vulnerabilities (KEV), da CISA, ajudam a identificar falhas com exploração conhecida. O EPSS, mantido pela FIRST, acrescenta uma estimativa probabilística de exploração. Nenhum desses sinais, isoladamente, substitui o conhecimento do ambiente.
Como reduzir o risco enquanto o ecossistema evolui
Empresas não precisam esperar que o programa CVE conclua essa transição para reduzir a dependência de um único registro. O caminho mais seguro é tratar o CVE como uma peça de um conjunto maior de evidências e garantir que correlações críticas possam ser revisadas quando os dados mudarem.
- Validar o registro contra a fonte primária. Para vulnerabilidades críticas ou ativos expostos, o advisory do fabricante e as referências originais devem ser consultados antes de decisões automatizadas de grande impacto.
- Combinar CVE com inventário e exposição. CMDB, inventário de software, SBOM, descoberta de ativos e mapeamento da superfície externa ajudam a responder se a organização realmente possui o componente afetado e onde ele está.
- Enriquecer a priorização. KEV, EPSS, threat intelligence, criticidade do ativo, privilégios e consequência para o negócio devem complementar severidade e identificação.
- Reprocessar atualizações. Feeds e integrações precisam detectar alterações relevantes em registros já ingeridos e recalcular correlações ou prioridades quando necessário.
- Criar uma fila de exceções. CVEs ambíguas, não mapeadas ou com dados insuficientes devem gerar revisão manual, principalmente quando atingem sistemas críticos ou expostos.
- Medir a qualidade operacional. Tempo para correlacionar uma CVE com ativos, percentual de registros sem correspondência, quantidade de correções recebidas e tempo entre atualização da fonte e reclassificação interna são métricas mais úteis do que simplesmente contar vulnerabilidades abertas.
Essa abordagem também reduz o risco de uma reação excessivamente automatizada. Corrigir sem validar produto, versão e dependências pode criar indisponibilidade; deixar de agir porque uma correlação falhou pode manter uma vulnerabilidade crítica exposta. O objetivo é preservar velocidade sem abrir mão de evidência.
Qualidade de dados entra na estratégia de defesa
A proposta da CISA não elimina a fila de vulnerabilidades nem resolve imediatamente as inconsistências que já existem no ecossistema. Sua relevância está em reconhecer que o programa CVE deixou de ser apenas um catálogo de identificadores e passou a sustentar uma infraestrutura global de decisões de segurança.
Esse papel fica ainda mais crítico à medida que descoberta, análise e exploração ganham velocidade. Ferramentas apoiadas por inteligência artificial podem ajudar pesquisadores e equipes defensivas a encontrar e interpretar falhas mais rapidamente, mas a mesma aceleração aumenta a pressão sobre os mecanismos de triagem, publicação e correlação. Escalar a quantidade sem elevar a qualidade pode simplesmente transferir o gargalo para a etapa seguinte.
Conclusão: velocidade só ajuda quando os dados são confiáveis
A “Quality Era” proposta pela CISA representa uma mudança de foco: depois de expandir a capacidade de identificar vulnerabilidades em escala global, o programa precisa garantir que essa informação continue confiável, utilizável e sustentável.
Para as empresas, a mensagem prática é imediata mesmo que o framework ainda não tenha metas ou prazos. O CVE deve permanecer como identificador comum, mas a decisão de risco precisa nascer da combinação entre fontes confiáveis, inventário, exploração observada, exposição e criticidade. Em um ambiente cada vez mais automatizado, dados melhores não são apenas uma melhoria de processo. São parte do controle de segurança.
Veja também
- Falha no Veeam Agent permite elevar privilégios a SYSTEM; PoC público aumenta o risco
- ScreenConnect sob exploração ativa: CVE-2026-84869 exige atualização imediata
- Cisco ISE sob ataque: zero-day CVE-2026-76460 permite bypass de autenticação e exige correção imediata

Be the first to comment