• Linkedin
  • Facebook
  • YouTube
  • Twitter
  • Pinterest
  • Instagram
Minuto da Segurança da Informação
  • Home
  • Notícias
  • Artigos
  • Webinar
  • Leadership
  • LGPD & PRIVACY
  • Download
  • Contate-nos
  • MindSec
Boletim de Notícias
  • [ 21/08/2019 ] CrowdStrike é LEADER no Magic Quadrant do Gartner 2019 Artigos
  • [ 20/11/2026 ] Alemanha amplia poderes de inteligência e prevê intervenções cibernéticas no exterior Notícias
  • [ 19/11/2026 ] Java4Shell: falha no Java ameaça aplicações em servidores com AVX-512 Notícias
  • [ 19/11/2026 ] Ataque à Optimizely espalha JavaScript malicioso por sites de 178 organizações Notícias
  • [ 19/11/2026 ] Pacote Python ligado à Microsoft distribuiu malware para roubar credenciais de nuvem Notícias
  • [ 18/11/2026 ] Amazon identifica agentes de IA em campanha de roubo de chaves de API e exploração de aplicações expostas Notícias
20/11/2026
HomeVulnerabilidades

Vulnerabilidades

CHECK POINT SOB ATAQUE em destaque sobre ilustração de firewall e alerta de cibersegurança
Notícias

Zero-day na Check Point permite acesso root e integra ataques destrutivos contra infraestrutura corporativa

16/11/2026 mindsecblog 0

A CVE-2026-123039 foi explorada em ataques a gateways Check Point. Entenda a cadeia PHP2Shell, o acesso root, o risco ao VMware ESXi e as correções. […]
Microsoft corrige 1.235 vulnerabilidades no Patch Tuesday de novembro
Notícias

Microsoft corrige 1.235 vulnerabilidades e expõe desafio de priorizar patches

12/11/2026 mindsecblog 0

Patch Tuesday de novembro de 2026 corrige 1.235 vulnerabilidades. Entenda a exploração no Outlook, os riscos em serviços corporativos e como priorizar atualizações. […]

Switch Zyxel GS1900 e alerta de vulnerabilidade persistente CVE-2026-107441
Notícias

Zyxel: switches GS1900 continuaram vulneráveis mesmo após correção anterior

07/11/2026 mindsecblog 0

Para quem administra uma rede corporativa, instalar uma atualização de segurança costuma ser o momento de encerrar uma vulnerabilidade e seguir para a próxima prioridade. O caso dos switches Zyxel GS1900 mostra por que essa […]

WordPress: falha CVE-2026-119977 no processo de atualização
Notícias

WordPress: falha no processo de atualização entra na lista de vulnerabilidades exploradas da CISA

05/11/2026 mindsecblog 1

CVE-2026-119977: falha no processo de atualização do WordPress permite execução remota de código durante uma janela específica. Veja versões, exploração e correções. […]

Vulnerability Management — capa editorial
Artigos

Vulnerability Management: por que CVSS sozinho não consegue organizar sua fila

29/10/2026 mindsecblog 0

CVSS mede severidade, não prioridade operacional completa. Uma fila de vulnerabilidades precisa combinar exploração conhecida, probabilidade, exposição, criticidade e contexto do ativo. […]

Capa PHP sob alerta: risco real ou exagero? Com carimbo diagonal Análise Editorial.
Artigos

PHP sob alerta: o que é risco real e o que é exagero nas vulnerabilidades recentes?

27/10/2026 mindsecblog 1

Análise das vulnerabilidades recentes do PHP, riscos reais para empresas, impactos técnicos e cronologia dos alertas entre 21 e 27 de outubro de 2026. […]

Falhas críticas Linux divulgadas antes de correção em servidores
Notícias

Falhas críticas do Linux são divulgadas antes das correções e expõem servidores KSMBD

26/10/2026 mindsecblog 1

Duas falhas CVSS 9,0 no KSMBD foram divulgadas antes de correções amplamente disponíveis. Entenda o risco real, os demais relatos e como proteger servidores Linux. […]

Celular em chamada com alertas de microfone e câmera, ilustração da falha RingRTC no Signal
Notícias

Falha crítica no Signal pode manter microfone e câmera ativos após desligar chamada

22/10/2026 mindsecblog 0

Vulnerabilidade CVE-2026-113380 na biblioteca RingRTC pode impedir o encerramento de chamadas no Signal. Entenda o risco ao microfone e à câmera e como se proteger. […]

Falha crítica no GitLab: composição editorial de desenvolvimento e servidores
Notícias

GitLab corrige falha CVSS 10 que pode permitir execução remota de código

22/10/2026 mindsecblog 1

CVE-2026-110264 afeta versões antigas do GitLab e pode permitir execução remota de código sem autenticação. Veja o risco e as medidas de proteção. […]

Notícias

PHP2Shell: duas falhas críticas no PHP ameaçam servidores WordPress

22/10/2026 mindsecblog 3

Duas falhas críticas no PHP podem permitir execução remota de código em determinadas configurações de servidor. Saiba quais versões receberam correções e como proteger aplicações WordPress. […]

Capa com o título “Zero-day no BeyondTrust abriu caminho para invasores” sobre ilustração de um appliance de suporte remoto e dispositivos conectados
Notícias

Falha zero-day no BeyondTrust abriu caminho para sistemas internos

17/10/2026 mindsecblog 0

A CVE-2026-102764 no BeyondTrust Remote Support foi explorada antes da divulgação; veja versões afetadas, patch e medidas para avaliar possível invasão. […]

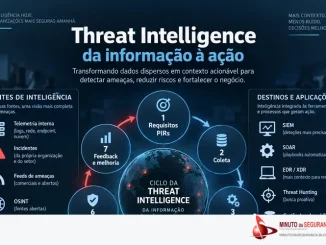
Threat Intelligence transforma dados de ameaças em contexto acionável para SOC e gestão de riscos
Artigos

Threat Intelligence: quando uma informação realmente muda uma decisão

15/10/2026 mindsecblog 1

Threat Intelligence transforma dados sobre ameaças em contexto acionável para SOC, gestão de riscos e resposta a incidentes. Entenda conceitos, métricas, ferramentas, controles e requisitos ISO e NIST. […]

Notícias

Falhas em Smart TVs da LG permitem invasão pela rede local sem senha

14/10/2026 mindsecblog 0

Três vulnerabilidades no webOS podem ser encadeadas para obter acesso root em modelos de Smart TVs LG pela rede local, sem senha ou autorização. A LG disponibilizou correção. […]

Arte de capa sobre três vulnerabilidades no cPanel e WHM, incluindo execução de código como root e XSS armazenado.
Notícias

cPanel corrige três falhas no WHM; uma permite execução de comandos como root

09/10/2026 mindsecblog 0

Três vulnerabilidades corrigidas no cPanel & WHM incluem execução de comandos como root e XSS armazenado em sessões administrativas. Veja os riscos, versões corrigidas e medidas de proteção. […]

Backlog de vulnerabilidades sem ownership definido para a correção.
Notícias

Backlog de vulnerabilidades cresce quando ninguém é dono da correção

07/10/2026 mindsecblog 0

Backlog de vulnerabilidades pode esconder falhas de ownership, autoridade e capacidade. Entenda como priorizar, cobrar e corrigir o risco. […]

Posts pagination

1 2 3 »

RSS FEED

Receba novos posts por email:
Coloque nosso domínio na Whitelist @minutodaseguranca.blog.br

Acesse a página de Privacidade e veja nossos termos de uso.

Archives

Artigos & Estudos

  • Três superfícies de risco em navegador, e-mail e telecomunicações, com título Três falhas sob ataque
    Chrome, Outlook e Cisco BroadWorks: falhas exploradas expõem três caminhos de ataque
    16/11/2026 0
  • Ilustração conceitual de GPUs testando combinações contra um hash de senha, com o título 132 anos?
    Senha de 8 caracteres pode resistir 132 anos? O que a tabela mede
    16/11/2026 0
  • GSocket: acesso oculto em servidores Linux
    Microsoft identifica GSocket em servidores Linux comprometidos e alerta para persistência após correções
    12/11/2026 0
  • Roubo de tokens: trocar a senha não basta
    Roubo de tokens: quando trocar a senha não encerra o ataque
    12/11/2026 0
  • Device Code Phishing: login legítimo, sessão roubada
    Device Code Phishing: o usuário autentica no site legítimo e entrega a sessão ao atacante
    09/11/2026 1
  • P122 agentes IA capa nova
    Identidade dos agentes de IA: quem autorizou esse agente a fazer isso?
    06/11/2026 1
  • Ivanti Connect Secure: três falhas exigem nova atualização
    Ivanti Connect Secure: três falhas exploradas exigem nova atualização de VPNs
    05/11/2026 1
  • LLMjacking: atualização sobre cobranças de até US$ 1 milhão
    LLMjacking: ataques com IA roubada já geram cobranças de até US$ 1 milhão
    05/11/2026 1
  • Gartner prevê novo perfil dos SOCs: mais engenheiros e menos triagem manual até 2028
    Gartner prevê novo perfil para os SOCs: mais engenheiros, menos triagem manual até 2028
    05/11/2026 0
  • Guardrails de IA — capa editorial
    Guardrails de IA: onde terminam as instruções e começam os controles de segurança
    05/11/2026 0
Realização
Direitos Reservados

“Minuto da Segurança é marca registrada e propriedade da MindSec Segurança e Tecnologia da Informação Ltda. Por isto nos reservamos ao direito de apontar alguns links de mídias sociais e outros para as páginas da MindSec já existentes.”


“O uso da Logo Marca e o nome Minuto da Segurança, bem como Logo Marca e Nome MindSec são registrados e reservados nos termos da lei, não podendo ser copiado ou reproduzido.”

Categorias
  • Artigos
  • Diario
  • Download
  • HotSpot
  • In The Spotlight
  • Leadership
  • LGPD & PRIVACY
  • Notícias
  • Produtos
  • Próximos Webinars
  • Standby
  • Webinar
Comentários Recentes
  • mindsecblog on A falsa sensação de segurança
  • Valdinei Castelan on A falsa sensação de segurança
  • mindsecblog on Como uma senha fraca encerrou um negócio de 158 anos
  • Carlos on Como uma senha fraca encerrou um negócio de 158 anos
  • Eduardo Oliveira on Agentes autônomos em IA revolucionam a cibersegurança

“Os comentários exibidos acima foram publicados por terceiros e não refletem de qualquer modo a opinião do Blog Minuto da Segurança ou de seus patrocinadores, os quais não serão responsáveis de qualquer forma pelas informações contidas nos mesmos”

Siga-nos
  • Linkedin
  • Facebook
  • YouTube
  • Twitter
  • Pinterest
  • Instagram
Privacidade

Acesse a página de Privacidade e veja nossos termos de uso.

@ MindSec Segurança e Tecnologia da Informação Ltda.

HTML Snippets Powered By : XYZScripts.com