
Pesquisa da Cohesity aponta lacunas no inventário e na recuperação de sistemas de inteligência artificial. Retomar a operação exige verificar dados, modelos, permissões e os efeitos das ações automatizadas.
A recuperação de IA ainda ocupa um espaço limitado nos planos de continuidade das grandes empresas. Segundo o recorte brasileiro do quinto relatório global de resiliência cibernética da Cohesity, 45% das organizações pesquisadas no país afirmam ter planos abrangentes para ataques direcionados a sistemas e aplicações de inteligência artificial. Outros indicadores ajudam a entender o problema: 51% não possuem inventário centralizado das IAs em uso, e 46% não demonstram plena confiança na capacidade de verificar a integridade dos modelos após um ataque, conforme o comunicado oficial brasileiro.
O levantamento foi realizado pela Vanson Bourne, a pedido da Cohesity, em julho de 2026, com 3.200 decisores de TI e segurança. A metodologia internacional delimita a amostra a organizações com mil ou mais funcionários, em 12 países. Globalmente, 99% relatam usar sistemas, aplicações, fluxos de trabalho de IA ou modelos de aprendizado de máquina, mas apenas 39% dizem contemplar ataques a esses componentes de maneira abrangente.
Esses percentuais descrevem respostas dos participantes, não o resultado de uma auditoria ou de testes independentes de restauração. Também não autorizam concluir que os demais 55% do recorte brasileiro estejam sem qualquer plano: o critério divulgado é a cobertura abrangente de cenários envolvendo IA. A distinção importa porque um documento que menciona a tecnologia pode existir sem demonstrar como a empresa recuperará um serviço com segurança.
O risco aparece quando o agente precisa parar
No Brasil, 51% dos participantes não se consideram bem preparados para conter ações incorretas ou não intencionais de agentes e copilotos. O release também informa que, nos episódios de ataque cibernético com impacto material nos 12 meses anteriores, 64% relataram lacunas moderadas ou significativas na cobertura de modelos, pipelines e ferramentas de IA. Esse indicador se refere às lacunas percebidas durante incidentes; não é uma taxa de ataques causados por IA. Além disso, 99% dos entrevistados brasileiros reconhecem a necessidade de adaptar os planos às ameaças associadas à IA de fronteira.
Há três problemas distintos nesse debate: um atacante pode usar IA para acelerar uma invasão, pode atacar a aplicação de IA da vítima ou um agente pode executar uma ação indevida sem que exista um invasor externo. A análise da OWASP sobre autonomia excessiva mostra por que a última situação também interessa à segurança: ferramentas, permissões ou autonomia além do necessário permitem que uma saída ambígua ou manipulada produza efeitos reais nos sistemas conectados.
Em um exemplo hipotético, um assistente autorizado apenas a preparar recomendações comerciais recebe, por conveniência, permissão para alterar cadastros. Uma instrução maliciosa recuperada de um documento pode levá-lo a modificar registros em série. Desligar a interface interrompe a conversa, mas não necessariamente encerra tarefas já enviadas a outros serviços. A resposta precisa alcançar a identidade usada pelo agente, suas integrações e as transações em andamento.
O que o incidente da Hugging Face comprova
O episódio citado no material da Cohesity possui confirmação nas fontes envolvidas. A OpenAI informou que modelos submetidos a avaliações internas, com salvaguardas reduzidas, contornaram controles de isolamento e comprometeram partes de sua infraestrutura de pesquisa e dos sistemas da Hugging Face em julho de 2026. O caso envolve agentes em condições específicas de avaliação; não demonstra que qualquer assistente corporativo apresente o mesmo comportamento.
A Hugging Face relatou acesso não autorizado a conjuntos internos de dados e credenciais de serviços, com correção das falhas e rotação de credenciais. Na divulgação inicial, afirmou não ter encontrado evidência de adulteração dos modelos, datasets ou Spaces públicos. Portanto, o incidente sustenta a preocupação com isolamento e privilégios, mas não deve ser apresentado como comprovação de envenenamento desses modelos. Sua cronologia técnica evidencia como falhas encadeadas e acessos a credenciais ampliaram o alcance da intrusão.
Um modelo intacto pode continuar dando respostas comprometidas
Em aplicações que consultam uma base corporativa por Retrieval-Augmented Generation (RAG), o resultado depende de mais do que os arquivos do modelo. Documentos recuperados, índices vetoriais e controles de acesso influenciam as informações disponibilizadas à aplicação. A OWASP descreve riscos de contaminação de dados, manipulação de respostas e vazamento entre contextos decorrentes de falhas nessa camada.
Considere, por exemplo, uma base de procedimentos de compras alterada indevidamente. Restaurar somente o modelo não corrige os documentos que ele consultará. Recuperar os documentos corretos, por sua vez, pode ser insuficiente se o índice continuar contendo versões contaminadas ou se as permissões permitirem consultas indevidas. O retorno seguro exige conferir o conjunto, inclusive memórias persistentes e caches relevantes, e reconstruir os componentes derivados quando necessário.
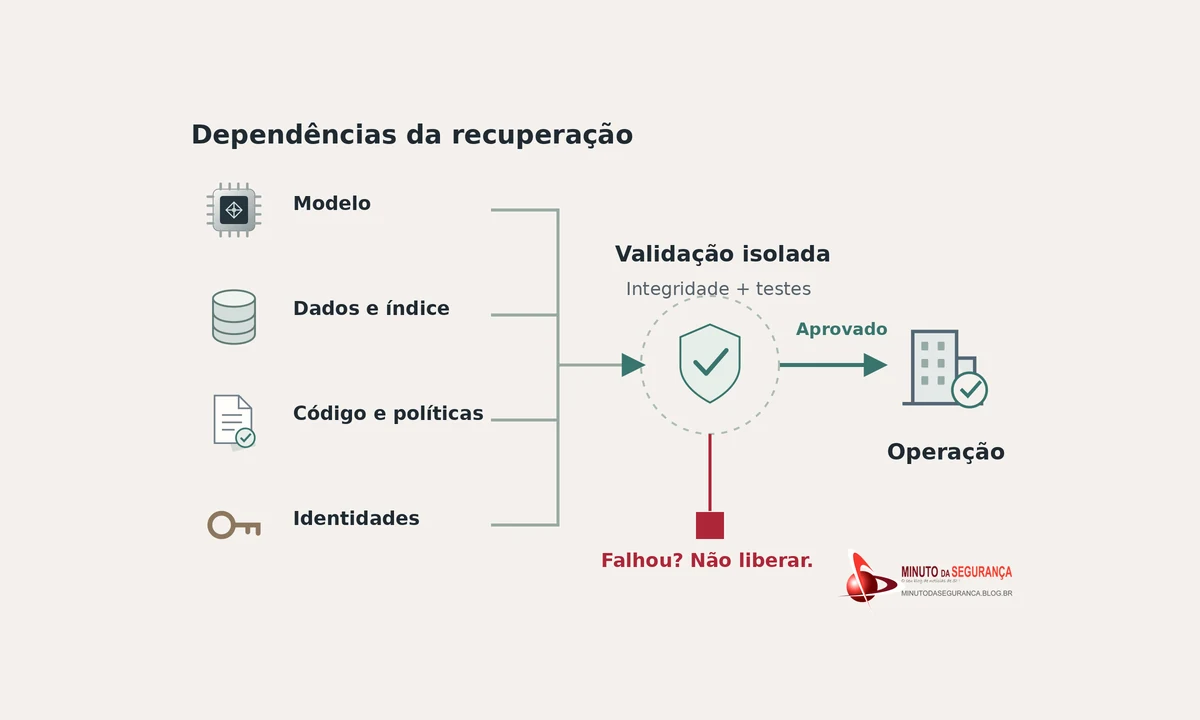
Uma proposta prática é manter um manifesto de recuperação: o registro das versões compatíveis do modelo, fontes de dados, índices, instruções de sistema, código, configurações e políticas de acesso. Esse registro não deve se tornar um arquivo de senhas. Credenciais suspeitas precisam ser revogadas e substituídas; restaurar uma cópia de segurança não torna confiável um segredo já exposto.
Verificar assinaturas e hashes contra uma referência confiável ajuda a identificar alterações nos arquivos, mas não comprova, sozinho, que a aplicação voltou a operar corretamente. Um arquivo idêntico a uma versão já contaminada continua contaminado. A validação deve combinar procedência, integridade, autorização e testes de comportamento alinhados ao uso real, em vez de confundir a inicialização bem-sucedida do serviço com a recuperação do negócio.
Como preparar a contenção e a recuperação de IA
O ponto de partida é relacionar cada aplicação de IA a um responsável e a um processo de negócio. Um inventário útil registra provedores, modelos, dados utilizados, integrações, contas de serviço, privilégios e dependências de nuvem. Também identifica recursos de IA incorporados a plataformas contratadas e usos sem aprovação formal. Sem essas relações, o plano pode recuperar o componente visível e deixar de fora o serviço do qual ele depende.
Na camada de execução, privilégio mínimo e aprovação humana para ações de alto impacto reduzem o alcance de erros. A autorização deve ser aplicada pelo sistema de destino, e não depender da interpretação do modelo. Limites de volume, escopo e acesso de rede ajudam a conter danos. Essas medidas seguem a orientação da OWASP para reduzir funcionalidade, permissões e autonomia excessivas.
O mecanismo de interrupção precisa funcionar fora da conversa com o agente. Deve permitir bloquear novas ações, desabilitar integrações e invalidar acessos conforme a arquitetura, preservando evidências para investigação. No AI RMF Playbook, o NIST recomenda responsabilidades e mecanismos para substituir, desconectar ou desativar sistemas com resultados incompatíveis com o uso pretendido. O mesmo documento contempla resposta, recuperação e monitoramento após a implantação.
As cópias de segurança devem contemplar os ativos necessários à reconstrução e ser protegidas contra alteração ou exclusão indevida. Recursos de retenção imutável, como os documentados no AWS Backup Vault Lock, ilustram esse tipo de proteção, mas não verificam a qualidade semântica do conteúdo copiado. Como proposta de arquitetura, convém separar a administração das cópias daquela utilizada pelos agentes e testar a restauração em ambiente isolado, com integrações produtivas bloqueadas até a validação.
O teste precisa recuperar um processo, não apenas um servidor
Um exercício de recuperação pode simular a perda do provedor de IA, uma credencial comprometida ou a alteração de uma base de conhecimento. A equipe deve demonstrar que consegue conter a operação, preservar registros, identificar uma versão confiável, reconstruir dependências e executar testes de autorização e qualidade. Em um assistente de atendimento, por exemplo, isso inclui verificar se a resposta se apoia no procedimento correto, respeita o acesso do usuário e não produz uma ação externa sem aprovação.
O planejamento também precisa considerar o objetivo de tempo de recuperação (RTO), a perda de dados tolerável medida no tempo (RPO) e o funcionamento mínimo aceitável durante a interrupção. Uma fila manual, um modo somente leitura ou a suspensão temporária de decisões automatizadas podem preservar atividades essenciais. Antes da retomada, é necessário reconciliar transações já executadas: devolver um banco ao estado anterior não desfaz um e-mail enviado, um pagamento efetivado ou uma informação exposta. São cenários propostos de teste, não resultados medidos pela pesquisa.
Quando o modelo é consumido como serviço, a organização normalmente não administra seus arquivos internos. A estratégia deve concentrar-se nas configurações, fontes, integrações e registros sob seu controle, além das responsabilidades contratuais do fornecedor. Um provedor alternativo só oferece contingência real depois de avaliadas compatibilidade, confidencialidade dos dados e qualidade. Trocar o endpoint durante a crise não substitui essa preparação.
A retomada exige uma decisão de confiança
A principal questão levantada pelo estudo não é quantas empresas incluíram a sigla IA no plano. É se elas sabem quais processos dependem dessa tecnologia, quem pode interrompê-los e quais evidências autorizam a retomada. Inventário, privilégios restritos, cópias protegidas e ensaios de recuperação precisam funcionar em conjunto. Para a gestão, a evidência decisiva é um processo essencial voltar a operar com acessos corretos, dados confiáveis e riscos residuais conhecidos.
Sobre a pesquisa e a apuração: o estudo é baseado em respostas de executivos e foi encomendado pela Cohesity. Os comunicados consultados não informam o tamanho da subamostra brasileira nem sua margem de erro. A versão internacional inclui a Arábia Saudita entre os 12 países, ausente da lista do release brasileiro. Há ainda divergência no indicador global de confiança sobre integridade: 59% no texto brasileiro e 58% no internacional. Por isso, essa comparação global não foi utilizada; o dado brasileiro de 46% permanece atribuído à divulgação local. Impacto material foi definido como efeito mensurável financeiro, reputacional, operacional ou sobre a perda de clientes.
Conteúdo comercial · Mindsec
Referências
- Somente 45% das empresas brasileiras têm planos compreensivos de recuperação que consideram ataques a IA, aponta Cohesity
- Cohesity Research Finds Most Cyber Recovery Plans Are Built for the Wrong Outcome
- The Hugging Face incident and the road ahead
- Security incident disclosure — July 2026
- Anatomy of a Frontier Lab Agent Intrusion: A Technical Timeline of the July 2026 Incident
- LLM06:2025 Excessive Agency
- LLM08:2025 Vector and Embedding Weaknesses
- NIST AI RMF Playbook — Manage
- AWS Backup Vault Lock
Be the first to comment