

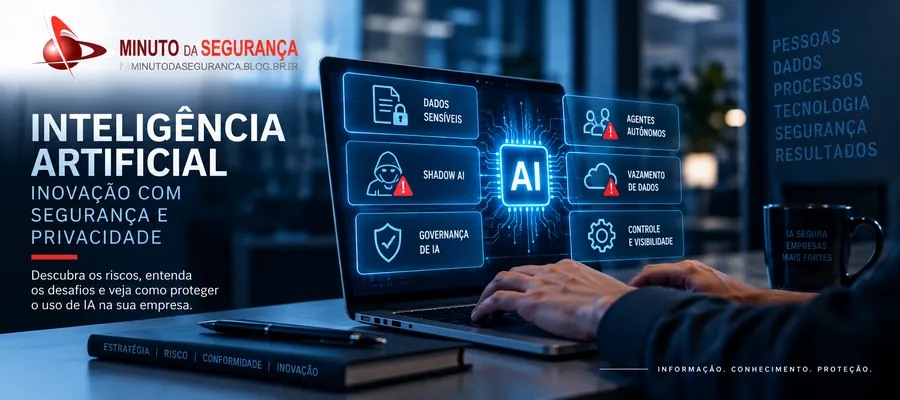
Inteligência artificial já faz parte da rotina corporativa, mas ferramentas não autorizadas, compartilhamento de informações sensíveis, agentes autônomos e integrações com sistemas internos estão criando uma nova superfície de ataque. O desafio deixou de ser apenas adotar IA: tornou-se necessário descobrir onde ela está, quais dados acessa e o que pode fazer.
A inteligência artificial entrou nas empresas mais rapidamente do que muitos modelos tradicionais de governança, segurança e privacidade conseguiram acompanhá-la. Funcionários utilizam assistentes generativos para produzir textos, analisar documentos, revisar contratos, desenvolver código, resumir reuniões e interpretar grandes volumes de informação. Paralelamente, aplicações corporativas incorporam recursos de IA e agentes começam a receber acesso direto a sistemas, dados e processos.
O ganho de produtividade é significativo. Entretanto, essa adoção cria uma nova questão para as equipes de Segurança da Informação: a empresa consegue identificar quais ferramentas de IA estão sendo utilizadas, quem as utiliza, quais informações estão sendo enviadas e o que essas aplicações ou agentes podem fazer?
Quando essas respostas não existem, a IA deixa de representar apenas inovação e passa a constituir uma nova dimensão da superfície de ataque corporativa.
Shadow AI: a IA que existe fora da governança
O fenômeno guarda semelhanças com a conhecida Shadow IT. Um funcionário encontra uma ferramenta de inteligência artificial capaz de facilitar determinada atividade, cria uma conta e começa a utilizá-la sem que a aplicação tenha passado pelos processos corporativos de avaliação, segurança, privacidade ou aprovação.
A diferença é que uma aplicação de IA pode receber diretamente informações que anteriormente permaneceriam dentro do ambiente corporativo: código-fonte, contratos, relatórios financeiros, documentos jurídicos, estratégias comerciais, dados de clientes, informações pessoais e propriedade intelectual.
O IBM Cost of a Data Breach Report 2025 apontou uma lacuna importante entre adoção e governança: 63% das organizações pesquisadas não possuíam políticas de governança de IA para administrar seu uso ou impedir a proliferação de Shadow AI.
Um prompt também pode funcionar como canal de saída de dados
Imagine um profissional solicitando a uma IA pública que analise uma planilha de clientes. Para obter uma resposta melhor, ele envia o arquivo completo. Outro funcionário pede que uma IA revise um contrato confidencial. Um desenvolvedor copia código proprietário para identificar um erro. Nos três casos, informações corporativas foram transferidas para um serviço externo.
Isso introduz questões relacionadas à classificação da informação, retenção de dados, tratamento por terceiros, localização das informações, propriedade intelectual, requisitos contratuais e proteção de dados pessoais. O OWASP Top 10 for LLM and Generative AI Applications trata Sensitive Information Disclosure como uma das classes relevantes de risco para aplicações baseadas em modelos de linguagem.
Prompt injection transforma conteúdo em superfície de ataque
Aplicações convencionais normalmente apresentam uma separação relativamente clara entre código, comandos e dados. Em sistemas baseados em modelos de linguagem, conteúdo recebido pelo modelo pode também influenciar seu comportamento. Um atacante pode explorar essa característica para tentar modificar as instruções que orientam uma aplicação ou agente.
O cenário torna-se ainda mais relevante com a chamada indirect prompt injection. Nesse caso, a instrução maliciosa pode estar escondida em uma página Web, documento, e-mail, arquivo ou outro conteúdo posteriormente interpretado pela IA. A OWASP posiciona Prompt Injection como LLM01:2025.
Agentes de IA transformam permissões em risco
Um agente pode consultar bancos de dados, acessar arquivos, enviar mensagens, abrir chamados, executar APIs, interagir com aplicações SaaS ou iniciar processos corporativos. Nesse momento, segurança de IA passa a convergir diretamente com Identity and Access Management (IAM).
O princípio do menor privilégio precisa ser aplicado também às identidades não humanas. Se um agente precisa consultar documentos, isso não significa que deva possuir permissão para modificá-los ou excluí-los. A pergunta de segurança deixa de ser somente “o que a IA pode responder?” e passa a ser também “o que essa IA está autorizada a fazer?”
APIs, plugins e integrações ampliam a cadeia de confiança
Modelos de inteligência artificial são conectados a APIs, bancos de dados, sistemas de identidade, plataformas SaaS, mecanismos de Retrieval-Augmented Generation (RAG), bases vetoriais, ferramentas internas e outros agentes. Cada conexão aumenta a capacidade da IA, mas também amplia a cadeia de confiança e a superfície de ataque.
Notícias Relacionadas
▶ LiteLLM sob ataque: falhas em gateways de IA expõem chaves, dados e ambientes cloud
▶ Ataques em velocidade de IA: agentes autônomos mudam a economia da cibersegurança
▶ IA encurta a janela do patch: correções de segurança podem virar pistas para novos ataques
Alucinações também podem produzir impacto de segurança
A capacidade de um modelo produzir uma resposta convincente não significa que aquela informação esteja correta. Em processos corporativos críticos, uma decisão baseada em informações falsas ou inventadas pode provocar consequências financeiras, jurídicas, operacionais ou de segurança.
A IA também aumenta a capacidade dos atacantes
As mesmas tecnologias utilizadas para aumentar a produtividade das empresas podem ser empregadas por criminosos para automatizar reconhecimento, criar campanhas de engenharia social mais convincentes, analisar vulnerabilidades, adaptar malware e ampliar ataques para um número muito maior de potenciais vítimas.
Governança sem visibilidade é insuficiente
Criar uma política corporativa determinando quais ferramentas podem ou não ser utilizadas é necessário, mas não suficiente. A organização precisa identificar aplicações de IA utilizadas pelos funcionários, descobrir Shadow AI, compreender quais usuários acessam determinados serviços, detectar movimentação de informações sensíveis e correlacionar essas atividades com identidade, dispositivo, rede e comportamento.
O NIST AI Risk Management Framework estabelece uma abordagem baseada nas funções Govern, Map, Measure e Manage, incorporando a gestão dos riscos de inteligência artificial ao ciclo de vida da tecnologia.
O objetivo não deveria ser simplesmente bloquear IA
Bloquear indiscriminadamente ferramentas de inteligência artificial pode estimular usuários a procurar alternativas fora do controle corporativo e ampliar a Shadow AI. Liberar indiscriminadamente produz o problema oposto. Uma estratégia mais sustentável consiste em permitir a utilização da IA com visibilidade, governança e controles proporcionais ao risco.
Sophos AI Defense: descobrir, controlar e proteger a utilização de IA
É nessa nova superfície de risco que se posiciona o Sophos AI Defense. A solução foi desenvolvida para ampliar a capacidade das organizações de descobrir ferramentas, agentes e fluxos de trabalho de inteligência artificial presentes no ambiente, incluindo situações de Shadow AI, adicionando contexto relacionado a identidade, permissões, comportamento e exposição de dados para ajudar na priorização dos riscos.
A abordagem muda o foco de “proibir IA” para “usar IA com segurança”.
Da adoção da IA à gestão efetiva do risco
As empresas dificilmente retornarão a um cenário em que inteligência artificial não faça parte das atividades diárias. A questão deixou de ser se a tecnologia será utilizada e passou a ser como utilizá-la sem perder controle sobre dados, identidades, sistemas e processos.
A empresa sabe quais inteligências artificiais estão sendo utilizadas, quais dados elas recebem e o que estão autorizadas a fazer?
Proteja a adoção de IA da sua empresa com Sophos e Mindsec
A Mindsec, representante de soluções Sophos, pode apoiar empresas na avaliação dos riscos associados à utilização corporativa de inteligência artificial, identificação de Shadow AI e definição dos controles necessários para uma adoção mais segura.
O Sophos AI Defense adiciona recursos de descoberta, avaliação contextual de riscos e controle para ajudar organizações a compreender e proteger a utilização de inteligência artificial em seus ambientes.
Fale com os especialistas da Mindsec e conheça as soluções Sophos para proteção da adoção de IA.
Veja também
▶ IA sob pressão: experimento da Anthropic reacende alerta sobre agentes autônomos e condutas ilícitas
▶ Ataques em velocidade de IA: agentes autônomos mudam a economia da cibersegurança
▶ IA encurta a janela do patch: correções de segurança podem virar pistas para novos ataques
Referências
NIST — Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile
OWASP — Top 10 for LLM and Generative AI Applications

Be the first to comment