

Novo trojan bancário usa anúncios em redes sociais, instalação de APK fora da loja oficial e abuso dos recursos de Acessibilidade do Android para espionar a tela, capturar credenciais e permitir controle remoto do dispositivo.
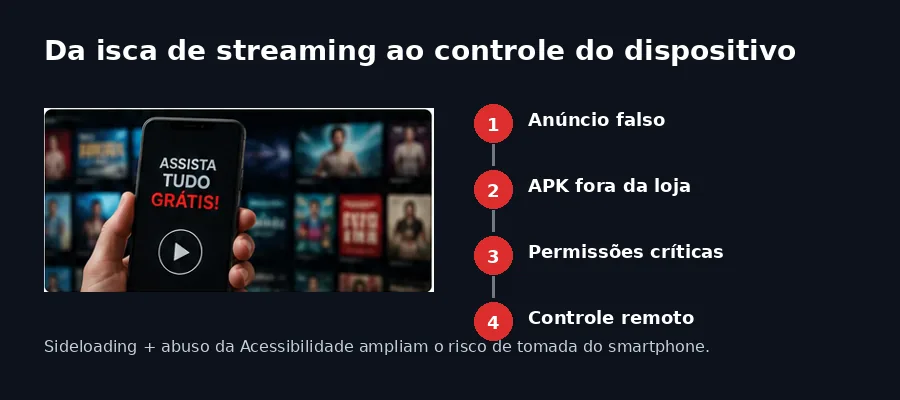
Uma campanha de publicidade maliciosa transformou a promessa de acesso gratuito a conteúdo de streaming em um caminho para comprometer smartphones Android. Pesquisadores identificaram uma operação que distribui o StreamRAT, um trojan bancário capaz de combinar roubo de informações, monitoramento da interface do aparelho e recursos avançados de controle remoto.
A ameaça foi promovida por anúncios que simulavam um serviço gratuito de televisão e streaming, direcionado principalmente a usuários de língua espanhola. Uma das campanhas observadas permaneceu ativa por várias semanas e alcançou aproximadamente 570 mil usuários no ecossistema de publicidade da Meta. Esse número representa o alcance estimado dos anúncios e não a quantidade comprovada de aparelhos infectados.
O caso chama atenção não apenas pelas capacidades técnicas do malware, mas também pela maneira como o ataque explora um ambiente considerado cotidiano pelos usuários. Em vez de depender exclusivamente de mensagens de phishing, anexos maliciosos ou SMS, os criminosos inseriram a isca dentro de feeds de redes sociais, onde anúncios, recomendações e promoções fazem parte da experiência normal de navegação.
Da publicidade ao APK malicioso
O ataque começa quando o usuário encontra um anúncio oferecendo acesso gratuito a conteúdo de streaming. Ao clicar na publicidade, a vítima é direcionada para uma página construída para conduzi-la à instalação de um aplicativo Android distribuído fora da loja oficial.
A infraestrutura pode avaliar características do visitante, como o tipo de dispositivo utilizado e a origem do acesso. Em aparelhos considerados adequados para a campanha, a página disponibiliza o download do aplicativo e apresenta instruções específicas para permitir a instalação de software proveniente de fontes externas.
Essa abordagem é particularmente relevante porque reduz a chance de abandono durante o processo. Em vez de simplesmente disponibilizar um arquivo malicioso, a estrutura orienta o usuário justamente nas etapas em que o Android apresenta barreiras de segurança contra instalações não autorizadas.
Uma instalação em múltiplas etapas
A cadeia de comprometimento utiliza mais de um componente. O aplicativo inicialmente instalado pode funcionar como um dropper, cuja finalidade é preparar o dispositivo e conduzir a instalação do componente principal responsável pelas atividades maliciosas.
Durante esse processo, o aplicativo pode solicitar configurações e permissões que não seriam esperadas para um simples serviço de streaming. A vítima é progressivamente conduzida a reduzir as proteções oferecidas pelo sistema operacional, criando as condições necessárias para que o payload principal seja executado.
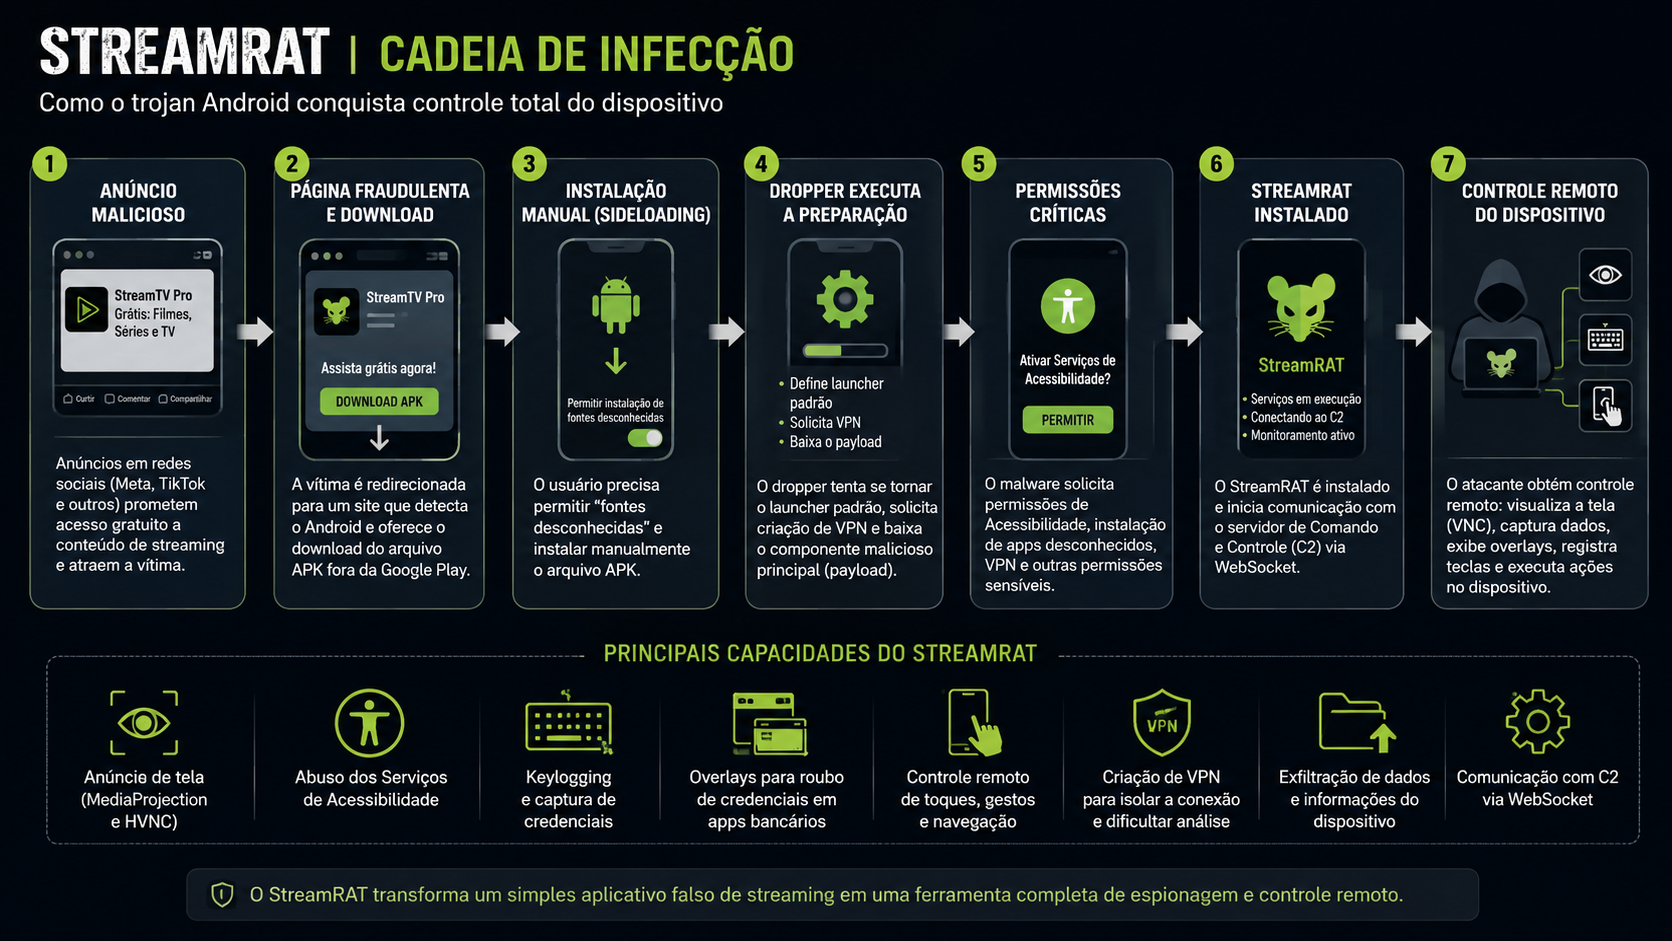
A cadeia de ataque combina anúncio malicioso, download de APK, abuso de permissões e controle remoto em uma experiência cuidadosamente desenhada para parecer legítima ao usuário.
Acessibilidade transforma o aplicativo em uma ferramenta de controle
Um dos elementos centrais da operação é o abuso dos Serviços de Acessibilidade do Android. Esses recursos existem para auxiliar usuários que necessitam de formas alternativas de interação com o aparelho, mas concedem aos aplicativos autorizados um nível elevado de visibilidade e capacidade de atuação sobre a interface.
Depois que a vítima concede essa permissão, um malware pode observar elementos apresentados na tela, acompanhar determinadas interações, capturar informações digitadas e automatizar ações. O mesmo acesso também pode auxiliar o software malicioso durante etapas posteriores do comprometimento.

Em termos práticos, o risco aumenta quando permissões poderosas são concedidas a um aplicativo cuja função declarada não justificaria esse nível de acesso. Um aplicativo apresentado apenas como serviço de streaming, por exemplo, não deveria precisar observar a interface de outros aplicativos ou executar comandos capazes de controlar partes importantes do sistema.
A diferença entre uma permissão tecnicamente legítima e seu uso malicioso está justamente no contexto. Para o usuário comum, porém, identificar essa diferença durante uma sequência de instalação cuidadosamente preparada pelos atacantes pode não ser simples.
Quando combinado a mecanismos de acesso remoto, esse conjunto de permissões pode transformar o aparelho em um ambiente no qual o criminoso acompanha e interfere em ações realizadas pela vítima, ampliando consideravelmente o potencial de fraude.
Captura da tela, overlays e roubo de credenciais
As capacidades associadas ao StreamRAT vão além da observação passiva. O malware reúne funcionalidades relacionadas à captura da interface, registro de informações digitadas, coleta de dados exibidos na tela e utilização de páginas falsas sobrepostas a aplicativos legítimos.
Essa técnica de sobreposição, conhecida como overlay, pode ser usada para apresentar uma tela de autenticação visualmente semelhante à utilizada por um banco, carteira digital ou outro serviço. O usuário acredita estar fornecendo as credenciais ao aplicativo verdadeiro, enquanto as informações podem ser interceptadas pelo atacante.
O malware também pode recorrer a mecanismos destinados a esconder a atividade criminosa. Uma tela preta, uma falsa atualização ou outra interface apresentada à vítima pode ocultar ações realizadas em segundo plano enquanto o operador interage com o dispositivo comprometido.
Controle remoto aproxima o ataque de uma fraude operada em tempo real
Uma das características mais preocupantes da ameaça é a possibilidade de controle remoto do aparelho. Recursos semelhantes a VNC permitem que um operador acompanhe ou interaja com a interface do smartphone comprometido, inclusive em situações nas quais determinadas atividades podem permanecer ocultas da vítima.
Esse modelo amplia significativamente o risco em comparação com um malware limitado à coleta de arquivos ou senhas. Dependendo da situação, o criminoso pode acompanhar uma sessão ativa, observar processos de autenticação e utilizar o próprio ambiente confiável do aparelho para tentar realizar operações fraudulentas.
O cenário é especialmente relevante para instituições financeiras porque controles antifraude normalmente analisam diversos sinais relacionados ao dispositivo, à rede, à sessão e ao comportamento. Quando determinadas ações partem do próprio aparelho legítimo da vítima, alguns desses sinais podem apresentar menor contraste em relação a uma operação normal.
O risco também é corporativo
Embora a campanha tenha sido construída principalmente para alcançar consumidores, smartphones Android frequentemente também possuem acesso a e-mail corporativo, ferramentas de colaboração, aplicações em nuvem, sistemas empresariais e mecanismos de autenticação multifator.
Um dispositivo pessoal comprometido pode, portanto, deixar de representar apenas risco para contas bancárias individuais. Dependendo da maneira como a organização administra dispositivos móveis, identidades e aplicações corporativas, o smartphone pode tornar-se um ponto adicional de exposição para credenciais, sessões autenticadas e informações empresariais.
Publicidade maliciosa amplia o alcance das campanhas
Outro aspecto relevante do caso é o uso de publicidade paga como mecanismo inicial de distribuição. Links maliciosos enviados por e-mail ou SMS já fazem parte do imaginário de segurança de muitos usuários, mas um anúncio inserido em uma plataforma conhecida tende a herdar parte da confiança depositada naquele ambiente.
Isso não significa que a plataforma esteja deliberadamente distribuindo malware. O problema está na capacidade de atores maliciosos de criar campanhas, páginas e identidades suficientemente convincentes para atravessar mecanismos de moderação e permanecer disponíveis durante tempo suficiente para alcançar uma audiência significativa.
Para os defensores, essa mudança amplia a superfície de conscientização necessária. O usuário não precisa mais receber uma mensagem evidentemente suspeita para entrar em uma cadeia de comprometimento. Uma publicidade aparentemente comum pode representar o primeiro estágio da operação.
Como reduzir o risco
Para usuários, uma das principais medidas preventivas é evitar a instalação de aplicativos Android provenientes de anúncios, páginas de download direto ou links recebidos por canais não confiáveis. Aplicativos devem ser obtidos preferencialmente por lojas oficiais e, mesmo nesses ambientes, é recomendável verificar o desenvolvedor, o histórico e a reputação do software.
Solicitações de acesso aos Serviços de Acessibilidade, compartilhamento de tela, privilégios administrativos, instalação de aplicativos desconhecidos ou alteração de componentes importantes do sistema devem ser avaliadas com atenção. Quando essas permissões não possuem relação clara com a função apresentada pelo aplicativo, o comportamento deve ser considerado suspeito.
Em ambientes empresariais, mecanismos de gerenciamento de dispositivos móveis, proteção de endpoints, políticas de instalação, monitoramento de identidades e restrições ao uso de aparelhos não gerenciados ajudam a reduzir a superfície de exposição.
O que fazer se um aplicativo suspeito já foi instalado
Caso exista suspeita de comprometimento, uma das primeiras medidas é interromper a conectividade do dispositivo e verificar quais aplicativos possuem permissões de Acessibilidade ou privilégios administrativos. Sempre que possível, essas permissões devem ser revogadas antes da tentativa de remoção do software suspeito.
Credenciais utilizadas no aparelho potencialmente comprometido devem ser alteradas a partir de outro dispositivo considerado seguro. Se aplicativos bancários tiverem sido utilizados durante o período de possível infecção, a instituição financeira deve ser comunicada rapidamente para análise de movimentações e eventos suspeitos.
Em situações nas quais não seja possível assegurar a remoção completa da ameaça, uma restauração de fábrica pode ser necessária. O procedimento deve ser acompanhado da revisão das contas vinculadas ao aparelho, tokens de autenticação e sessões ainda ativas.
Conclusão
O StreamRAT evidencia a evolução das campanhas de malware móvel para operações cada vez mais integradas. A ameaça não depende de uma única vulnerabilidade técnica: combina publicidade, engenharia social, instalação de aplicativos fora da loja oficial, permissões legítimas do sistema operacional e funcionalidades avançadas de controle remoto.
Essa combinação torna a decisão do usuário uma parte central da cadeia de ataque, mas também demonstra por que a proteção não pode depender exclusivamente de conscientização. Controles técnicos sobre instalação de aplicativos, identidades, dispositivos móveis e acesso a sistemas corporativos continuam sendo necessários para reduzir o impacto quando a engenharia social é bem-sucedida.
Para as organizações, o episódio reforça uma mudança importante: smartphones deixaram há muito tempo de ser apenas dispositivos pessoais. Eles participam da autenticação, armazenam sessões, recebem códigos, acessam aplicações e fazem parte da infraestrutura digital das empresas. Como consequência, malware móvel precisa ocupar espaço equivalente dentro da estratégia de gestão de riscos e proteção de endpoints.
Be the first to comment