

PRIVACIDADE / ECA DIGITAL
O ECA Digital colocou a aferição de idade no centro da proteção de crianças e adolescentes no ambiente digital. O desafio agora é construir mecanismos suficientemente confiáveis para reduzir riscos sem transformar documentos, biometria e sinais de identidade em uma nova infraestrutura de vigilância.
A entrada em vigor do ECA Digital, a Lei nº 15.211/2025, tornou a idade um atributo relevante para decisões de segurança em plataformas, aplicativos, jogos e outros serviços digitais acessíveis por crianças e adolescentes. A legislação exige mecanismos confiáveis de aferição em determinadas situações e reforça uma lógica de proteção que deve considerar o melhor interesse de menores de 18 anos.
Essa obrigação, porém, cria um problema técnico que vai além da simples pergunta “quantos anos você tem?”. Quanto maior a confiança exigida sobre a idade, maior pode ser a tentação de coletar documentos, imagens faciais, dados biométricos ou outros identificadores. Se a arquitetura for mal desenhada, uma medida criada para proteger crianças pode ampliar a quantidade de dados pessoais concentrados e criar novos alvos para fraude, vazamento e vigilância.
Aferir idade não significa necessariamente identificar a pessoa
Uma das distinções mais importantes para a privacidade é separar a comprovação de um atributo da revelação da identidade completa. Para decidir se alguém pode acessar determinado recurso, um serviço pode precisar saber apenas se o usuário está abaixo ou acima de uma faixa etária. Nome completo, CPF, endereço ou cópia permanente de documento podem ser desnecessários para essa finalidade.
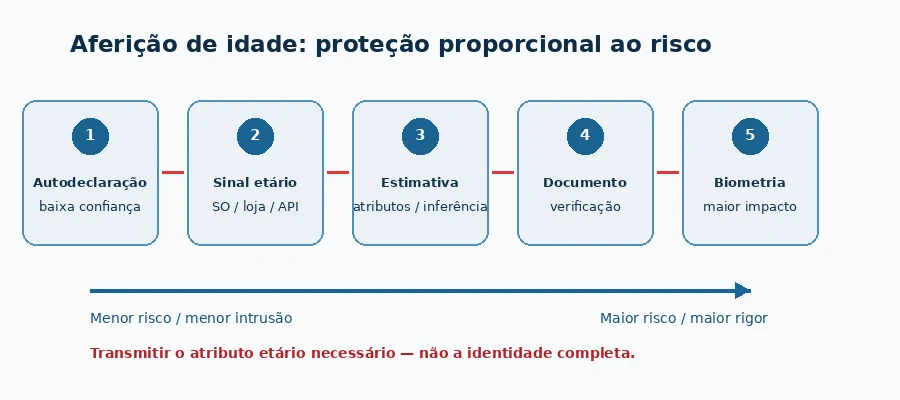
As orientações preliminares da Autoridade Nacional de Proteção de Dados (ANPD) trabalham com diferentes métodos de aferição e com uma abordagem proporcional ao risco. Autodeclaração, sinais etários fornecidos por sistemas operacionais ou lojas de aplicativos, estimativas, inferências e verificações mais robustas podem apresentar níveis distintos de confiança e de impacto sobre a privacidade. A escolha não deveria partir do método que coleta mais dados, mas do nível de garantia realmente necessário para o risco que se pretende controlar.
O objetivo mais seguro não é provar continuamente quem é o usuário. É obter um sinal confiável de que determinada condição etária foi atendida e transmitir ao serviço somente a informação necessária para aquela decisão.
O paradoxo da proteção: mais certeza pode significar mais exposição
Documentos oficiais oferecem um grau elevado de evidência sobre a idade, mas carregam muito mais informações do que a maioria dos serviços precisa conhecer. Biometria e análise facial podem acrescentar outra camada de confiança, mas introduzem dados de elevada sensibilidade e consequências potencialmente duradouras caso sejam comprometidos. Estimativas baseadas em comportamento ou atributos técnicos, por sua vez, podem reduzir a necessidade de documentos, mas trazem questões sobre precisão, transparência e perfilamento.
Por isso, a aferição de idade não deve ser tratada apenas como uma função de cadastro. Ela é uma decisão de arquitetura de segurança e privacidade. Organizações precisam avaliar finalidade, proporcionalidade, precisão, possibilidade de contestação, retenção, fornecedores envolvidos, transferência de dados e impacto de uma eventual violação.
Um sinal de idade pode ser mais seguro que uma cópia de identidade
Uma arquitetura orientada à minimização pode separar quem faz a aferição de quem consome seu resultado. Em vez de cada aplicativo receber e armazenar o documento utilizado no processo, um componente confiável pode produzir apenas um atributo ou sinal — por exemplo, indicando que a pessoa pertence à faixa etária exigida. Esse resultado pode ser transmitido por uma interface de programação de aplicações (API) protegida, com finalidade limitada e controles contra reutilização indevida.
Esse desenho reduz a duplicação de dados sensíveis entre múltiplos serviços e diminui o impacto potencial de uma invasão. Também cria, entretanto, um novo ponto crítico: quem emite o sinal de idade passa a integrar a cadeia de confiança. A segurança do provedor, a autenticação entre sistemas, a integridade do sinal, a prevenção contra replay, a rastreabilidade e as regras de retenção precisam fazer parte do modelo de ameaça.
Centralizar identidade pode criar um alvo valioso
Há ainda um risco sistêmico. Se a solução escolhida para aferir idade evoluir para um repositório central de documentos, biometria e histórico de utilização, sua atratividade para criminosos aumenta significativamente. Um incidente nesse tipo de infraestrutura pode expor não apenas informações de menores, mas também dados de adultos submetidos aos mesmos mecanismos.
O princípio de minimização ajuda a inverter essa lógica. Dados utilizados para aferição não deveriam se transformar automaticamente em um identificador universal nem ser reutilizados para publicidade, perfilamento ou outras finalidades incompatíveis. A organização deve conseguir justificar quais dados coleta, por quanto tempo os mantém, quem pode acessá-los e por que cada elemento é indispensável.
Privacy by design precisa começar antes da escolha da tecnologia
A decisão entre autodeclaração, sinal etário, documento, estimativa ou biometria deve ser consequência da avaliação de risco, e não o ponto de partida. Serviços de baixo risco podem não justificar mecanismos altamente intrusivos. Situações com potencial maior de dano podem exigir garantia superior, mas isso não elimina a obrigação de reduzir a coleta ao mínimo necessário.
Na prática, a governança deveria incluir inventário dos fluxos de dados, avaliação de impacto, critérios para fornecedores, criptografia, segregação de acesso, registros de auditoria, limites de retenção e procedimentos para incidentes. Também é necessário impedir que um mecanismo implantado para uma finalidade específica seja gradualmente reutilizado para outras decisões sem nova análise de necessidade e proporcionalidade.
O que as empresas deveriam fazer agora
O primeiro passo é mapear onde a idade já influencia cadastro, conteúdo, funcionalidades, publicidade, comunicação ou contratação. Em seguida, cada fluxo precisa ser classificado pelo risco para crianças e adolescentes e confrontado com o nível de confiança exigido. Só depois dessa análise a tecnologia de aferição deveria ser selecionada.
Equipes de privacidade, segurança, jurídico, produto e arquitetura precisam trabalhar em conjunto. A pergunta técnica não é apenas se o mecanismo consegue estimar ou verificar idade, mas quais informações entram no processo, quais saem, onde ficam armazenadas, quem recebe o resultado e o que acontece se qualquer componente for comprometido.
A implementação inadequada pode gerar simultaneamente risco regulatório, exposição de dados sensíveis, aumento da superfície de ataque, atrito na experiência do usuário e perda de confiança. A solução mais robusta não é necessariamente a que coleta mais evidências, mas a que entrega confiança suficiente com a menor exposição possível.
Proteção infantil e privacidade não precisam ser objetivos opostos
O ECA Digital coloca empresas diante de uma oportunidade importante de arquitetura. A aferição de idade pode ser construída como mais um mecanismo centralizador de identidade ou como um sistema de atributos mínimos, controles proporcionais e confiança verificável. A segunda abordagem tende a limitar consequências quando algo falha.
Proteger crianças exige saber quando a idade realmente importa. Proteger a privacidade exige resistir à ideia de que, para descobrir esse atributo, seja necessário descobrir tudo sobre a pessoa. A maturidade estará justamente em conciliar essas duas necessidades.


Be the first to comment