

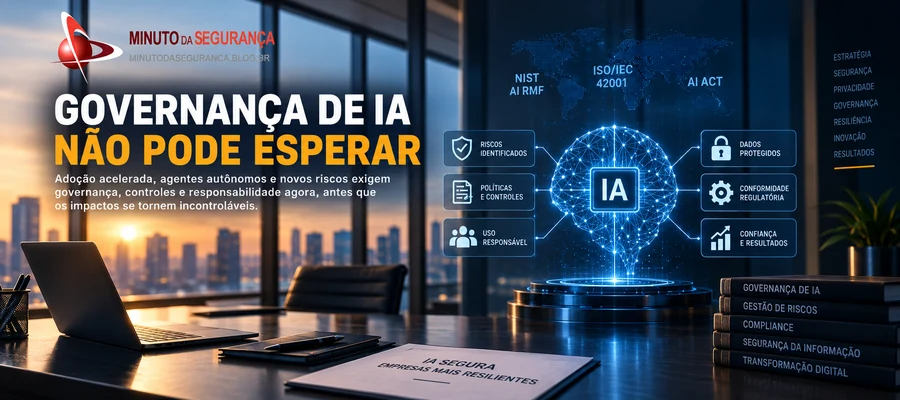
À medida que a inteligência artificial deixa os laboratórios e passa a decidir, recomendar, criar código, acessar dados e executar tarefas, governar seu uso deixa de ser uma discussão futura. Segurança, privacidade, responsabilidade e valor de negócio precisam acompanhar a velocidade da adoção.
A inteligência artificial entrou em uma fase em que o risco corporativo já não está restrito à qualidade das respostas de um chatbot. Modelos generativos e agentes começam a participar de processos de desenvolvimento, atendimento, análise, pesquisa, segurança e automação. O ganho potencial é significativo, mas também cresce a superfície de decisão que precisa ser governada.
Esse é o ponto central do alerta de que a governança de IA não pode esperar. O problema não é escolher entre inovação e controle. É reconhecer que a adoção sem inventário, responsabilidades, critérios de risco e mecanismos técnicos pode criar uma infraestrutura paralela de dados, identidades, modelos e decisões antes que a organização consiga enxergá-la.
Governança começa antes da política formal
Uma empresa pode ter uma política de uso aceitável e ainda assim desconhecer quais modelos estão sendo utilizados, quais informações chegam aos prompts, quais aplicações incorporaram APIs de IA e quais agentes receberam permissão para executar ações. Nesse cenário, a governança existe no papel, mas não necessariamente na arquitetura.
O primeiro movimento é estabelecer visibilidade. Isso envolve inventariar casos de uso, responsáveis, modelos, provedores, dados processados, integrações, identidades e privilégios. A partir desse mapa, a organização consegue diferenciar experimentos de baixo impacto de aplicações capazes de influenciar clientes, processar informações sensíveis ou alterar sistemas corporativos.
A IA pode ampliar uma decisão ruim na mesma velocidade em que amplia produtividade. Quando um modelo ou agente recebe dados, credenciais, ferramentas e autonomia, a governança precisa acompanhar não apenas o algoritmo, mas todo o caminho entre solicitação, decisão e ação.
Segurança e governança de IA estão convergindo
Em aplicações tradicionais, equipes de segurança já lidam com autenticação, autorização, segregação de funções, proteção de dados, logs e gestão de vulnerabilidades. A IA não elimina essas disciplinas. Ela acrescenta novas camadas: prompts potencialmente sensíveis, contexto recuperado de bases internas, saídas probabilísticas, dependências de modelos externos e agentes capazes de acionar ferramentas.
Isso muda a pergunta de segurança. Não basta saber se um usuário está autenticado. É preciso entender quem solicitou uma ação, qual modelo ou agente interpretou a solicitação, quais dados foram usados, que ferramenta foi acionada, com quais privilégios e qual resultado foi produzido. Sem essa trilha, investigar erros, abusos e incidentes torna-se mais difícil.
O risco vai além de vazamento de dados
Privacidade e confidencialidade permanecem centrais, especialmente quando funcionários inserem informações corporativas em serviços não aprovados ou quando aplicações enviam contexto excessivo a modelos externos. Mas uma estrutura madura precisa considerar também integridade, disponibilidade, propriedade intelectual, viés, fraude, decisões inadequadas, dependência de terceiros e perda de rastreabilidade.
Agentes ampliam essa preocupação porque podem transformar uma resposta em ação. Um sistema que apenas sugere uma mensagem possui um perfil de risco diferente de outro capaz de abrir chamados, consultar bancos de dados, modificar código ou acionar processos financeiros. Quanto maior a autonomia e o impacto possível, mais fortes devem ser autorização, supervisão, registro e capacidade de interrupção.
Governança proporcional ao risco
Um programa sustentável evita dois extremos: liberar qualquer uso em nome da velocidade ou exigir o mesmo processo burocrático para todos os casos. Classificação por risco permite acelerar usos simples e concentrar controles nos cenários em que dados, autonomia, impacto sobre pessoas ou acesso a sistemas elevam a exposição.
Na prática, isso significa combinar governança executiva com controles técnicos: identidade própria para agentes quando aplicável, menor privilégio, credenciais temporárias, segmentação de dados, proteção contra exposição indevida, avaliação de fornecedores, logging, monitoramento, testes e mecanismos de aprovação humana para ações críticas. O objetivo é tornar a autonomia mensurável e revogável.
Regulação reforça uma mudança que já é operacional
Referenciais como o NIST AI Risk Management Framework e sistemas de gestão como a ISO/IEC 42001 ajudam a estruturar responsabilidades e tratamento de riscos. Na União Europeia, a aplicação progressiva do AI Act também aumenta a pressão para que organizações saibam onde utilizam IA, qual é o nível de risco e quais obrigações se aplicam.
Mesmo empresas fora do alcance direto de uma norma específica tendem a sentir esse efeito por contratos, cadeias de fornecedores, clientes globais, auditorias e exigências de governança. Por isso, esperar a obrigação regulatória para começar o inventário costuma inverter a ordem: primeiro surge a cobrança e somente depois a empresa tenta descobrir o que já colocou em produção.
O conselho não precisa escolher o modelo, mas precisa conhecer o risco
A governança de IA não deve ficar isolada em tecnologia. Diretoria e conselho precisam entender onde a IA influencia processos relevantes, quais riscos foram aceitos, quais controles existem e quem responde por incidentes ou decisões de alto impacto. Segurança, privacidade, jurídico, compliance, auditoria, dados e áreas de negócio precisam compartilhar uma linguagem comum de risco.
Para a liderança, uma pergunta útil não é simplesmente “a empresa usa IA?”. A questão mais madura é: quais decisões e ações foram delegadas à IA, com quais dados e privilégios, dentro de quais limites e com qual evidência de que esses limites estão funcionando?
Conclusão
A velocidade da IA torna inviável uma governança baseada apenas em revisão posterior. Quando controles chegam depois que modelos, integrações e agentes já se espalharam pela organização, corrigir arquitetura, permissões e fluxos de dados tende a ser mais caro do que incorporar requisitos desde o início.
Governar IA não significa frear inovação. Significa criar condições para que ela avance com responsabilidade, rastreabilidade e segurança. As organizações que conseguirem aproximar governança, arquitetura e gestão de riscos estarão em posição melhor para capturar valor sem transformar velocidade em exposição invisível.
Referências
Dark Reading — AI Governance Cannot Wait
NIST — AI Risk Management Framework
ISO — ISO/IEC 42001 Artificial intelligence management system
European Commission — AI Act

Be the first to comment