

PRIVACIDADE / GOVERNANÇA / REGULAÇÃO
O segundo semestre de 2026 encontra a ANPD em uma etapa diferente: além de produzir regras, a Autoridade amplia a fiscalização, acompanha prioridades já definidas e começa a construir o próximo ciclo regulatório. Para as empresas, a mudança exige menos conformidade documental isolada e mais capacidade contínua de demonstrar governança, segurança e respeito aos direitos dos titulares.
A Autoridade Nacional de Proteção de Dados (ANPD) publicou em agosto o relatório de acompanhamento e execução da Agenda Regulatória referente ao primeiro semestre de 2026. Segundo a própria Autoridade, dos 16 temas previstos para o biênio 2025–2026, oito foram concluídos, seis permaneciam em andamento e dois ainda não haviam sido iniciados no período analisado. O balanço é importante porque mostra uma agenda que já saiu do estágio de planejamento. Em paralelo à regulamentação, a ANPD executa seu Mapa de Temas Prioritários 2026–2027, instrumento que direciona fiscalização e atividades de orientação para áreas consideradas de maior relevância. Em setembro, outro movimento abriu a próxima etapa: a tomada de subsídios para a construção da Agenda Regulatória 2027–2028, com participação social prevista até 16 de outubro de 2026. Para organizações públicas e privadas, a leitura combinada desses movimentos indica uma mudança de maturidade. A questão deixa de ser apenas quais normas a ANPD ainda publicará e passa a incluir uma pergunta operacional: a empresa consegue demonstrar, hoje, como trata dados pessoais, responde aos titulares, avalia riscos e controla tecnologias de maior impacto?
Fiscalização: quatro frentes já estão no radar
O Mapa de Temas Prioritários 2026–2027 organiza a atuação fiscalizatória em quatro grandes temas. O primeiro é o exercício de direitos pelos titulares, incluindo dificuldades no atendimento de solicitações e reclamações. O segundo é a proteção de crianças e adolescentes no ambiente digital. O terceiro envolve o tratamento de dados pelo Poder Público. O quarto reúne inteligência artificial e tecnologias emergentes. Essa priorização é relevante porque ajuda empresas a entender onde a Autoridade pretende concentrar recursos de monitoramento, orientação, prevenção e repressão. Não significa que outros requisitos da Lei Geral de Proteção de Dados (LGPD) deixem de ser fiscalizados. Significa que determinados riscos receberam atenção explícita no planejamento institucional.
Direitos dos titulares deixam de ser apenas um fluxo jurídico
Quando direitos dos titulares aparecem como prioridade fiscalizatória, o tema atravessa áreas que muitas vezes operam separadamente. Jurídico e privacidade precisam interpretar a obrigação; atendimento precisa reconhecer e encaminhar solicitações; tecnologia deve localizar dados; segurança precisa autenticar adequadamente quem faz o pedido; e os responsáveis pelos sistemas precisam executar correções, exclusões ou outras providências quando aplicáveis. Uma empresa pode ter um canal formal e ainda assim apresentar baixa maturidade se não souber onde os dados estão, se depender de buscas manuais demoradas ou se não conseguir rastrear o tratamento realizado por fornecedores. O risco regulatório, portanto, encontra problemas clássicos de governança de dados e arquitetura de sistemas.
Inteligência artificial entra simultaneamente na regulação e na fiscalização
Inteligência artificial ocupa uma posição particular. Ela integra as prioridades de fiscalização para 2026–2027 e também aparece na Agenda Regulatória 2025–2026. No acompanhamento publicado pela ANPD, a regulamentação do tratamento de dados pessoais por sistemas de inteligência artificial permanecia em andamento. Isso exige cautela na interpretação. Ainda não existe uma regulamentação final da ANPD que resolva todas as questões de proteção de dados associadas à IA. Por outro lado, organizações já estão submetidas à LGPD quando utilizam dados pessoais nesses sistemas. Finalidade, necessidade, transparência, segurança, direitos dos titulares e avaliação de riscos não ficam suspensos enquanto uma regulamentação específica é construída. Na prática, empresas que adotam IA deveriam saber quais sistemas estão em uso, quais dados recebem, se informações pessoais entram em prompts ou bases de conhecimento, quais fornecedores participam do tratamento, onde os dados são processados e quais decisões ou recomendações podem afetar pessoas. Shadow AI torna esse inventário ainda mais difícil e reforça a necessidade de governança técnica, não apenas de políticas corporativas.
Biometria aumenta o custo de uma decisão errada
A regulamentação sobre tratamento de dados biométricos também permanecia em andamento no acompanhamento da Agenda Regulatória. O tema merece atenção especial porque biometria é dado pessoal sensível e pode ser utilizada em autenticação, controle de acesso, reconhecimento facial, prevenção a fraudes e diversos serviços digitais. Ao contrário de uma senha, características biométricas não podem ser simplesmente substituídas da mesma maneira depois de uma exposição. Por isso, projetos envolvendo biometria precisam avaliar necessidade, proporcionalidade, alternativas menos intrusivas, segurança, retenção, compartilhamento e consequências para os titulares. O problema não está em classificar toda utilização de biometria como inadequada. Está em assumir que conveniência ou eficiência operacional, sozinhas, justificam qualquer nível de coleta. Quanto mais sensível e persistente for o dado, maior precisa ser a maturidade dos controles ao seu redor.
RIPD tende a ganhar importância como instrumento de decisão
O Relatório de Impacto à Proteção de Dados Pessoais (RIPD) também integra a Agenda Regulatória e permanecia em andamento no relatório do primeiro semestre. Independentemente da futura regulamentação específica, o conceito de avaliação de impacto já oferece uma disciplina útil para projetos capazes de gerar riscos relevantes aos titulares. Um RIPD útil não deveria ser produzido apenas para completar um arquivo de compliance. Ele deve ajudar a descrever o tratamento, identificar ameaças e consequências, avaliar necessidade e proporcionalidade e registrar as medidas escolhidas para reduzir riscos. Isso aproxima privacidade de gestão de riscos e segurança da informação. 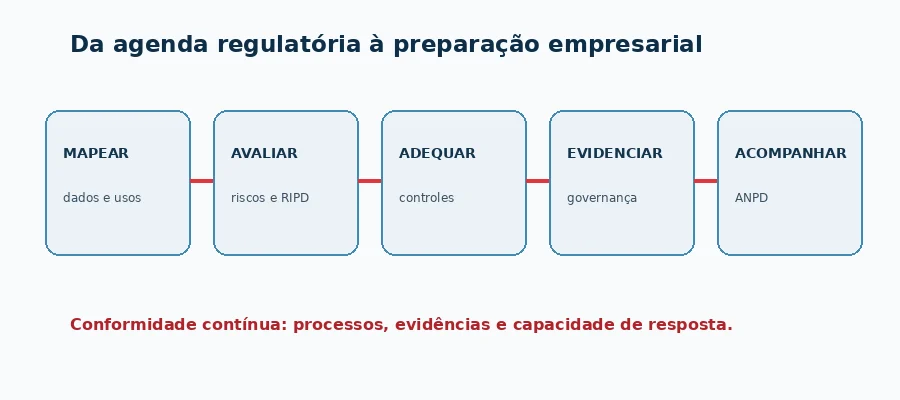
A Agenda 2027–2028 abre uma janela para antecipar o próximo ciclo
Em 1º de setembro, a ANPD abriu tomada de subsídios para elaborar a Agenda Regulatória 2027–2028. A consulta permite que sociedade, empresas, especialistas e demais interessados apresentem temas que consideram relevantes para regulamentação. A participação está aberta até 16 de outubro de 2026. Para empresas, acompanhar esse processo não deveria ser entendido apenas como atividade institucional. A agenda oferece sinais sobre questões que podem influenciar produtos, processos, contratos, arquitetura tecnológica e modelos de negócio nos próximos anos. Participar também permite apresentar dificuldades práticas e evidências antes que determinados temas avancem para etapas posteriores de regulamentação.
O que as empresas deveriam preparar agora
O momento favorece uma revisão integrada de governança. A organização precisa conhecer seus tratamentos de dados, responsáveis, fornecedores, bases e fluxos; avaliar se o atendimento aos titulares funciona de ponta a ponta; identificar aplicações de inteligência artificial e biometria; revisar controles de acesso, retenção e segurança; e verificar onde tratamentos de maior risco justificam avaliações mais estruturadas. Essa preparação não depende de prever exatamente qual será o texto de cada futura norma. Ela depende de criar capacidade para responder perguntas fundamentais: por que determinado dado é necessário, quem pode acessá-lo, por quanto tempo permanece armazenado, quais terceiros o recebem, quais riscos foram considerados e quais evidências demonstram que as medidas de proteção realmente existem. Há também uma consequência para a alta administração. Privacidade deixa de ser apenas um assunto de adequação jurídica quando decisões sobre IA, biometria, dados de crianças, fornecedores e segurança podem afetar reputação, continuidade, confiança do cliente e exposição regulatória. A governança precisa conectar esses riscos às decisões de negócio.
Da conformidade pontual para a capacidade contínua
A evolução da ANPD não significa que todas as questões regulatórias estejam encerradas. Pelo contrário: inteligência artificial, biometria, RIPD e outros temas seguem em construção, enquanto uma nova agenda começa a ser desenhada. Essa combinação torna inadequada tanto a postura de esperar todas as regras ficarem prontas quanto a de tratar propostas em andamento como obrigações já definitivas. A resposta mais madura está entre os dois extremos. Empresas podem acompanhar a regulamentação, distinguir requisitos vigentes de temas em desenvolvimento e, ao mesmo tempo, fortalecer os fundamentos que continuarão relevantes: governança, minimização, segurança, transparência, responsabilização e capacidade de demonstrar decisões. À medida que a fiscalização ganha estrutura e o próximo ciclo regulatório começa a ser definido, a vantagem estará menos em produzir documentos depois de uma demanda e mais em conseguir provar que privacidade faz parte da operação antes que a pergunta seja feita.

Be the first to comment