

O programa britânico PIVOT coloca grandes fornecedores de segurança diante de cadeias completas de ataque e pretende transformar resultados técnicos em evidências mais úteis para CISOs e compradores. A iniciativa não substitui automaticamente o MITRE ATT&CK Evaluations: os dois programas podem coexistir e medem aspectos diferentes da eficácia defensiva.
Grandes fornecedores aderem ao PIVOT
A SE Labs anunciou em 15 de setembro a primeira avaliação pública do PIVOT, sigla para Precise Insight and Visibility Of Tactics. Broadcom, CrowdStrike, Fortinet, Palo Alto Networks e Sophos estão confirmadas na rodada inaugural, cujos resultados deverão ser publicados no início de 2027.
O movimento ocorre em um momento de mudança no mercado de avaliações independentes. O MITRE ATT&CK Evaluations: Enterprise registrou menos participantes nos últimos ciclos, mas continua ativo. Segundo a própria MITRE, a edição Enterprise 2026 está em execução e deverá publicar resultados em dezembro, avaliando técnicas associadas a ameaças financeiramente motivadas e espionagem ligada à República Popular da China em um cenário corporativo Windows.
Como funcionam as avaliações do MITRE Engenuity ATT&CK
Como usar a estrutura MITRE ATT&CK para segurança na nuvem
O que o PIVOT pretende medir
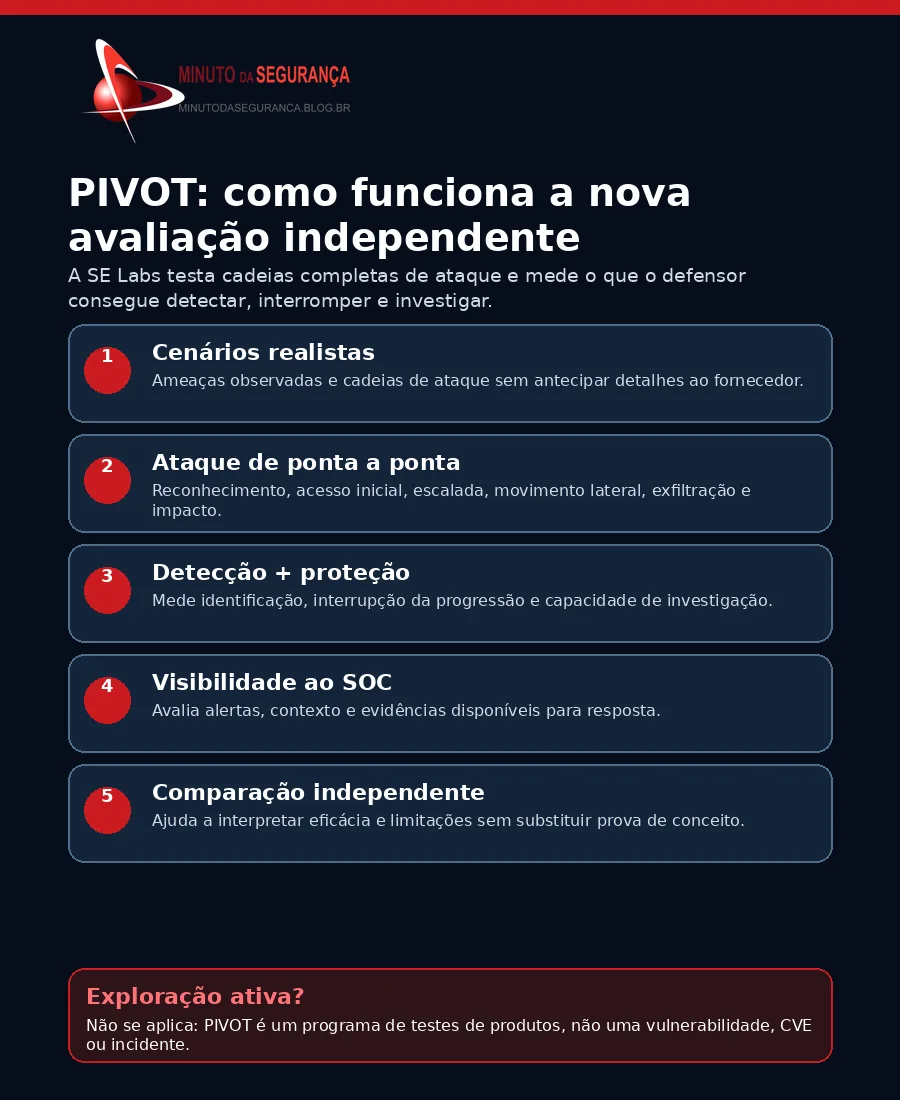
A proposta da SE Labs é acompanhar o ataque do início ao fim, em vez de observar apenas eventos isolados. A metodologia contempla reconhecimento, acesso inicial, escalada de privilégios, movimento lateral, roubo de dados e comprometimento, avaliando onde a proteção funcionou, onde falhou e até que ponto o invasor conseguiu avançar.
O teste também analisa o que a equipe de segurança efetivamente recebe durante e depois da intrusão: qualidade dos alertas, contexto para investigação e capacidade de reconstruir o incidente. As configurações devem representar implantações realistas de clientes, e os fornecedores não recebem antecipadamente a identidade dos grupos ou as cadeias de ataque usadas na avaliação.
PIVOT e MITRE não são equivalentes — nem mutuamente exclusivos
A leitura de que os fornecedores simplesmente “abandonaram o MITRE” exige cautela. A própria matéria de referência teve seu título atualizado para deixar claro que um fornecedor pode participar simultaneamente do PIVOT e do MITRE ATT&CK Evaluations. A MITRE afirmou que programas diferentes produzem tipos distintos de evidência e podem ajudar tanto fornecedores quanto defensores.
Na prática, o PIVOT enfatiza a progressão do ataque, o resultado defensivo e a experiência operacional do SOC. O MITRE ATT&CK Evaluations mantém sua relevância como avaliação baseada em táticas, técnicas e procedimentos de adversários, oferecendo dados técnicos que não devem ser interpretados como um ranking simples de produtos.
Há exploração ativa ou orientação de fabricante?
Não se aplica no sentido tradicional de vulnerabilidades. O anúncio trata de um programa de testes de produtos, não de uma falha de segurança, CVE, malware ou campanha de exploração. Portanto, não há “exploração ativa” associada ao PIVOT e não existe patch ou mitigação emergencial de fabricante a ser aplicada por clientes.
Há, porém, orientação oficial da própria SE Labs sobre a metodologia: as avaliações devem reproduzir cadeias completas de ataque, usar configurações realistas, impedir ajustes específicos durante os testes além de atualizações normais disponíveis aos clientes e avaliar tanto proteção quanto detecção e capacidade de investigação. A organização também informa que os dados serão disponibilizados a analistas da Gartner e Forrester antes da publicação para interpretação independente.
Por que isso importa para CISOs e compradores
Para equipes de segurança, a principal consequência é metodológica. Resultados de laboratório ganham valor quando ajudam a responder perguntas operacionais: em que estágio o ataque foi interrompido, quais sinais chegaram ao SOC, quanto contexto estava disponível e se o produto reduziu efetivamente a possibilidade de escalada, movimento lateral e exfiltração.
Isso não elimina a necessidade de prova de conceito no ambiente da própria organização. A SE Labs ressalta que o PIVOT pretende complementar, e não substituir, julgamento técnico, requisitos de negócio e processos de aquisição. O uso mais maduro desses relatórios será cruzá-los com arquitetura, telemetria disponível, integração com o SOC, capacidade de resposta, custo operacional e perfil de risco da empresa.
Conclusão
O PIVOT amplia a discussão sobre como medir eficácia de tecnologias de segurança em um mercado no qual detecção isolada já não é suficiente. Ao acompanhar a cadeia completa e observar o que realmente chega ao defensor, a iniciativa pressiona o setor por evidências mais próximas da realidade operacional. A comparação com o MITRE, entretanto, deve evitar a falsa ideia de substituição: metodologias diferentes podem produzir evidências complementares e melhorar a qualidade das decisões de segurança.
Referências
Infosecurity Magazine — Major Cyber Threat Detection Vendors Turn to New UK Testing Program
SE Labs — Major Cyber Security Vendors Back SE Labs’ New Model for Independent Security Testing
SE Labs — PIVOT
Be the first to comment