

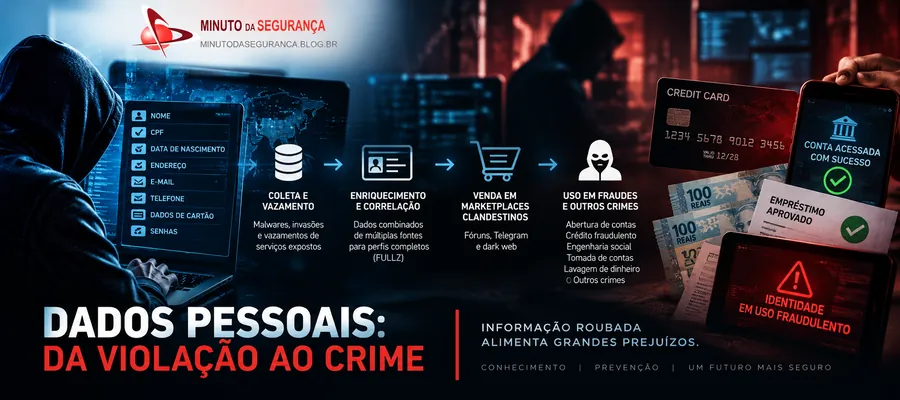
Um vazamento de dados não termina quando nomes, CPFs, telefones ou credenciais aparecem na internet. Para o crime organizado, esse pode ser apenas o começo: informações roubadas são combinadas, enriquecidas e transformadas em matéria-prima para fraudes financeiras, tomada de contas, engenharia social e novos ataques.
O dado roubado virou matéria-prima de uma indústria criminosa
Durante anos, incidentes envolvendo dados pessoais foram tratados principalmente como problemas de confidencialidade. A realidade atual é mais complexa. Uma base contendo nome, CPF, data de nascimento, endereço, telefone e e-mail pode parecer pouco útil isoladamente. Quando essas informações são correlacionadas com credenciais, dados financeiros, documentos digitalizados e histórico obtido em outros vazamentos, surge um perfil muito mais valioso para o criminoso.
A INTERPOL vem descrevendo a fraude financeira como uma ameaça transnacional cada vez mais industrializada, apoiada por redes criminosas, infraestrutura digital e serviços especializados. No Brasil, a escala também aparece nas estatísticas: levantamento da Serasa Experian apontou aproximadamente 2,86 milhões de tentativas de fraude de identidade no primeiro semestre de 2026, crescimento de 32,9%, com perdas potenciais estimadas em R$ 3,77 bilhões caso as tentativas não fossem identificadas.
Da invasão ao mercado clandestino: a cadeia de valor do dado
Os dados podem entrar no ecossistema criminoso por diferentes portas. Vazamentos corporativos, exploração de vulnerabilidades, phishing, malware infostealer, comprometimento de fornecedores, roubo de dispositivos, credenciais reutilizadas e configurações inadequadas de ambientes cloud estão entre as fontes. O atacante inicial nem sempre é quem realizará a fraude. Há especialização.
Depois da coleta, conjuntos obtidos em fontes diferentes podem ser correlacionados. Um endereço de e-mail proveniente de uma violação pode ser associado a um telefone de outra base, a um CPF de uma terceira e a uma senha capturada por malware. Esse enriquecimento aumenta a capacidade de personificação e reduz as perguntas que o criminoso precisa descobrir durante uma tentativa de fraude.
É nesse estágio que aparecem pacotes de identidade frequentemente conhecidos no submundo como fullz: conjuntos suficientemente completos para permitir que outro criminoso tente se passar pela vítima. O valor econômico não está necessariamente em cada campo isolado, mas na capacidade de correlacionar informações e transformar dados dispersos em uma identidade operacional.
Credenciais roubadas podem valer mais que documentos
Usuário e senha oferecem algo diferente de uma simples ficha cadastral: acesso. Malware do tipo infostealer pode capturar credenciais armazenadas em navegadores, cookies de sessão, tokens e outras informações que facilitam a tomada de contas. Quando o criminoso consegue entrar em e-mail, serviços financeiros ou ambientes corporativos, novas informações tornam-se disponíveis e o ataque pode avançar para outros sistemas.
Esse mecanismo ajuda a explicar por que reutilizar senhas continua perigoso. Uma credencial exposta em um serviço pode ser testada automaticamente contra outros. Quando funciona, um incidente aparentemente restrito a uma plataforma passa a comprometer diversos componentes da identidade digital da vítima.
Notícias Relacionadas
NodeStealer evolui para spyware, rouba senhas e amplia espionagem no Facebook
Vazamento na ShipMonk expõe dados de 13,6 mil clientes da Trezor e amplia risco de phishing
IA industrializa phishing: campanha dispara mais de 1 milhão de e-mails de fraude em três dias
Como os dados chegam à fraude financeira
Com uma identidade suficientemente enriquecida, criminosos podem tentar abrir contas, solicitar crédito, assumir contas existentes, alterar dados cadastrais, contornar verificações de identidade ou convencer centrais de atendimento de que são o verdadeiro titular. Informações corretas sobre a vítima tornam a engenharia social mais convincente.
A ANPD alerta que incidentes envolvendo dados pessoais podem resultar em consequências como boletos falsos, clonagem de cartões, empréstimos fraudulentos, contratação indevida de serviços e invasão de contas bancárias, e-mails e redes sociais. O risco, portanto, não termina na organização que sofreu o incidente: acompanha o titular.
Dados de cartões têm regras específicas de proteção
No ambiente de pagamentos, a proteção precisa ser ainda mais rigorosa. O PCI DSS distingue dados do portador de cartão e dados de autenticação confidenciais. Informações como PAN, nome do titular e data de vencimento possuem requisitos próprios, enquanto determinados dados de autenticação não devem ser mantidos após a autorização. O objetivo é reduzir a possibilidade de reutilização dessas informações em transações fraudulentas.
Isso mostra um princípio importante: organizações não deveriam avaliar apenas se determinado dado é sigiloso isoladamente, mas o que alguém poderia fazer caso ele fosse combinado com outras informações.
O criminoso também conhece a vítima antes de telefonar
Um dos efeitos mais perigosos dos vazamentos sucessivos é tornar golpes personalizados mais convincentes. O fraudador pode conhecer nome completo, instituição financeira, telefone, endereço ou relações profissionais antes do primeiro contato. A vítima recebe então uma ligação ou mensagem que contém informações verdadeiras, reduzindo sua percepção de risco.
Inteligência artificial generativa amplia essa capacidade. Textos podem ser personalizados em escala, vozes podem ser sintetizadas e informações públicas podem ser cruzadas com dados vazados. O problema deixa de ser somente o phishing genérico e passa a incluir campanhas direcionadas produzidas com custo cada vez menor.
Para empresas, privacidade e antifraude precisam conversar
As organizações precisam abandonar a visão de que proteção de dados é responsabilidade exclusiva da área jurídica ou de privacidade. Segurança da informação, prevenção a fraudes, identidade e acesso, jurídico, privacidade, atendimento ao cliente e gestão de riscos lidam com diferentes partes do mesmo problema.
Entre as medidas relevantes estão minimizar a coleta e retenção de informações, proteger dados sensíveis com criptografia adequada, aplicar autenticação multifator resistente a phishing onde possível, monitorar credenciais comprometidas, restringir privilégios, detectar comportamento anômalo, segmentar ambientes, proteger endpoints e manter processos de resposta a incidentes capazes de considerar os impactos posteriores sobre os titulares.
Controles de identidade também precisam considerar sinais de fraude. Uma autenticação tecnicamente válida não significa necessariamente que a pessoa por trás da sessão seja legítima. Mudanças de dispositivo, localização, comportamento, recuperação de conta e alteração de dados cadastrais podem exigir validações adicionais baseadas em risco.
O vazamento termina; a vida útil do dado, não
Senhas podem ser trocadas e cartões podem ser cancelados. CPF, nome completo e data de nascimento, porém, não são facilmente substituídos. Essa característica torna determinadas violações especialmente relevantes: os dados podem permanecer úteis durante anos e voltar a aparecer em golpes que nada parecem ter em comum com o incidente original.
Para empresas, a conclusão é igualmente importante. O custo real de uma violação não deveria ser medido apenas pelo período de indisponibilidade ou pela investigação inicial. A exposição pode alimentar uma cadeia de fraudes contra clientes, colaboradores e parceiros muito depois de o incidente técnico ter sido encerrado. Proteger dados pessoais significa, em última análise, impedir que informações legítimas sejam convertidas em instrumentos para identidades e transações ilegítimas.
Referências
INTERPOL — Global Financial Fraud Threat Assessment
Serasa Experian — Tentativas de fraude de identidade no Brasil
ANPD — Orientações sobre incidentes e proteção de dados pessoais
PCI Security Standards Council — PCI DSS
Veja também
Vishing contra o suporte de TI: como criminosos contornam MFA e invadem o SaaS
Gambling Goblin transforma servidores públicos brasileiros em infraestrutura para phishing e fraude
Infostealers roubam sessões do Claude e permitem sequestro de contas mesmo com MFA
BREEZE COMET: grupo brasileiro invade sistemas financeiros e executa transferências fraudulentas


Be the first to comment