Notícias
Ferramentas falsas no GitHub escondem malware e miram profissionais de segurança
Projetos falsos de segurança no GitHub escondem backdoors e infostealers em arquivos de build e scripts. Pesquisa identificou mais de 2 mil PCs infectados. […]

Projetos falsos de segurança no GitHub escondem backdoors e infostealers em arquivos de build e scripts. Pesquisa identificou mais de 2 mil PCs infectados. […]
Falha crítica no Docker Hub permitia transferir tokens de acesso e publicar imagens em repositórios de terceiros. Entenda a CVE-2026-105445. […]
Aokigahara coleta dados de sessões de ferramentas de IA e arquivos de desenvolvimento. Pesquisa detalha riscos a credenciais, Git e ambientes de nuvem. […]
CVE-2026-110264 afeta versões antigas do GitLab e pode permitir execução remota de código sem autenticação. Veja o risco e as medidas de proteção. […]
Versão tensorlake@0.5.144 foi distribuída com código malicioso no npm. Pesquisas detalham captura de credenciais, persistência, riscos e medidas de resposta. […]
Falha crítica no GitLab Self-Hosted AI Gateway permite que um usuário autenticado com acesso ao Duo Agent Platform escape do sandbox de templates e execute comandos no serviço. GitLab recomenda atualização imediata. […]
Estudo da Truffle Security encontrou 543.699 credenciais únicas ainda válidas em dados derivados de repositórios públicos do GitHub. O resultado mostra por que detectar ou apagar um segredo não basta: é preciso revogar, rotacionar e investigar o acesso. […]
Falha crítica no Next.js ImageResponse em Node.js pode levar a execução remota de código quando dados não confiáveis entram no SVG. Veja versões afetadas e correção. […]
Relatório da Bain mostra que o uso de IA na defesa pode multiplicar alertas de vulnerabilidade e deslocar o gargalo para validação, priorização e remediação. […]
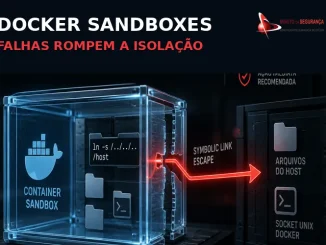
Duas vulnerabilidades no Docker Sandboxes mostram como uma fronteira criada para executar código não confiável pode ser contornada. Entenda CVE-2026-77179 e CVE-2026-79994, o impacto e os controles prioritários. […]
Pacotes open source, pipelines de CI/CD, imagens de contêiner e modelos de IA podem transformar relações de confiança da cadeia de suprimentos em vetores de ataque. […]
Servidores de desenvolvimento Vite acessíveis pela Internet estão sendo varridos em busca de arquivos de ambiente, credenciais cloud e estados de infraestrutura. A contenção exige atualizar, retirar o serviço da borda e tratar segredos como potencialmente comprometidos. […]
Milhares de credenciais AWS vazadas continuam ativas — algumas há mais de cinco anos Uma credencial de acesso à nuvem publicada por engano em um repositório, notebook, imagem de container ou log de integração contínua […]

AWS Kiro: quando uma página maliciosa transforma Prompt Injection em execução de código A adoção de agentes de Inteligência Artificial nos ambientes de desenvolvimento está mudando rapidamente a forma como software é criado. Ferramentas capazes […]
82% dos líderes de TI adotam ao menos uma estratégia de proteção das aplicações desde a fase do desenvolvimento Relatório da F5 revela que setores de finanças e saúde estão mais avançados em processos de […]
@ MindSec Segurança e Tecnologia da Informação Ltda.