
Durante muito tempo, a rotina de um Centro de Operações de Segurança (SOC) foi organizada em torno de uma tarefa aparentemente simples: receber alertas, identificar o que merece investigação e encaminhar os casos mais graves para especialistas. Na prática, o volume de eventos gerados por aplicações, dispositivos, identidades e ambientes em nuvem transformou essa triagem em uma atividade cara, repetitiva e, muitas vezes, pouco eficiente. É justamente esse modelo que começa a ser questionado com a entrada da inteligência artificial nas operações de segurança.
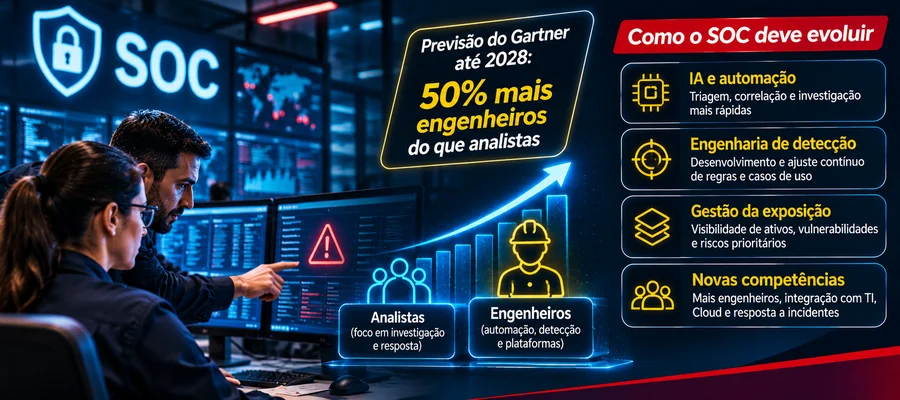
Uma projeção do Gartner aponta que, até 2028, as equipes de operações de segurança poderão ter 50% mais engenheiros do que analistas. A previsão, apresentada no estudo The Roles Required for the AI-Enabled Security Operations Center (SOC), publicado em maio de 2026, não significa que os analistas deixarão de existir ou que os SOCs passarão a funcionar sem pessoas. Ela sugere uma mudança na natureza do trabalho: em vez de concentrar profissionais na análise manual de ocorrências, as organizações precisarão de gente capaz de desenvolver, integrar, testar e supervisionar os mecanismos que executam parte dessas tarefas.
O ponto merece atenção porque contraria uma das promessas mais repetidas no mercado: a de que a IA reduziria automaticamente o tamanho das equipes. A questão é mais complexa. Quando uma plataforma passa a investigar eventos, correlacionar evidências e recomendar respostas, alguém precisa garantir que ela esteja fazendo isso corretamente, que tenha acesso apenas às informações necessárias e que não tome decisões capazes de interromper uma operação legítima. A automação não elimina a responsabilidade; desloca parte dela para quem projeta e controla o processo.
Nos SOCs tradicionais, a divisão entre níveis de atendimento costuma reservar aos profissionais menos experientes a primeira análise de alertas. Um login suspeito, uma conexão incomum ou um comportamento detectado por uma ferramenta de endpoint entra em uma fila e passa por verificações sucessivas até ser descartado ou escalado. Esse modelo ajudou a organizar a operação, mas também criou uma dependência de volume: quanto mais sistemas monitorados, mais eventos e mais trabalho de classificação. O problema se agrava quando regras pouco ajustadas produzem falsos positivos, consumindo tempo que poderia ser dedicado à investigação de ameaças relevantes.
Os agentes de IA tentam mudar essa dinâmica. Em uma investigação de identidade comprometida, por exemplo, um agente pode reunir horários de autenticação, endereços de origem, histórico do usuário, alterações recentes de permissões e eventos registrados no endpoint. Em seguida, pode apresentar uma hipótese sobre o incidente e sugerir quais verificações faltam. É um ganho potencial importante, especialmente quando o profissional precisaria consultar manualmente diversas ferramentas. Mas uma hipótese bem escrita não é necessariamente verdadeira. Se o contexto estiver incompleto, se uma fonte apresentar dados desatualizados ou se o modelo interpretar incorretamente um registro, a conclusão pode ser convincente e errada ao mesmo tempo.
O trabalho muda, mas o julgamento continua sendo humano
É nesse ponto que a previsão do Gartner se torna mais interessante. O engenheiro de segurança que ganha espaço nesse novo SOC não é apenas o profissional que escreve regras de detecção. Ele precisa compreender o comportamento dos sistemas monitorados, construir integrações confiáveis, testar cenários de ataque, acompanhar o desempenho dos agentes e identificar situações em que a automação deve parar e solicitar intervenção humana. Também passa a ser necessário manter versões das regras e instruções utilizadas, registrar alterações e permitir a reversão de decisões quando um fluxo automatizado se comporta de maneira inesperada.
Uma decisão de resposta ajuda a ilustrar a diferença. Isolar automaticamente um computador comprometido pode impedir a propagação de ransomware. Entretanto, se a identificação estiver errada e o equipamento fizer parte de um processo crítico, a mesma ação pode provocar uma interrupção operacional. O grau de autonomia concedido a uma ferramenta deve, portanto, considerar a confiança nas evidências, a criticidade do ativo, a possibilidade de reversão e o impacto para o negócio. Nem toda ação precisa de aprovação manual, mas as exceções precisam ser deliberadas e documentadas.
A transformação também cria uma dificuldade menos discutida: como formar novos profissionais. A triagem de alertas, apesar de repetitiva, sempre foi uma escola para analistas em início de carreira. Ao investigar ocorrências aparentemente simples, eles aprendiam a reconhecer padrões, compreender ambientes corporativos e diferenciar anomalias de ataques reais. Se essa etapa passar a ser executada por agentes, as empresas terão de criar outras formas de desenvolver experiência. Revisão de casos, exercícios de resposta a incidentes, simulações, acompanhamento de investigações e testes de detecção deixam de ser atividades secundárias e passam a fazer parte da formação técnica.
Há ainda um risco de dependência excessiva do fornecedor. Um SOC pode adquirir uma solução que promete investigações autônomas e, depois de algum tempo, descobrir que sua equipe já não consegue explicar por que determinados alertas foram encerrados ou quais evidências sustentaram uma contenção. Sem rastreabilidade, a automação pode melhorar indicadores de produtividade enquanto reduz a capacidade de auditoria. Para uma operação de segurança, isso representa um problema sério: a empresa precisa demonstrar não apenas que reagiu, mas por que reagiu daquela maneira.
O estudo do Gartner se insere em uma discussão mais ampla sobre o papel da engenharia de detecção e da gestão contínua da exposição. Em vez de tratar cada alerta como um evento isolado, as operações tendem a ganhar valor quando relacionam sinais de ataque com vulnerabilidades, permissões excessivas, ativos críticos e caminhos que um invasor poderia percorrer. Um servidor exposto, por exemplo, pode gerar pouco ruído nas ferramentas de monitoramento e ainda representar um risco maior do que dezenas de alertas sem impacto real. Essa leitura exige proximidade entre SOC, gestão de vulnerabilidades, arquitetura, identidade e resposta a incidentes.
Notícias Relacionadas
O que muda para as empresas brasileiras
Para organizações que mantêm um SOC próprio, a mudança exige planejamento de competências e revisão de processos, não simplesmente a contratação de uma nova ferramenta. Para aquelas que dependem de serviços gerenciados, o desafio é diferente, mas igualmente relevante. Contratos que medem a qualidade da operação principalmente pelo número de alertas tratados, pelo tempo de abertura de chamados ou pela quantidade de analistas disponíveis podem deixar de representar o resultado esperado. Uma operação capaz de fechar milhares de ocorrências rapidamente não é necessariamente melhor do que outra que identifica poucos incidentes, mas consegue interromper ataques relevantes antes que afetem sistemas críticos.
Por isso, a avaliação de um SOC orientado por IA deveria considerar a precisão das investigações, a qualidade das evidências, a cobertura das técnicas de ataque pertinentes ao ambiente, o tempo até uma decisão útil e a efetividade das medidas de contenção. Também importa saber quantas conclusões automatizadas precisaram ser corrigidas, com que frequência houve intervenção humana e se as ações executadas podem ser auditadas posteriormente. Essas métricas ajudam a distinguir ganho real de segurança de uma simples aceleração administrativa.
A adoção de agentes traz ainda questões de privacidade e proteção de dados. Para investigar um incidente, uma ferramenta pode consultar informações sobre funcionários, clientes, comunicações internas e sistemas corporativos. É necessário definir limites de acesso, políticas de retenção, proteção dos registros e critérios para o envio de informações a serviços externos. Em ambientes regulados ou com restrições contratuais, a arquitetura da solução — inclusive a possibilidade de processamento em infraestrutura controlada pela própria organização — pode ser tão importante quanto a capacidade do modelo de identificar ameaças.
Também não convém confundir automação com autonomia irrestrita. Um caminho prudente é começar por tarefas em que os resultados possam ser comparados com investigações anteriores: enriquecimento de alertas, correlação de eventos, preparação de linhas do tempo e sugestão de próximos passos. Depois, ampliar gradualmente as permissões, conforme testes demonstram precisão, rastreabilidade e capacidade de recuperação diante de falhas. A supervisão deve acompanhar o risco de cada ação, e não ser tratada como um obstáculo à produtividade.
O Gartner também apresentou, em outubro de 2026, um roteiro para a evolução das operações de segurança até 2030, apontando uma transição em direção a prevenção, detecção e resposta cada vez mais automatizadas. Esse horizonte não deve ser interpretado como um cronograma obrigatório para todas as organizações. Empresas com sistemas legados, baixa qualidade de registros, pouca integração entre ferramentas ou processos de resposta ainda imaturos provavelmente terão dificuldades para extrair valor de agentes avançados. Antes de automatizar uma investigação ruim, é preciso melhorar a própria investigação.
O futuro do SOC, portanto, não parece estar na substituição pura e simples dos analistas por inteligência artificial. Está na capacidade de combinar experiência humana, engenharia, contexto de negócio e automação verificável. Se a previsão do Gartner se confirmar, os profissionais que souberem construir e questionar esses sistemas serão cada vez mais importantes. E as empresas terão de aprender a cobrar de seus SOCs algo mais significativo do que a quantidade de alertas encerrados: evidências de que o risco foi compreendido e efetivamente reduzido.

Be the first to comment